



PyCrypter атакует российские компании под видом криптообменника с VPN

PyCrypter атакует российские компании под видом криптообменника с VPN

PyCrypter атакует российские компании под видом криптообменника с VPN

Злоумышленники массово рассылают вредоносные письма, пытаясь поразить российские организации сфер промышленности, транспорта и ИТ. Задача киберпреступников — донести шифровальщик PyCrypter под видом криптовалютного обменника с VPN.

Об атаках рассказали специалисты Центра кибербезопасности F.A.C.C.T. По их словам, система Business Email Protection перехватила злонамеренные письма 9 июля. Адресатам навязывают приложение CryptoBOSS, которое нужно для работы с цифровой валютой и VPN.

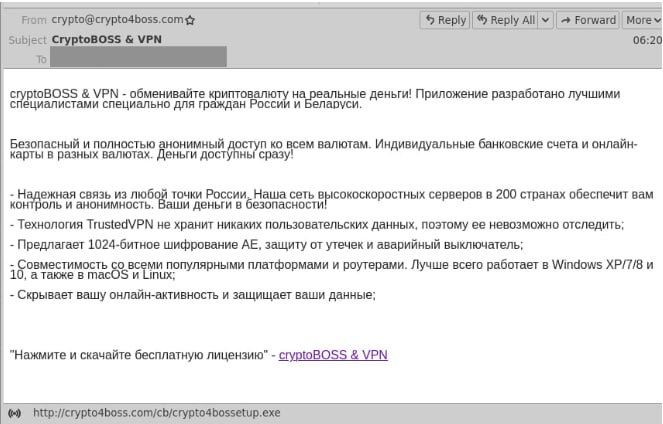
Пример письма выглядит так:


Получателя пытаются купить на «безопасный и полностью анонимный доступ ко всем валютам». Скачивая бесплатную лицензию, сотрудники компаний загружают в систему программу-вымогатель PyCrypter.

Вредонос грузится с домена crypto4boss[.]com, который зарегистрирован буквально на днях — 6 июля. В F.A.C.C.T. отметили, что домен создавал человек с почтой vladymir.stojanov@hotmail[.]com. Кстати, аккаунт Vladimir Stoyanov уже использовался осенью 2022 года и весной 2023-го для распространения другого шифровальщика — Cryptonite.

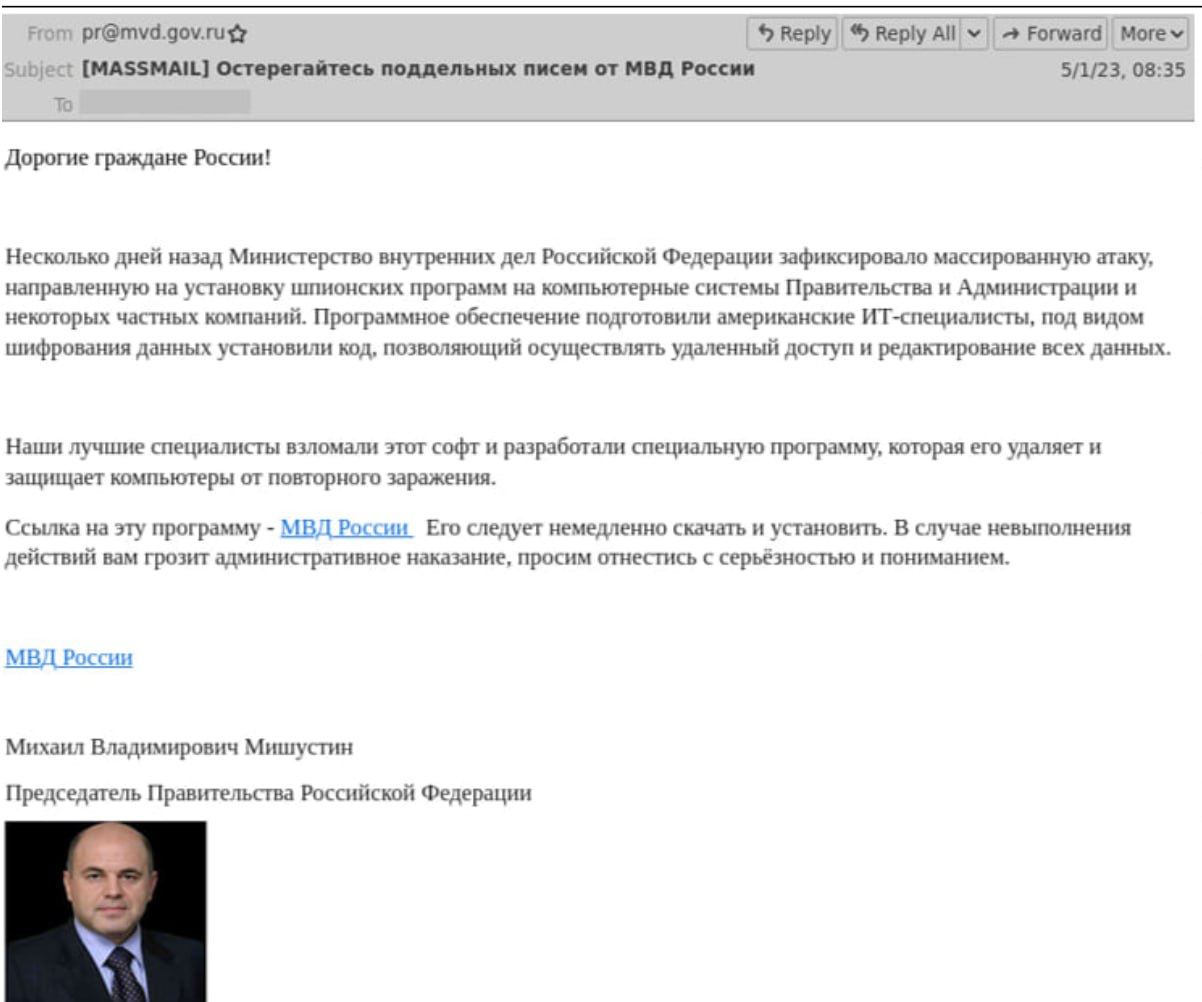
В тот раз изобретательные киберпреступники предупреждали об атаке шпионского софта, разработанного американскими специалистами. Рассылки велись от имени Михаила Мишустина.


Эксперты F.A.C.C.T. поделились индикаторами компрометации свежей атаки:

Domain:
crypto4boss[.]com
Relevant sample SHA-256:
crypto4bossetup.exe -  2867f0ae09b771bcd9ad56b77eb5b9b2e6c4f4ce826a55a35d28dbbf88bd2392

Напомним, на прошлой неделе F.A.C.C.T. запустила круглосуточный Центр кибербезопасности.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru