


Telegram начнёт предупреждать о неофициальных клиентах у собеседников

Telegram начнёт предупреждать о неофициальных клиентах у собеседников

Telegram начнёт предупреждать о неофициальных клиентах у собеседников

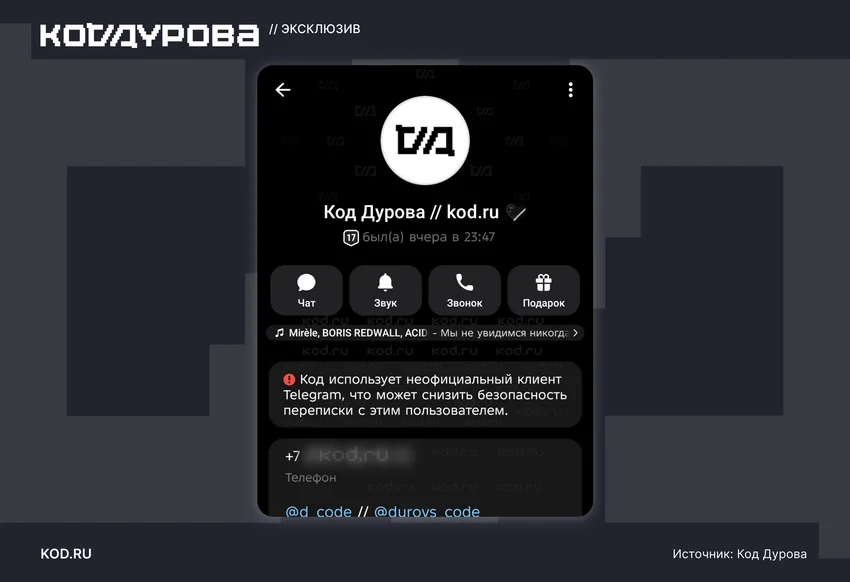
Администрация Telegram анонсировала появление уведомлений о том, что собеседник использует неофициальный клиент. Такое сообщение будет сопровождаться предупреждением о потенциальных рисках для безопасности и конфиденциальности переписки.

О нововведении сообщил портал «Код Дурова» со ссылкой на администрацию мессенджера.

Уведомление будет выглядеть так: «[Пользователь] использует неофициальный клиент Telegram, что может снизить безопасность переписки с этим пользователем». Сейчас функция с таким предупреждением проходит закрытое тестирование.

В администрации Telegram заявили, что это нововведение стало ответом на рост популярности альтернативных клиентов, в частности Telega от российской компании «Даль». Авторы приложения называли его полностью независимой разработкой и отрицали связь с холдингом VK. Разработчики также утверждали, что используют все API и механизмы защиты оригинального Telegram.

Тем не менее результаты независимого исследования безопасности Telega оказались, мягко говоря, неоднозначными. В приложении используется альтернативный ключ шифрования, который задействуют серверы Telega. Это даёт основания опасаться возможного стороннего вмешательства и атак типа «человек посередине».

Кроме того, в клиенте отключены некоторые защитные механизмы, что потенциально создаёт риск компрометации старой переписки. Также фактически отключены секретные чаты. Помимо этого, обнаружены признаки механизмов сторонней модерации и фильтрации.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru