



Новый шифровальщик Big Head отображает экран обновления Windows

Новый шифровальщик Big Head отображает экран обновления Windows

Новый шифровальщик Big Head отображает экран обновления Windows

Исследователи наткнулись на новое семейство программ-вымогателей, которое распространяется за счёт рекламы фейковых обновлений Windows и Microsoft Word. Шифровальщику дали имя Big Head.

В блоге компании Fortinet появился июньский пост, посвящённый двум образцам «большой головы». Тогда специалисты анализировали векторы проникновения зловреда и пытались выяснить, как именно запускается вымогатель.

Теперь Trend Micro опубликовала собственный технический разбор Big Head. По словам экспертов, несколько найденных семплов принадлежат одному оператору, который просто экспериментирует с разными подходами для оптимизации собственных атак.

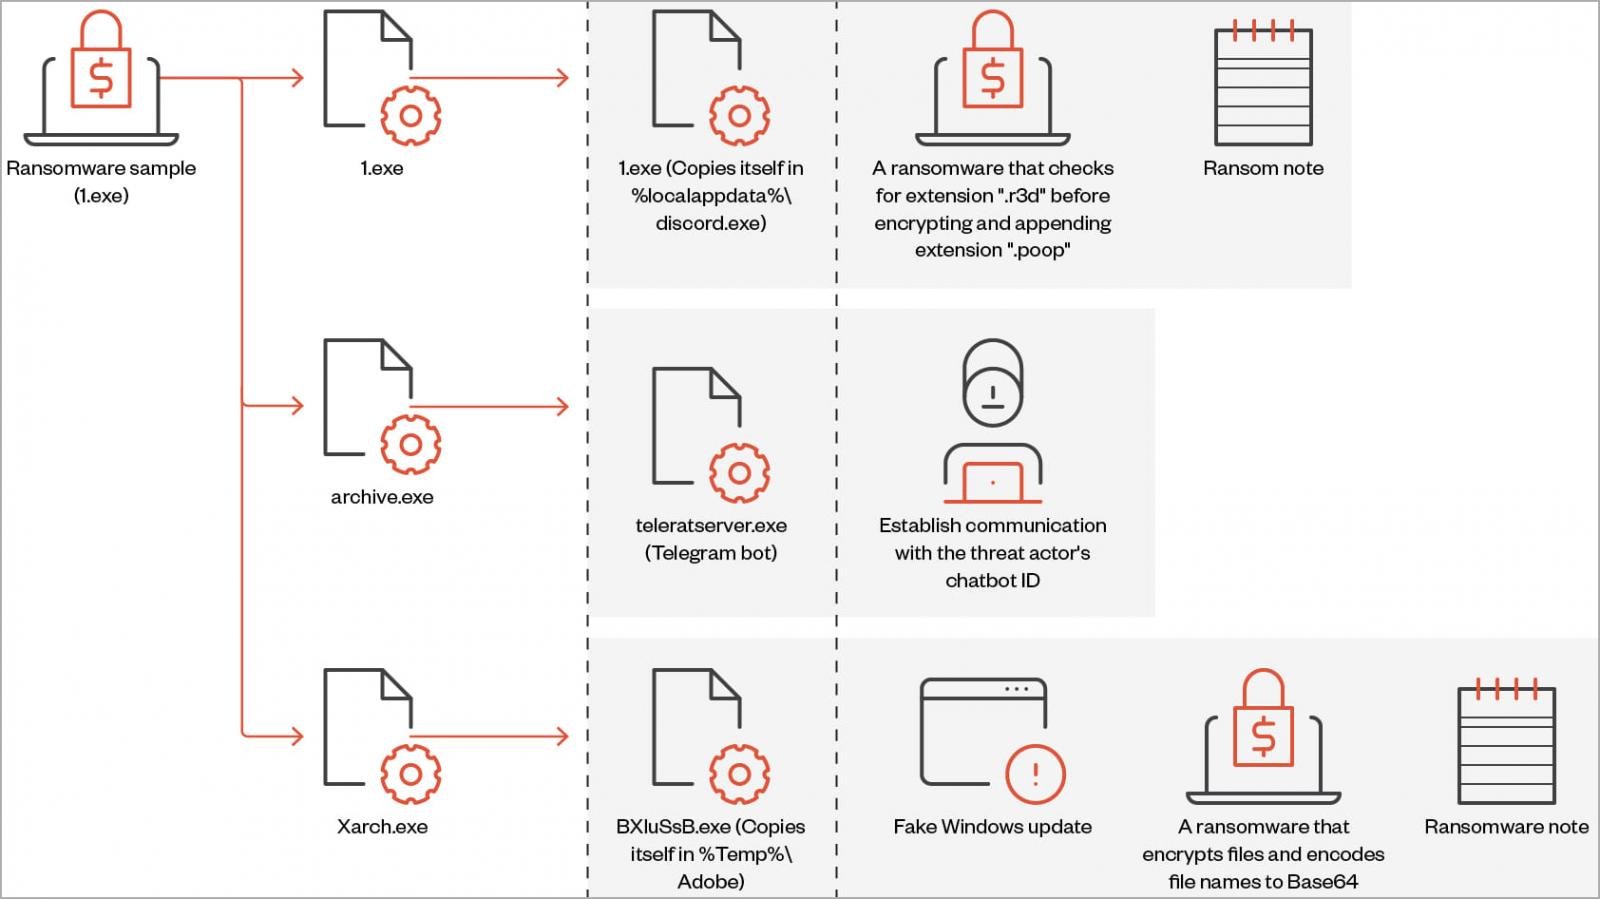
В сущности, Big Head представляет собой .NET-бинарник, устанавливающий три зашифрованных AES файла в целевую систему. Один их них используется для распространения конечного вредоноса, другой — для взаимодействия с телеграм-ботом, а третий — шифрует файлы, а также может отображать пользователю фейковые обновления Windows.


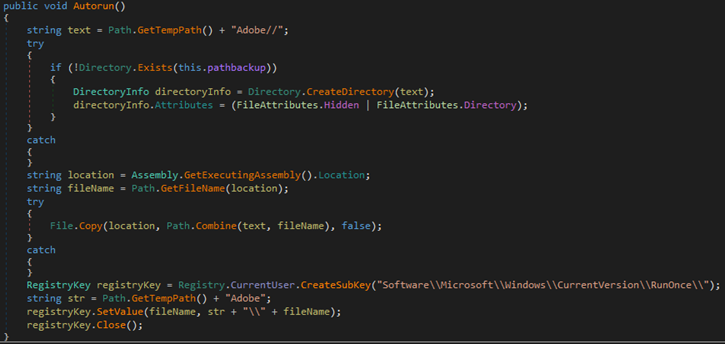
Сразу после запуска программа-вымогатель создаёт ключ автозапуска в реестре, перезаписывает существующие файлы (если требуется), настраивает атрибуты системных файлов и отключает Диспетчер задач Windows (Task Manager).


Каждой жертве присваивается собственный идентификатор, который либо извлекается из директории %appdata%\ID, либо генерируется при помощи случайной строки из 40 символов. Как и все современные шифровальщики, «большая голова» удаляет теневые копии перед тем, как непосредственно взяться за файлы. К каждому пострадавшему файлу добавляется расширение «.poop».

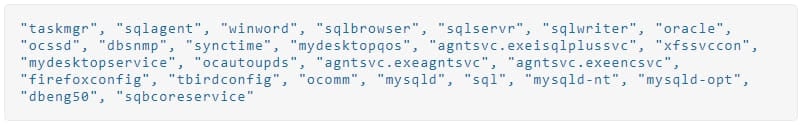
Кроме того, Big Head завершает перечисленные ниже процессы, чтобы они не мешали выполнению задач:


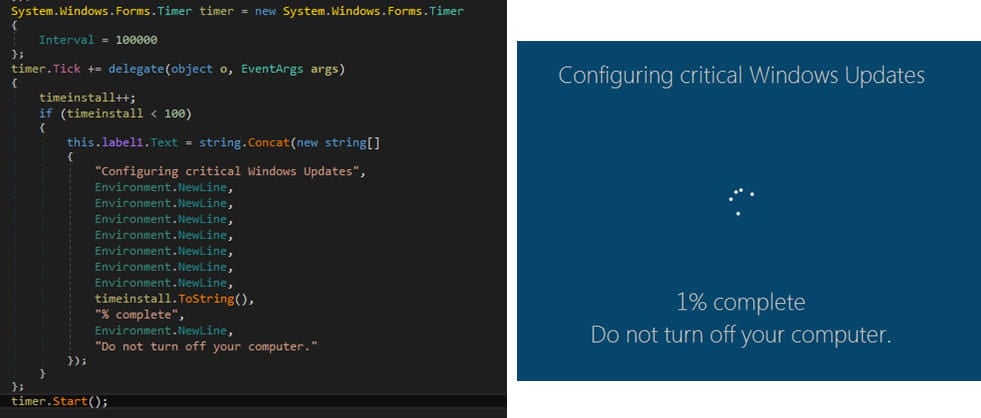
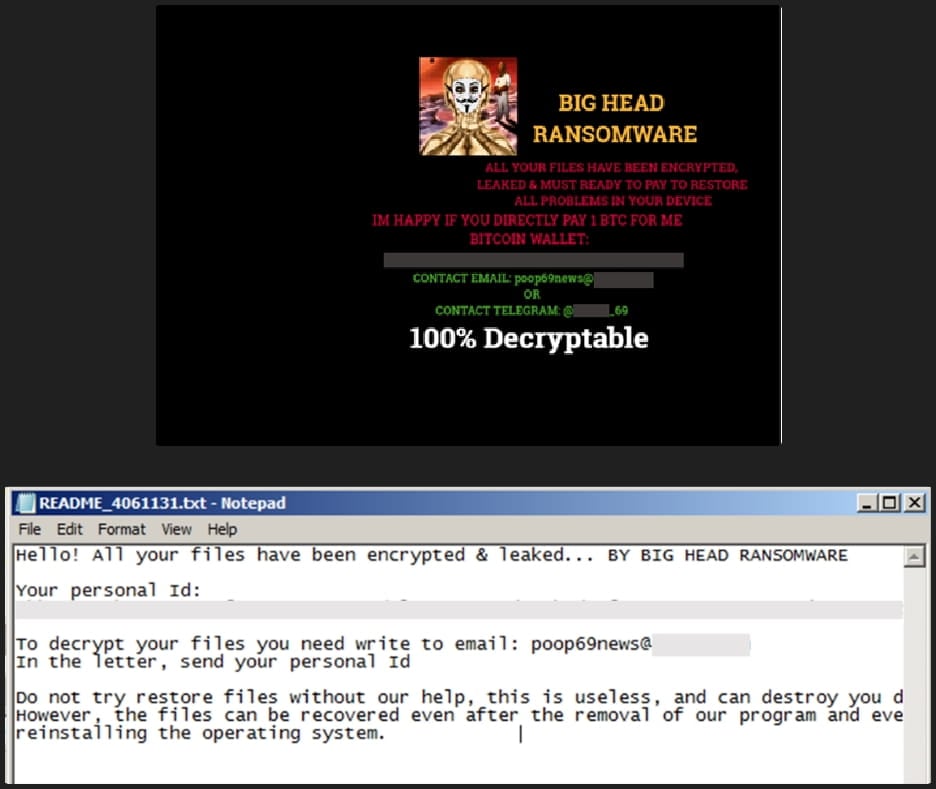
Интересно, что во время шифрования программа-вымогатель отображает экран, копирующий обновление Windows:


По завершении шифрования на устройство сбрасывается записка с требованиями. Обои в атакованной системе также меняются, уведомляя пользователя о заражении:

Подпишитесь на новости

На сайте — платно, на словах — бесплатно: МТС запутала условия доступа к 5G

МТС предлагает абонентам опции «УЖЕ 5G» за 199 рублей в месяц и «УЖЕ 5G+» за 299 рублей. Судя по условиям на сайте, подключение одной из них необходимо для использования сети пятого поколения. Но сама компания утверждает: пока пользоваться 5G можно без дополнительных условий.

Это расхождение обнаружил «Коммерсантъ». В поддержке оператора изданию также сообщили о необходимости подключить услугу, предоставляющую доступ к 5G и приоритет в 4G.

За 199 рублей предлагаются 50 ГБ трафика, доступ к 5G на скорости до 300 Мбит/с и приоритет в LTE при загруженной сети. Более дорогая опция включает безлимитный интернет. Для подключения нужны совместимый смартфон и нахождение в зоне покрытия.

В пресс-службе МТС заявили, что сохраняют условия сентябрьского запуска: телефоны с поддержкой технологии могут пользоваться ею без дополнительных требований. Платные опции, пояснили там, дают ещё трафик и приоритет в LTE. Почему сайт описывает условия иначе, компания не объяснила.

Аналитики, опрошенные изданием, большого денежного прорыва от таких предложений пока не ждут: покрытие ограничено, а массовый пользователь не спешит доплачивать за новый стандарт.

Главная интрига сейчас даже не в скорости. Абоненту сначала предстоит понять, продают ему обязательный билет в 5G или дополнительный пакет к уже доступной сети.

RSS: Новости на портале Anti-Malware.ru