



Новый шифровальщик Big Head отображает экран обновления Windows

Новый шифровальщик Big Head отображает экран обновления Windows

Новый шифровальщик Big Head отображает экран обновления Windows

Исследователи наткнулись на новое семейство программ-вымогателей, которое распространяется за счёт рекламы фейковых обновлений Windows и Microsoft Word. Шифровальщику дали имя Big Head.

В блоге компании Fortinet появился июньский пост, посвящённый двум образцам «большой головы». Тогда специалисты анализировали векторы проникновения зловреда и пытались выяснить, как именно запускается вымогатель.

Теперь Trend Micro опубликовала собственный технический разбор Big Head. По словам экспертов, несколько найденных семплов принадлежат одному оператору, который просто экспериментирует с разными подходами для оптимизации собственных атак.

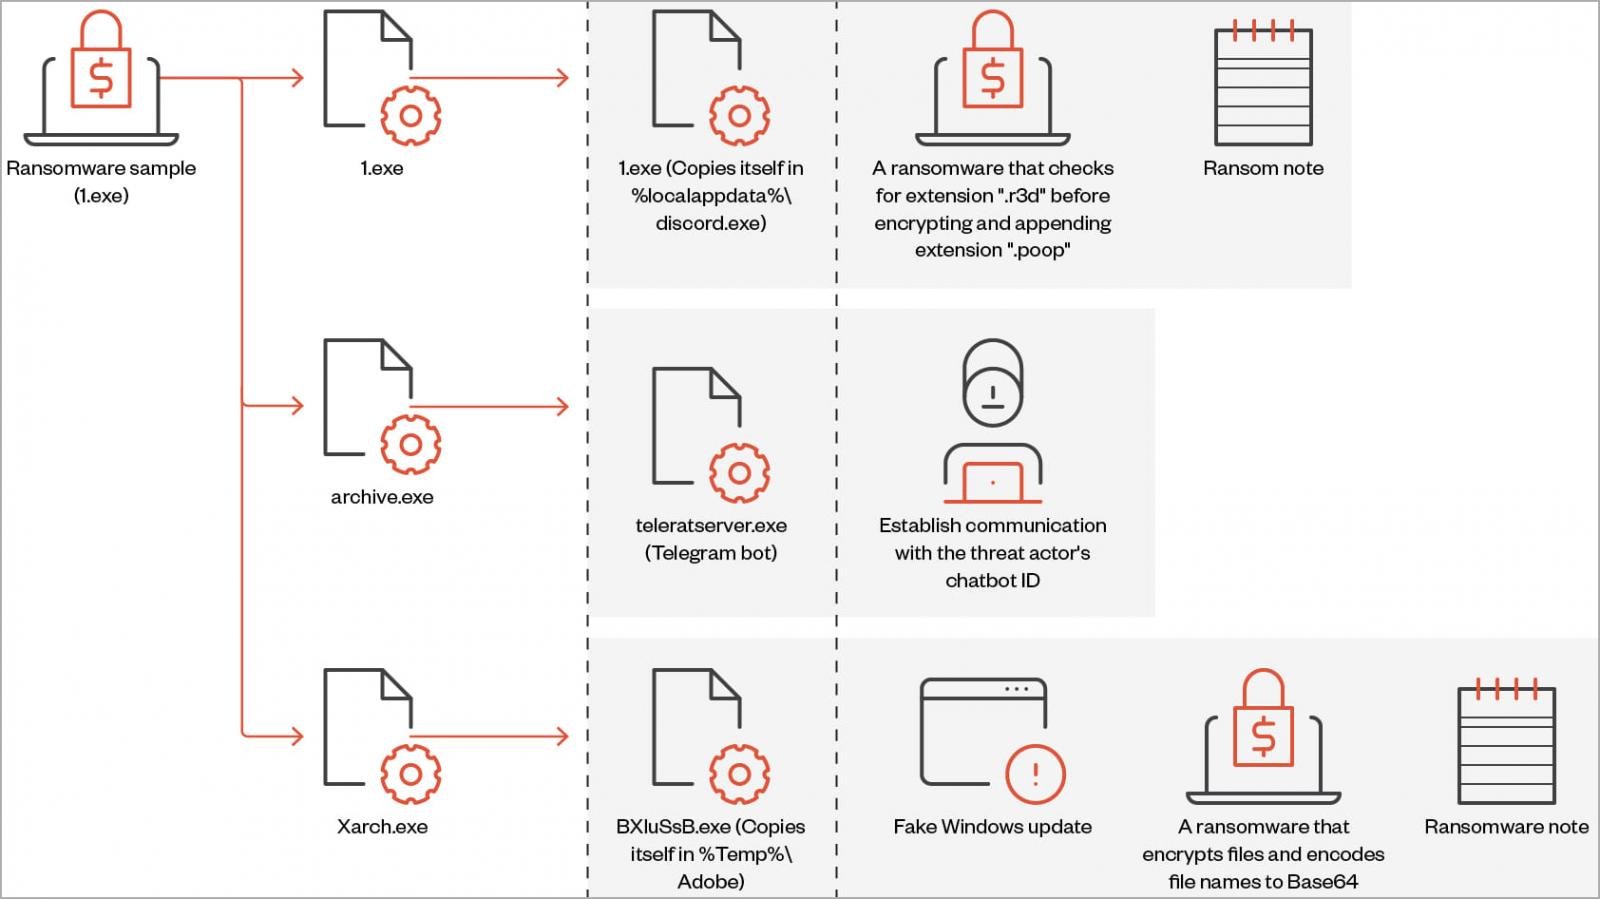
В сущности, Big Head представляет собой .NET-бинарник, устанавливающий три зашифрованных AES файла в целевую систему. Один их них используется для распространения конечного вредоноса, другой — для взаимодействия с телеграм-ботом, а третий — шифрует файлы, а также может отображать пользователю фейковые обновления Windows.


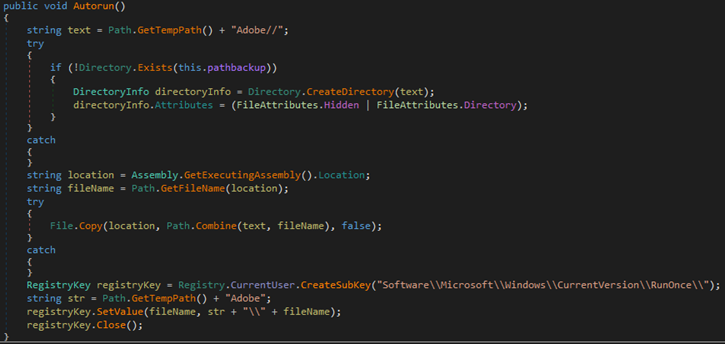
Сразу после запуска программа-вымогатель создаёт ключ автозапуска в реестре, перезаписывает существующие файлы (если требуется), настраивает атрибуты системных файлов и отключает Диспетчер задач Windows (Task Manager).


Каждой жертве присваивается собственный идентификатор, который либо извлекается из директории %appdata%\ID, либо генерируется при помощи случайной строки из 40 символов. Как и все современные шифровальщики, «большая голова» удаляет теневые копии перед тем, как непосредственно взяться за файлы. К каждому пострадавшему файлу добавляется расширение «.poop».

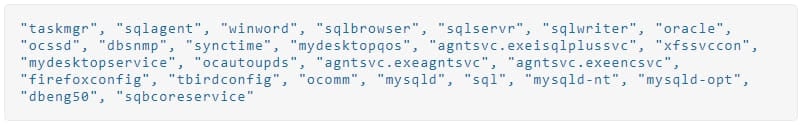
Кроме того, Big Head завершает перечисленные ниже процессы, чтобы они не мешали выполнению задач:


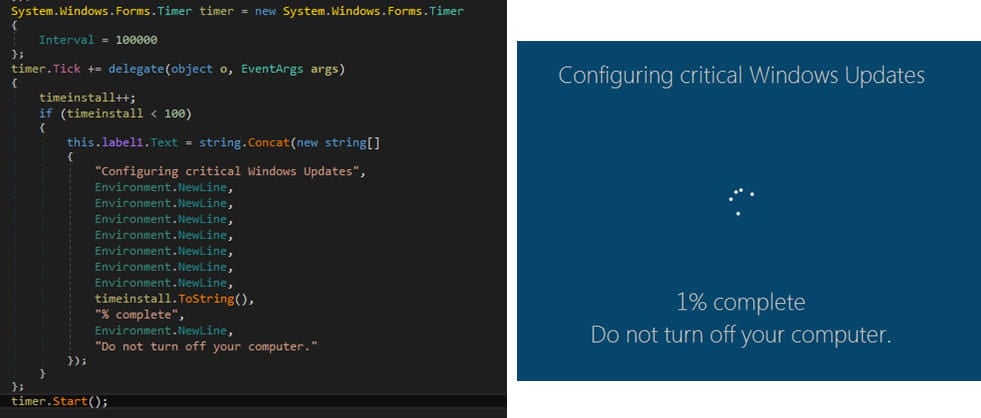
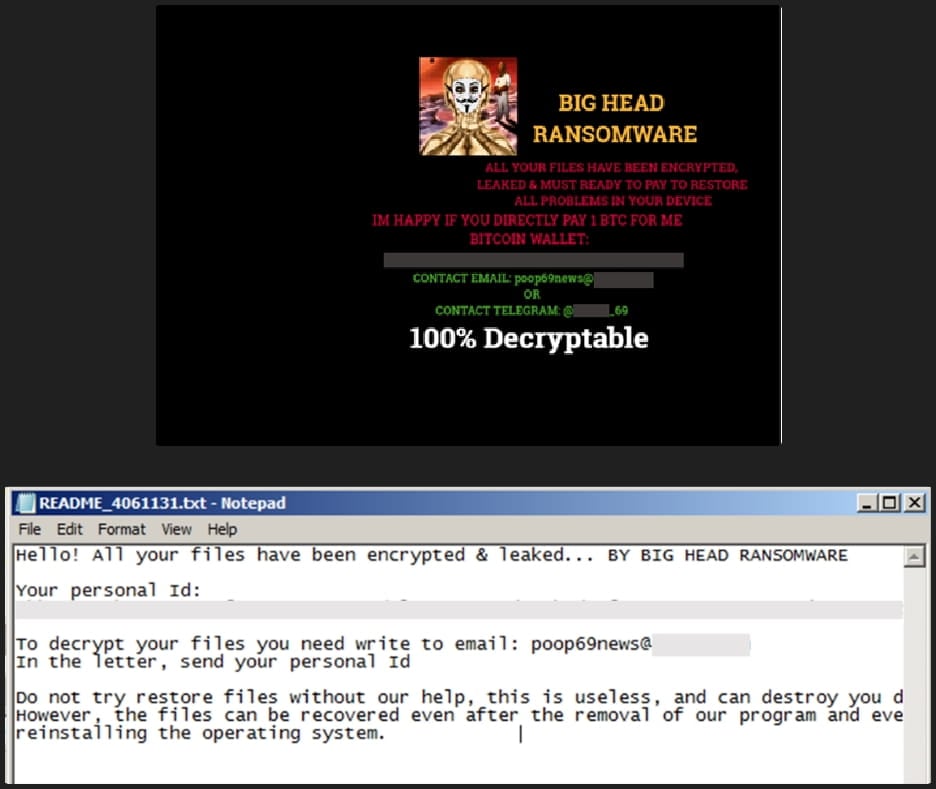
Интересно, что во время шифрования программа-вымогатель отображает экран, копирующий обновление Windows:


По завершении шифрования на устройство сбрасывается записка с требованиями. Обои в атакованной системе также меняются, уведомляя пользователя о заражении:

Подпишитесь на новости

WhatsApp готовит встроенный браузер для iPhone, ссылки останутся в чате

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает встроенный браузер для iPhone, который позволит открывать любые ссылки из переписки внутри приложения. Переключаться в Safari или Chrome ради каждой присланной страницы больше не потребуется. Мессенджер явно не хочет отпускать пользователя даже на соседнюю вкладку.

Следы функции в сборке WhatsApp для iOS 26.41.10.72 обнаружил WABetaInfo. Важная оговорка: новинку ещё не предоставили даже бета-тестерам, срок публичного запуска неизвестен.

В настройках чатов появится пункт «Встроенный браузер». После его включения отправленные и полученные ссылки можно будет открывать непосредственно в WhatsApp. Раньше подобный механизм был ограничен отдельными бизнес-ссылками, соответствующими техническим требованиям.


Принудительно переселять всех во внутренний браузер, судя по описанию, не собираются. Пользователь сможет вернуть открытие ссылок в браузере по умолчанию. Для отдельной страницы такой переход также предусмотрен через меню.

В настройках появится очистка cookies, кеша и других данных посещённых сайтов. По информации WABetaInfo, данные встроенного браузера будут храниться локально на устройстве.

RSS: Новости на портале Anti-Malware.ru