



Новый шифровальщик Big Head отображает экран обновления Windows

Новый шифровальщик Big Head отображает экран обновления Windows

Новый шифровальщик Big Head отображает экран обновления Windows

Исследователи наткнулись на новое семейство программ-вымогателей, которое распространяется за счёт рекламы фейковых обновлений Windows и Microsoft Word. Шифровальщику дали имя Big Head.

В блоге компании Fortinet появился июньский пост, посвящённый двум образцам «большой головы». Тогда специалисты анализировали векторы проникновения зловреда и пытались выяснить, как именно запускается вымогатель.

Теперь Trend Micro опубликовала собственный технический разбор Big Head. По словам экспертов, несколько найденных семплов принадлежат одному оператору, который просто экспериментирует с разными подходами для оптимизации собственных атак.

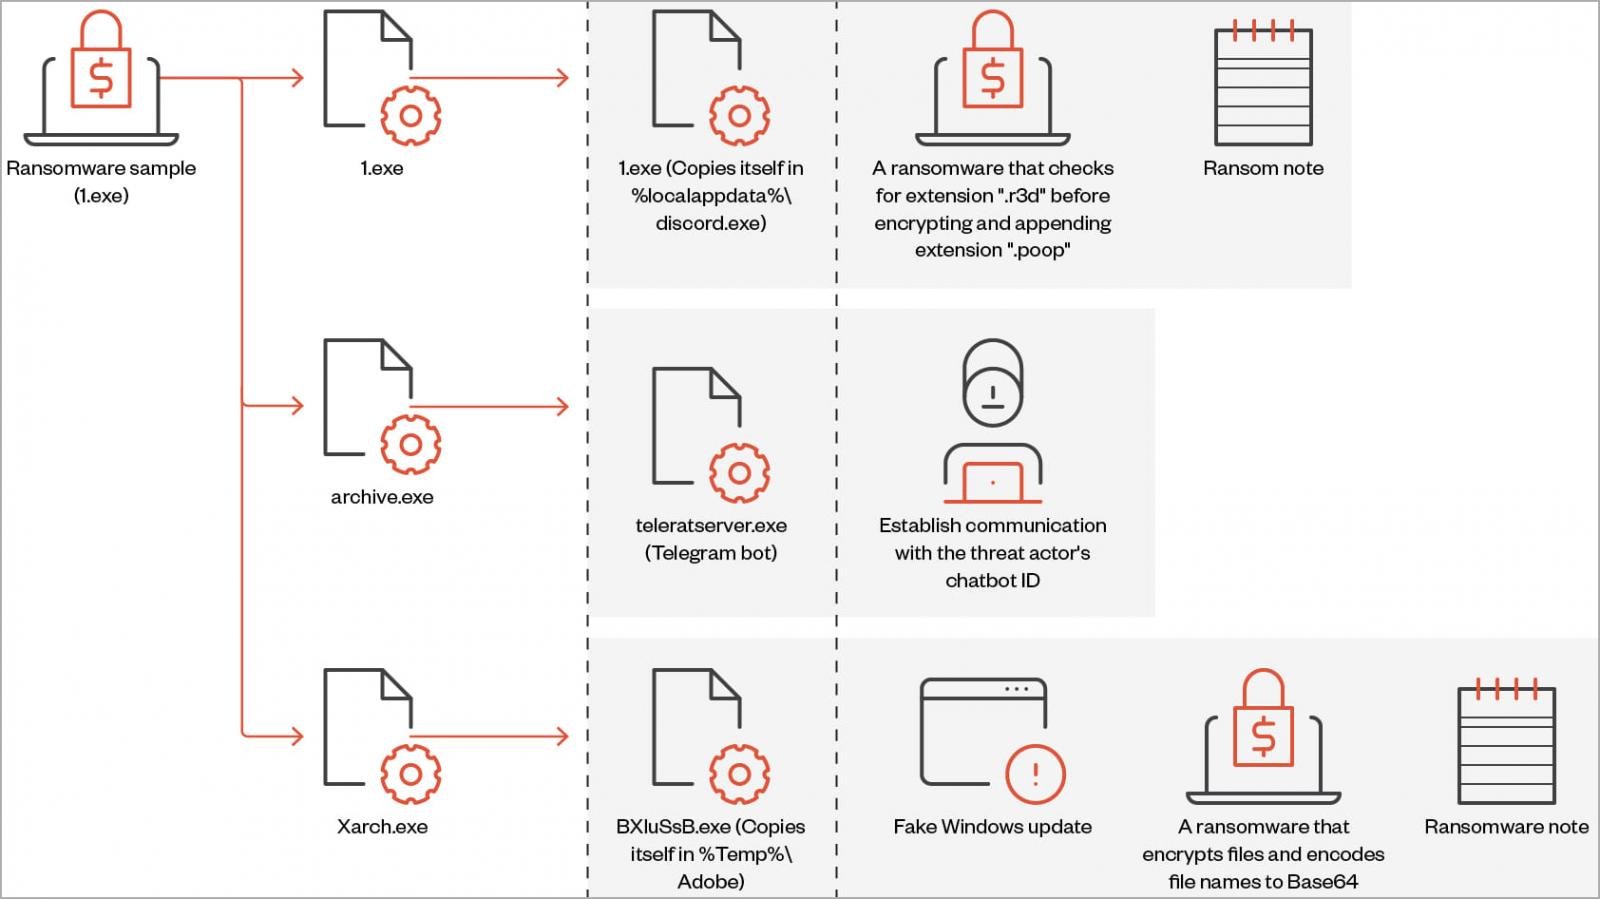
В сущности, Big Head представляет собой .NET-бинарник, устанавливающий три зашифрованных AES файла в целевую систему. Один их них используется для распространения конечного вредоноса, другой — для взаимодействия с телеграм-ботом, а третий — шифрует файлы, а также может отображать пользователю фейковые обновления Windows.


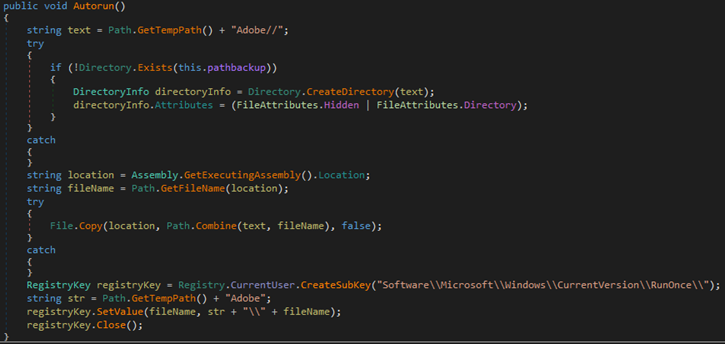
Сразу после запуска программа-вымогатель создаёт ключ автозапуска в реестре, перезаписывает существующие файлы (если требуется), настраивает атрибуты системных файлов и отключает Диспетчер задач Windows (Task Manager).


Каждой жертве присваивается собственный идентификатор, который либо извлекается из директории %appdata%\ID, либо генерируется при помощи случайной строки из 40 символов. Как и все современные шифровальщики, «большая голова» удаляет теневые копии перед тем, как непосредственно взяться за файлы. К каждому пострадавшему файлу добавляется расширение «.poop».

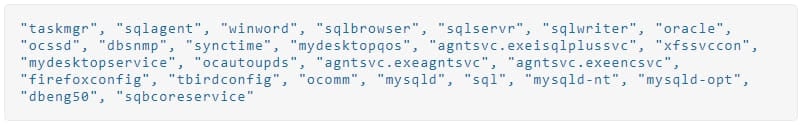
Кроме того, Big Head завершает перечисленные ниже процессы, чтобы они не мешали выполнению задач:


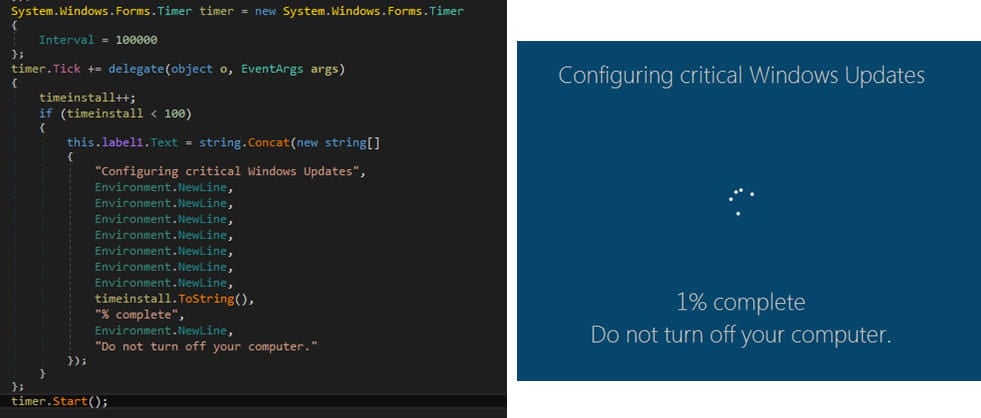
Интересно, что во время шифрования программа-вымогатель отображает экран, копирующий обновление Windows:


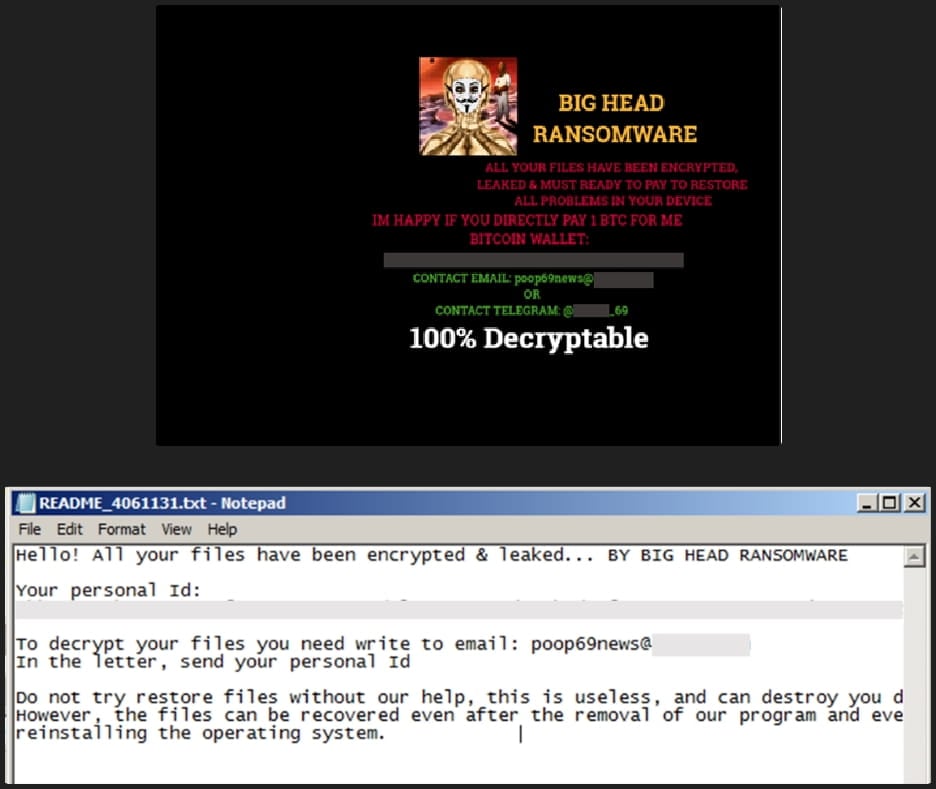
По завершении шифрования на устройство сбрасывается записка с требованиями. Обои в атакованной системе также меняются, уведомляя пользователя о заражении:

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru