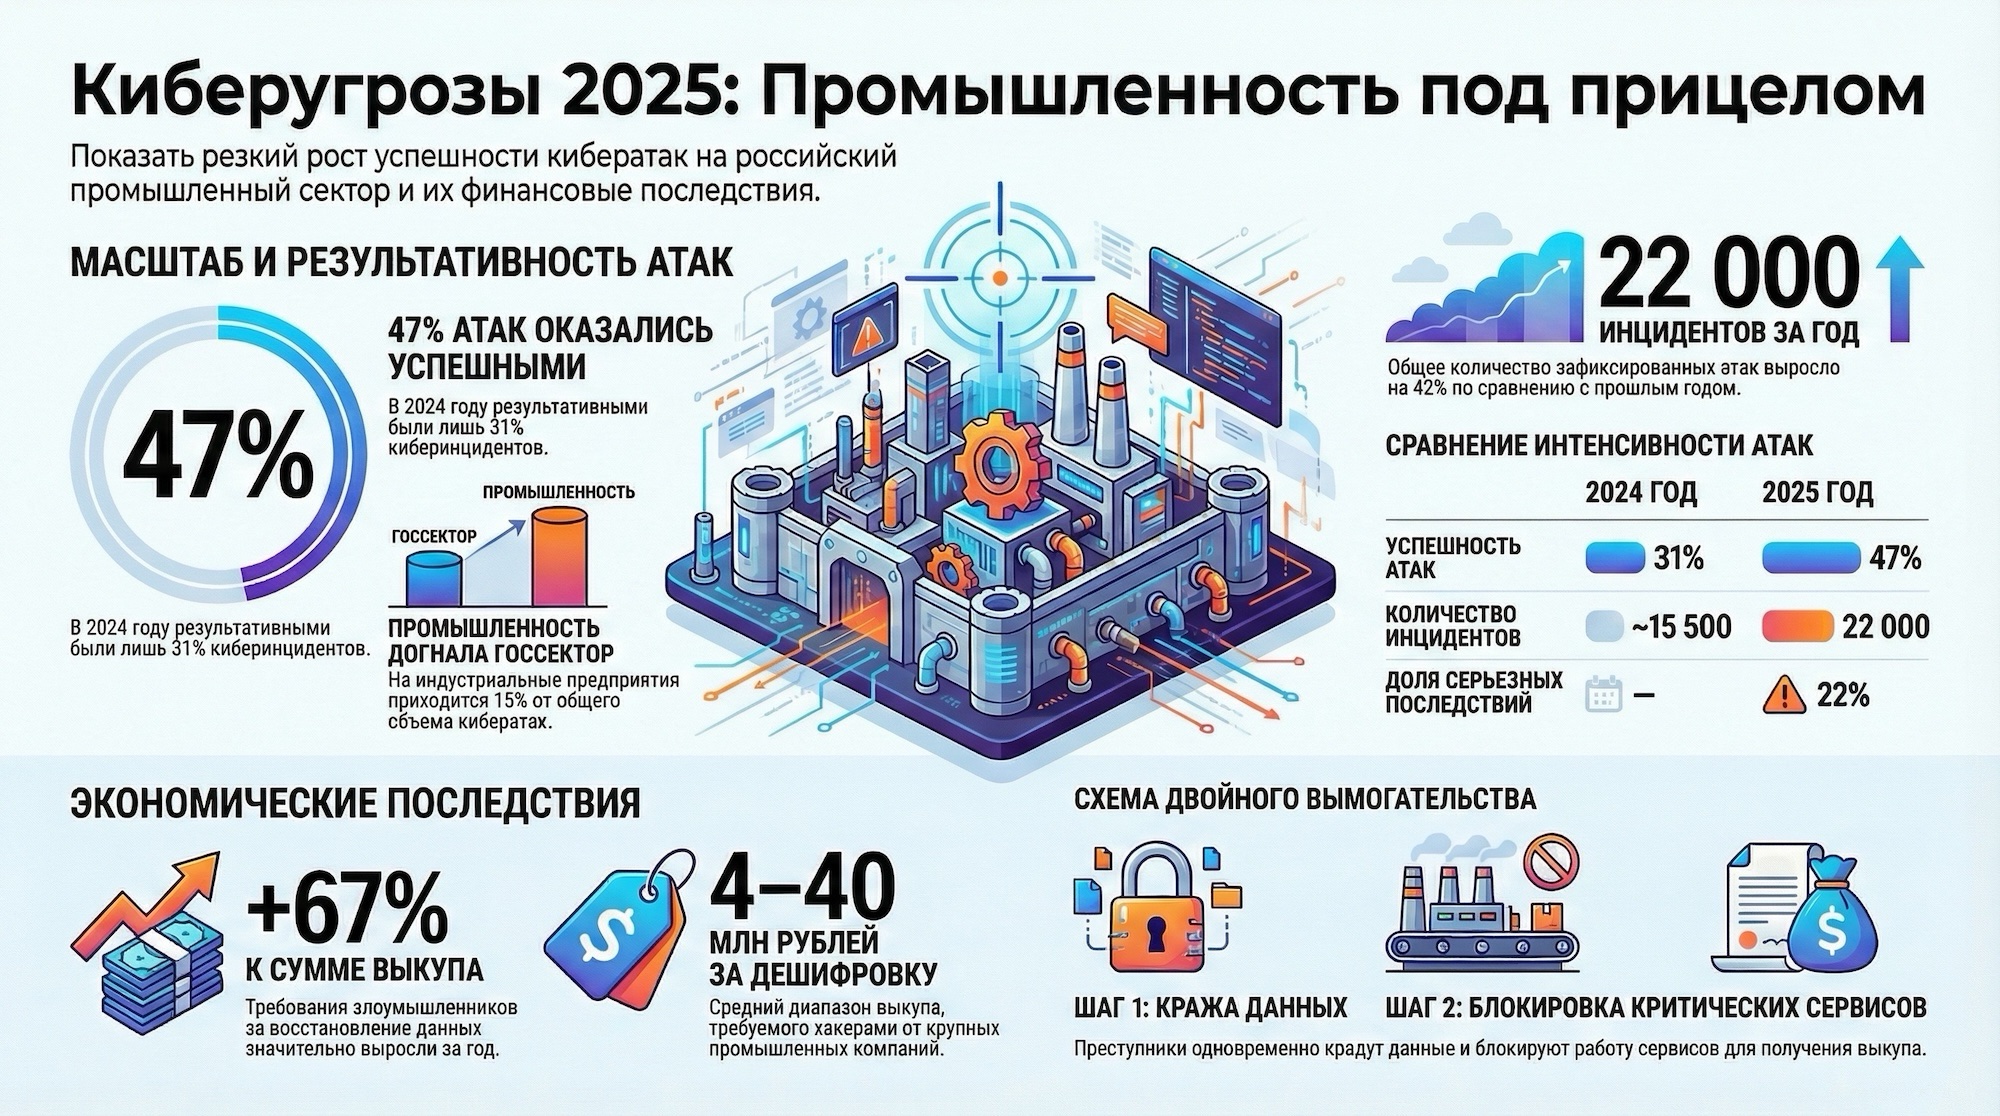
Почти половина кибератак на российские промышленные предприятия в 2025 году — 47% — оказались успешными и привели к сбоям в основной деятельности компаний. Для сравнения: в 2024 году к таким последствиям привели лишь 31% инцидентов. Точное число атак не раскрывается, однако эксперты дают понять, что речь идёт о тысячах случаев.
Такую статистику приводят «Ведомости» со ссылкой на Positive Technologies. В компании отмечают, что доминирующей схемой атак остаётся двойное вымогательство — когда злоумышленники одновременно похищают ценные данные и блокируют работу критически важных сервисов, угрожая публикацией информации в случае отказа от выкупа.
Аналитик центра мониторинга «Спикатела» Даниил Глушаков привёл собственные данные за 2025 год: всего было зафиксировано около 22 тыс. инцидентов, что на 42% больше, чем годом ранее. В 22% случаев атаки были признаны серьёзными, так как привели к финансовому ущербу, повлияли на операционную деятельность компаний или сочетали оба этих фактора.
Как отмечает руководитель отдела защиты информации InfoWatch ARMA Роман Сафиуллин, компании крайне неохотно раскрывают информацию о кибератаках. Однако полностью скрыть последствия таких инцидентов практически невозможно. Зачастую о взломе сообщают сами злоумышленники, а в других случаях проблемы становятся заметны по косвенным признакам — недоступности внешних сервисов, сбоям в работе ИТ-систем или замедлению взаимодействия с контрагентами. Причём чем крупнее компания, тем более заметны последствия атаки.
Аналитик исследовательской группы Positive Technologies Валерия Беседина отметила, что на промышленность в 2025 году пришлось 15% всех кибератак — столько же, сколько и на госсектор, который ранее долгое время лидировал по этому показателю. Третье и четвёртое места заняли ИТ-компании и сфера услуг — по 7% атак. При этом ИТ-компании нередко становятся целью как промежуточное звено для последующих атак на их клиентов. По данным «Спикатела», доля атак на промышленность достигает 34%, а на телеком — 26%.
Рост интереса злоумышленников к промышленным компаниям Роман Сафиуллин объясняет двумя ключевыми факторами. Во-первых, инструменты для атак на промышленные системы, включая АСУ ТП, стали доступнее — их всё больше появляется на теневых площадках, а стоимость постоянно снижается. Во-вторых, последствия атак на промышленные объекты сложно скрыть, особенно от персонала, что обеспечивает заметный медийный эффект, на который нередко рассчитывают политически мотивированные злоумышленники.
Представитель InfoWatch ARMA также подтвердил, что одной из основных целей атак остаётся кража данных. Это характерно как для инцидентов с применением шифровальщиков или вайперов — зловредов, уничтожающих информацию, — так и для атак без явного разрушения данных. Во втором случае злоумышленники, как правило, стараются как можно дольше оставаться в инфраструктуре компании, не выдавая своего присутствия.
Руководитель Kaspersky ICS CERT Евгений Гончаров, ссылаясь на глобальную статистику, оценил долю инцидентов, повлиявших на основную деятельность компаний, примерно в 20%. Так, в третьем квартале 2025 года перебои в операционных процессах были зафиксированы в 30 из 128 подтверждённых инцидентов в организациях промышленного и транспортного секторов.
По оценке руководителя департамента киберразведки (Threat Intelligence) компании F6 Елены Шамшиной, средний размер выкупа за восстановление данных в 2025 году составил от 4 до 40 млн рублей для крупных компаний и от 240 тыс. до 4 млн рублей для малого и среднего бизнеса. По сравнению с 2024 годом рост требований достиг 67%. При этом оценить средний размер ущерба сложно, поскольку сроки восстановления после атак могут существенно различаться.
Руководитель группы расследования инцидентов центра исследования Solar 4RAYS ГК «Солар» Иван Сюхин не видит предпосылок для снижения количества атак в ближайшее время. По его словам, наибольшее давление продолжат испытывать промышленность, ТЭК, логистика, госсектор и другие критически значимые отрасли.