



Новый шифровальщик Big Head отображает экран обновления Windows

Новый шифровальщик Big Head отображает экран обновления Windows

Новый шифровальщик Big Head отображает экран обновления Windows

Исследователи наткнулись на новое семейство программ-вымогателей, которое распространяется за счёт рекламы фейковых обновлений Windows и Microsoft Word. Шифровальщику дали имя Big Head.

В блоге компании Fortinet появился июньский пост, посвящённый двум образцам «большой головы». Тогда специалисты анализировали векторы проникновения зловреда и пытались выяснить, как именно запускается вымогатель.

Теперь Trend Micro опубликовала собственный технический разбор Big Head. По словам экспертов, несколько найденных семплов принадлежат одному оператору, который просто экспериментирует с разными подходами для оптимизации собственных атак.

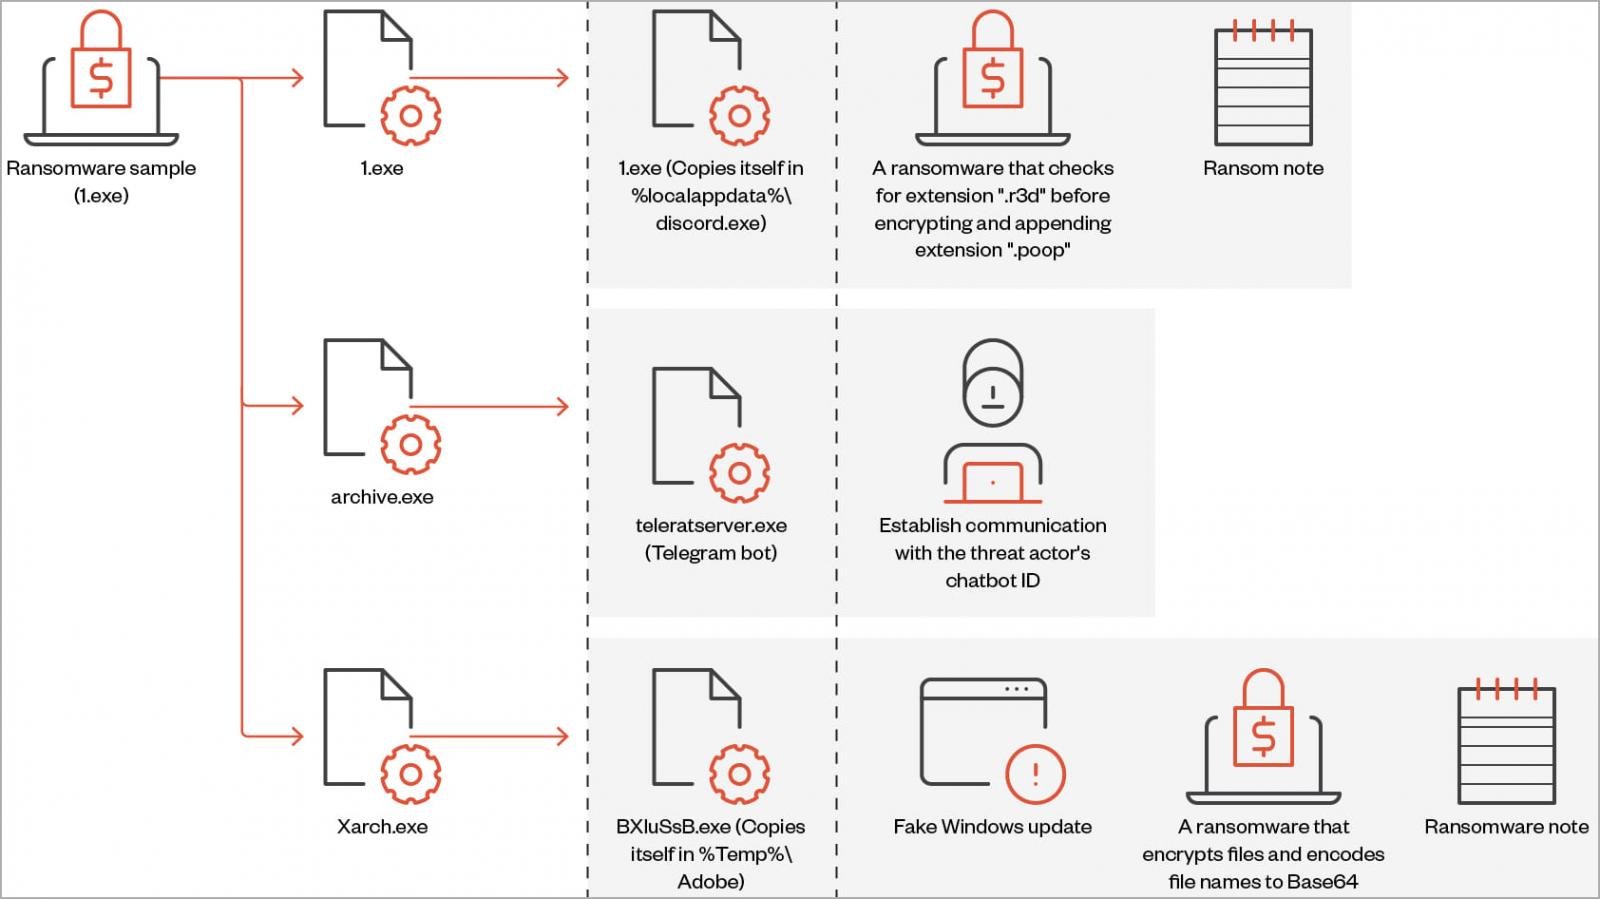
В сущности, Big Head представляет собой .NET-бинарник, устанавливающий три зашифрованных AES файла в целевую систему. Один их них используется для распространения конечного вредоноса, другой — для взаимодействия с телеграм-ботом, а третий — шифрует файлы, а также может отображать пользователю фейковые обновления Windows.


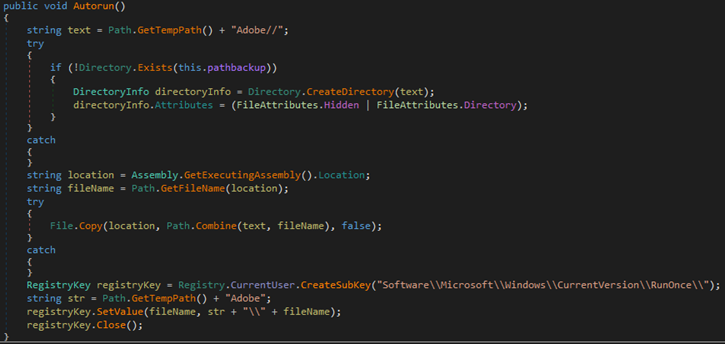
Сразу после запуска программа-вымогатель создаёт ключ автозапуска в реестре, перезаписывает существующие файлы (если требуется), настраивает атрибуты системных файлов и отключает Диспетчер задач Windows (Task Manager).


Каждой жертве присваивается собственный идентификатор, который либо извлекается из директории %appdata%\ID, либо генерируется при помощи случайной строки из 40 символов. Как и все современные шифровальщики, «большая голова» удаляет теневые копии перед тем, как непосредственно взяться за файлы. К каждому пострадавшему файлу добавляется расширение «.poop».

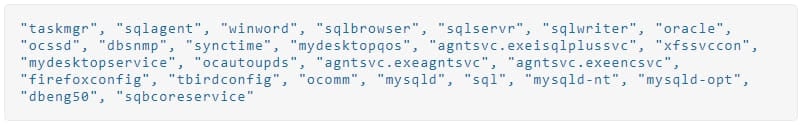
Кроме того, Big Head завершает перечисленные ниже процессы, чтобы они не мешали выполнению задач:


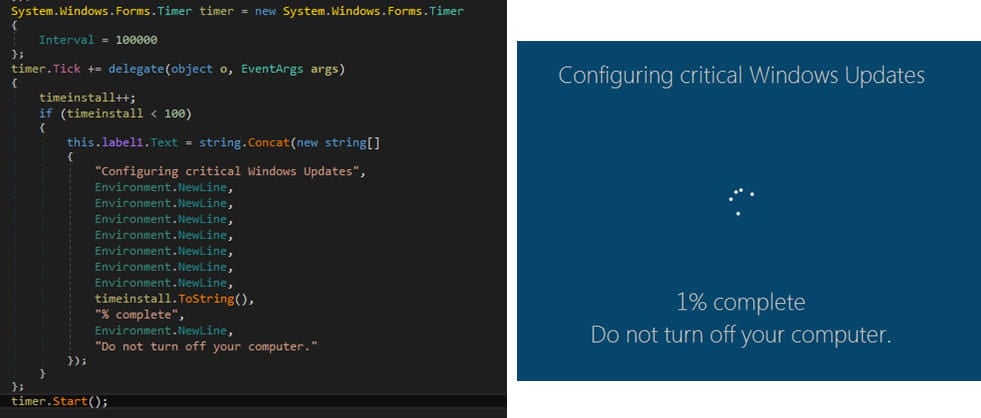
Интересно, что во время шифрования программа-вымогатель отображает экран, копирующий обновление Windows:


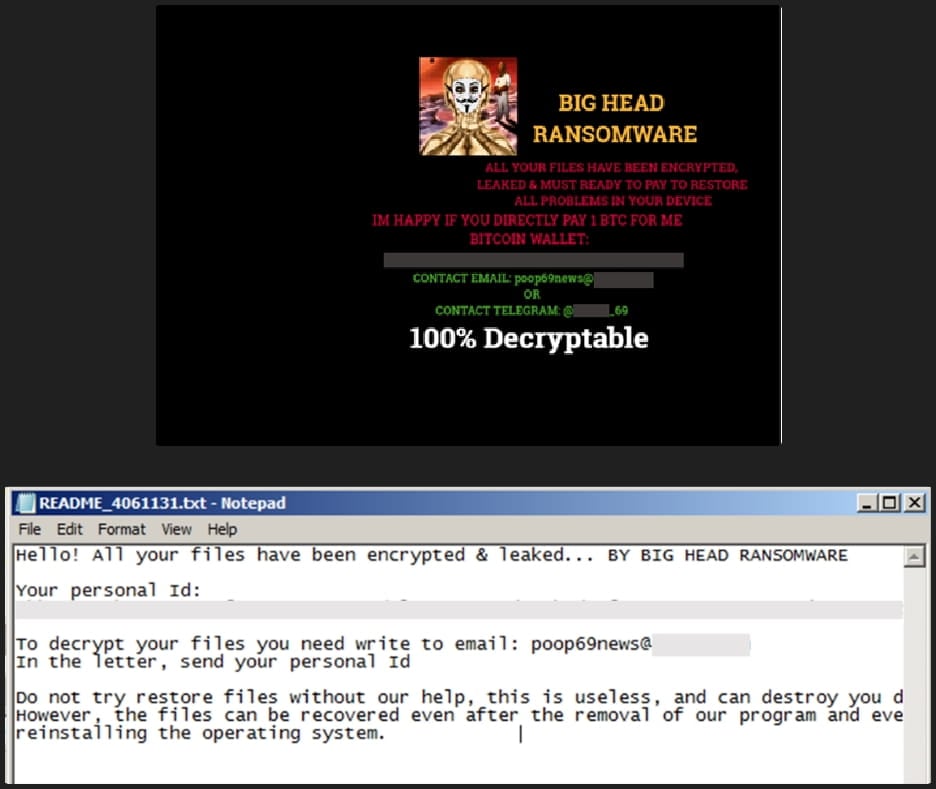
По завершении шифрования на устройство сбрасывается записка с требованиями. Обои в атакованной системе также меняются, уведомляя пользователя о заражении:

Подпишитесь на новости

Тру-крайм от тех, кто расследовал: что покажут на Неделе кибербезопасности

Реальные киберрасследования превратят в короткий сериал: проект «Киберкультура» меняет постеры на True Кибер Crime. Показ запланирован в рамках Российской недели кибербезопасности 2026, которая пройдёт с 26 по 30 октября. Цифровые угрозы попробуют объяснить через истории.

Как сообщает ГК «Солар», основой серий станут реальные кейсы расследований. Сериал от ИБ-практиков будут транслировать в эфире «Кибербез ТВ» в дни SOC Forum.

Авторы обещают через конкретные сюжеты показать цифровые угрозы и объяснить безопасное поведение. Раньше «Киберкультура» работала преимущественно с постерными выставками в Москве и материалами в метро. Теперь вместо короткого взгляда на плакат организаторы рассчитывают удержать внимание историей.

Другое направление программы — «Кибербез-ликбез». С 5 по 26 октября мероприятия проходят более чем в 20 вузах. Для профильных студентов предусмотрено общение с практиками и знакомство с работой ИБ-компаний. В непрофильных вузах и школах акцент сделают на цифровых угрозах и повседневной безопасности.

Центральное событие Недели — SOC Forum 27-28 октября в московском кластере «Ломоносов». Организатор Недели и соорганизатор форума — «Солар».

RSS: Новости на портале Anti-Malware.ru