



Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

Облачный червь ищет API JupyterLab и Docker для внедрения майнера и бэкдора

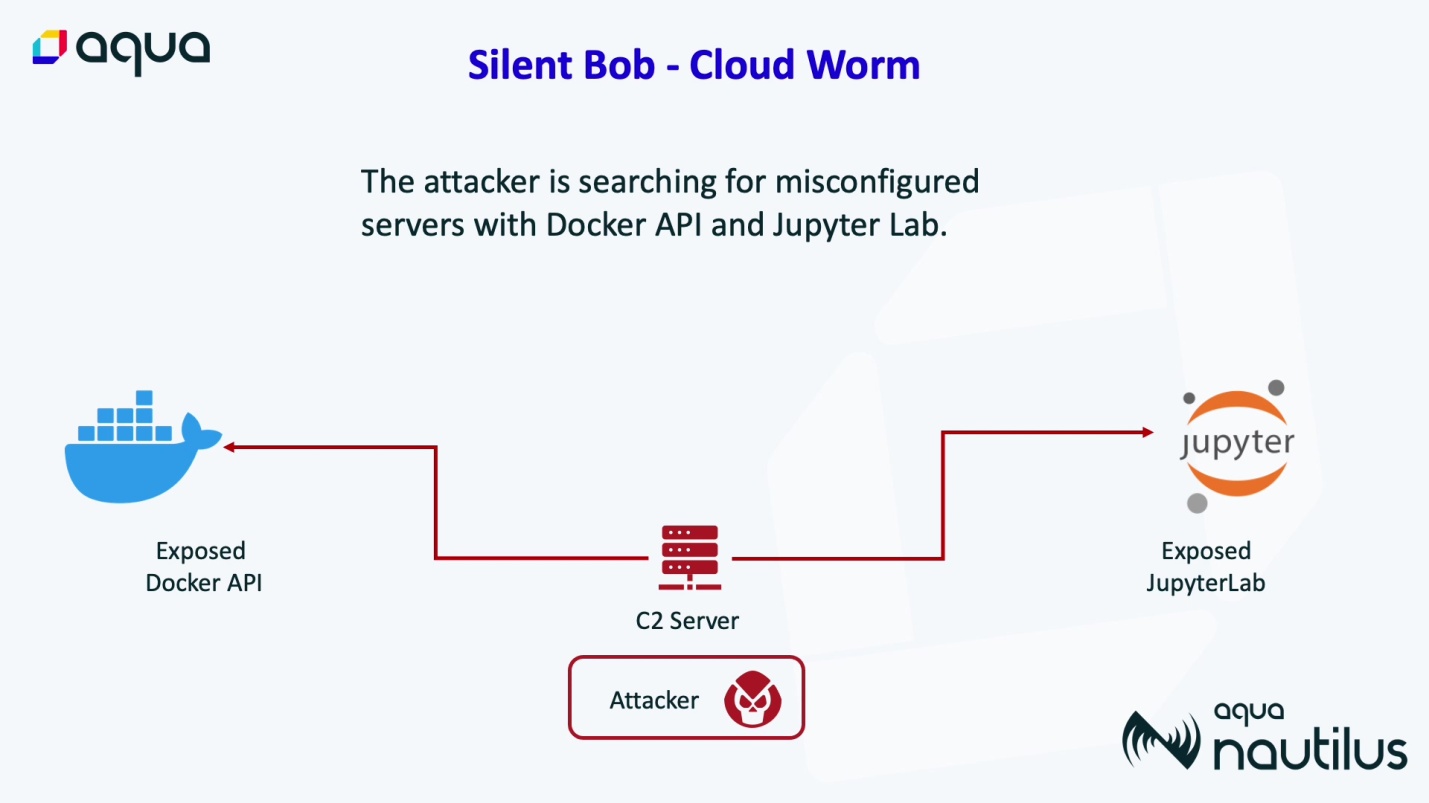
Эксперты Aqua Security предупреждают о новой киберкампании, нацеленной на массовый угон серверов JupyterLab и Docker. Используемый в атаках самоходный зловред заточен под исполнение в облаке и пока находится в стадии разработки / тестирования.

Расследование, позволившее выявить вредоносную инфраструктуру, было запущено после атаки на Docker-ловушку Aqua, проведенной в начале прошлого месяца. Техники и тактики, используемые злоумышленниками, указывают на то, что автором киберкампании Silentbob (имя присвоено по C2-домену в зоне .anondns.net) является TeamTNT — или подражатели этих криптоджекеров.

Проведя анализ образа контейнера, обнаруженного на ханипоте, исследователи идентифицировали в общей сложности четыре таких объекта, ассоциируемых с одним и тем же аккаунтом на Docker Hub:

  • shanidmk/jltest (8 загрузок) используется для компиляции ZGrab с помощью команды make;
  • shanidmk/jltest2 (44 загрузки) ищет в интернете экземпляры Jupyter Lab;
  • shanidmk/sysapp (11 загрузок) ищет и атакует доступные экземпляры Docker Daemon для внедрения криптомайнера и IRC-бэкдора Tsunami;
  • shanidmk/blob (29 загрузок) — обновленная версия sysapp, которая использует DoH-сервис Anondns для маскировки C2 и запускает службу Tor для сокрытия сетевых коммуникаций.

Главная рабочая лошадка зловреда — шелл-скрипт, стартующий при запуске контейнера. Он используется для развертывания Go-сканера ZGrab, позволяющего отыскать плохо сконфигурированные серверы.

Скрипт, включенный в состав sysapp, также загружает файл aws.sh.txt — по всей видимости, сценарий сканирования окружения на наличие ключей AWS для последующей эксфильтрации. Все образы контейнера, используемые в рамках Silentbob, уже изъяты из публичного доступа на Docker Hub.


Поиск по Shodan выявил 51 сервер с экземпляром JupyterLab, доступным из интернета. Во всех случаях выявлены признаки взлома либо попыток эксплойта.

Атаки в облаках, по данным Aqua, становятся все более незаметными. Для обхода защиты современные злоумышленники используют динамическую загрузку кода, прячут исполняемые файлы в папках /tmp, используют бестелесных зловредов. Предотвратить подобные нападения способны технологии конфиденциальных вычислений, однако их внедрение пока тормозит сложность создания софта, способного работать в таких условиях.

Сергей Волков из Cloud.ru стал лучшим CISO российского ИТ-рынка

Директор центра киберзащиты Cloud.ru Сергей Волков возглавил рейтинг руководителей по информационной безопасности в ИТ-сфере. Он занял первое место в соответствующей категории ежегодного рейтинга «Топ-1000 российских менеджеров». Проект Ассоциации менеджеров публикуется в газете «Коммерсантъ» с 2001 года.

Топ-менеджеры оценивают коллег из собственных функциональных направлений, а результаты дополнительно проверяют экспертные комиссии.

В Cloud.ru Сергей Волков занимает должность директора центра киберзащиты и отвечает за направление информационной безопасности. Первое место в отраслевой категории стало признанием его управленческих результатов со стороны профессионального сообщества.

Ассоциация менеджеров также изучила достижения лауреатов и выделила главные тенденции российского управления. На первом месте ожидаемо оказался искусственный интеллект: внедрение ИИ для оптимизации бизнес-процессов упоминается в 80% рассмотренных достижений.

Второй важный тренд — клиентоориентированность. Компании всё активнее анализируют пользовательский опыт, собирают обратную связь и создают персонализированные решения на основе измеримых показателей.

Третью позицию заняла операционная эффективность: сокращение издержек, автоматизация и цифровизация процессов.

RSS: Новости на портале Anti-Malware.ru