



В Сеть выложили технические детали опасной дыры в ядре Linux — StackRot

В Сеть выложили технические детали опасной дыры в ядре Linux — StackRot

В Сеть выложили технические детали опасной дыры в ядре Linux — StackRot

В Сети появились технические подробности серьёзной уязвимости, затрагивающей множество версий ядра Linux. Брешь получила имя StackRot, её можно использовать для повышения прав в атакованной системе.

Специалисты отмечают, что эксплуатация бага, получившего идентификатор CVE-2023-3269 потребует определённых усилий. Патч доступен с 1 июля, а полностью рабочий демонстрационный эксплойт обещают к концу месяца.

За обнаружение уязвимости благодарят исследователя Руихана Ли. Как объяснил эксперт, проблема затрагивает подсистему управления памятью ядра. Этот компонент, как известно, отвечает за имплементацию виртуальной памяти, её выделение для нужд ядра и программ уровня пользователя.

StackRot актуальна для всех конфигураций ядра в версиях Linux с 6.1 по 6.4. Исследователь сообщил о баге 15 июня, однако подготовка патча заняла почти две недели из-за сложности проблемы. Говорят, что даже сам Линус Торвальдс возглавил работу.

«28 июня патч добавили в дерево Линуса. Сам Линус предоставил обстоятельное сообщение, чтобы прояснить заплатки с технической точки зрения. Далее патчи были портированы на стабильные версии ядра (6.1.37, 6.3.11 и 6.4.1). Таким образом, “StackRot“ удалось полостью устранить первого июля», — отмечает Ли.

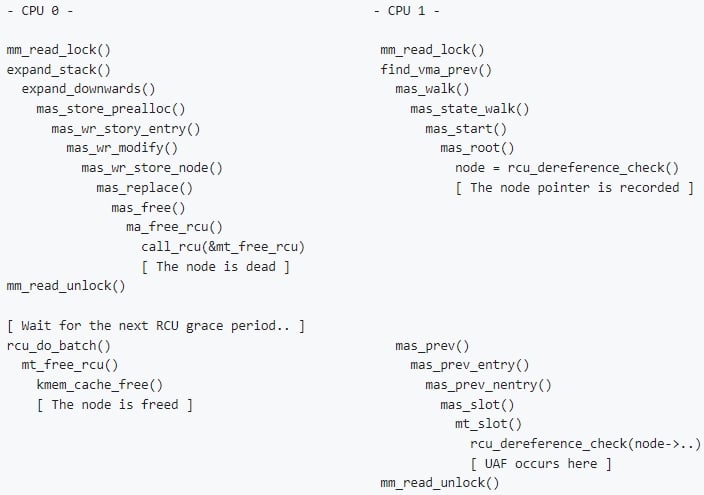
В целом причину возникновения этого бага эксперты видят в методе обработки расширения стека со стороны ядра Linux. Само «слабое звено» располагается в «maple tree» — новой структуре данных для VMA, которая была представлена в ядре Linux версии 6.1.

Фактически StackRot можно назвать классической UAF (use-after-free — некорректное использование динамической памяти), возникающей из-за метода обработки расширения стека.


Руихан Ли подчеркнул, что грамотная эксплуатация может стать серьёзной задачей, а CVE-2023-3269, в сущности, будет первой теоретически эксплуатируемой дырой класса use-after-free-by-RCU (UAFBR). Сам proof-of-concept (PoC) эксперт обещает выложить к концу июля.

Подпишитесь на новости

В авиабилеты россиян могут добавить до 1000 рублей на новые самолёты

В России обсуждают новый сбор с авиапассажиров, который должен помочь оплатить лизинг и эксплуатацию отечественных самолётов. Предварительно речь идёт о сумме до 500 рублей за билет на внутренний рейс и до 1000 рублей — на международный.

Инициативу прорабатывают Минтранс, Минпромторг и «Ростех», выяснил «Коммерсантъ».

Никаких окончательных решений пока нет: власти ещё не утвердили ни размер платежа, ни методику его взимания. Один из источников называет и более интересные цифры — до 700 рублей внутри страны и до 2000 рублей за зарубежный рейс.

При пассажиропотоке 2025 года сбор мог бы приносить от 68 до 84 млрд рублей ежегодно. В общей сложности за 2027-2030 годы планируется собрать порядка 200-250 млрд рублей.

Деньги предполагается направлять лизинговым компаниям для покрытия разницы между себестоимостью самолётов и льготной ценой для перевозчиков. Часть средств могут получить авиакомпании, которым предстоит эксплуатировать новые машины: на первых этапах российские самолёты дороже западных аналогов не только при покупке, но и в обслуживании. Отдельно обсуждается компенсация расходов на авиатопливо.

Например, себестоимость первых МС-21 оценивается в 8,9-11 млрд рублей, тогда как Airbus A320–200 — примерно в 3,4-3,6 млрд. SJ-100 может обходиться в 5,4 млрд рублей против около 3 млрд за Embraer E190.

Предполагается, что после 2030 года серийное производство снизит стоимость российских самолётов и сбор станет не нужен. Но пассажирам обещание, что это временно наверняка покажется подозрительно знакомым.

Эксперты предупреждают: дополнительная нагрузка поднимет цены на билеты и может снизить пассажиропоток, а вместе с ним — доходы авиакомпаний, аэропортов и бюджета. Поэтому оплачивать первые годы эксплуатации новых самолётов предлагают из казны. Впрочем, там свободных кресел тоже почти не осталось.

RSS: Новости на портале Anti-Malware.ru