



Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Операторы BlackCat/ALPHV начали использовать malvertising для распространения шифровальщика через клоны сайтов легитимных организаций. Эксперты Trend Micro выявили киберкампанию, в ходе которой зловреда выдавали за файловый менеджер WinSCP.

Выбранное в качестве приманки opensource-приложение WinSCP позволяет безопасно переносить файлы и папки между локальным компьютером и серверами, поддерживающими протоколы SFTP, SCP, FTP, FTPS, Amazon S3 и WebDAV. Утилита распространяется по лицензии GNU GPL и пользуется большой популярностью.

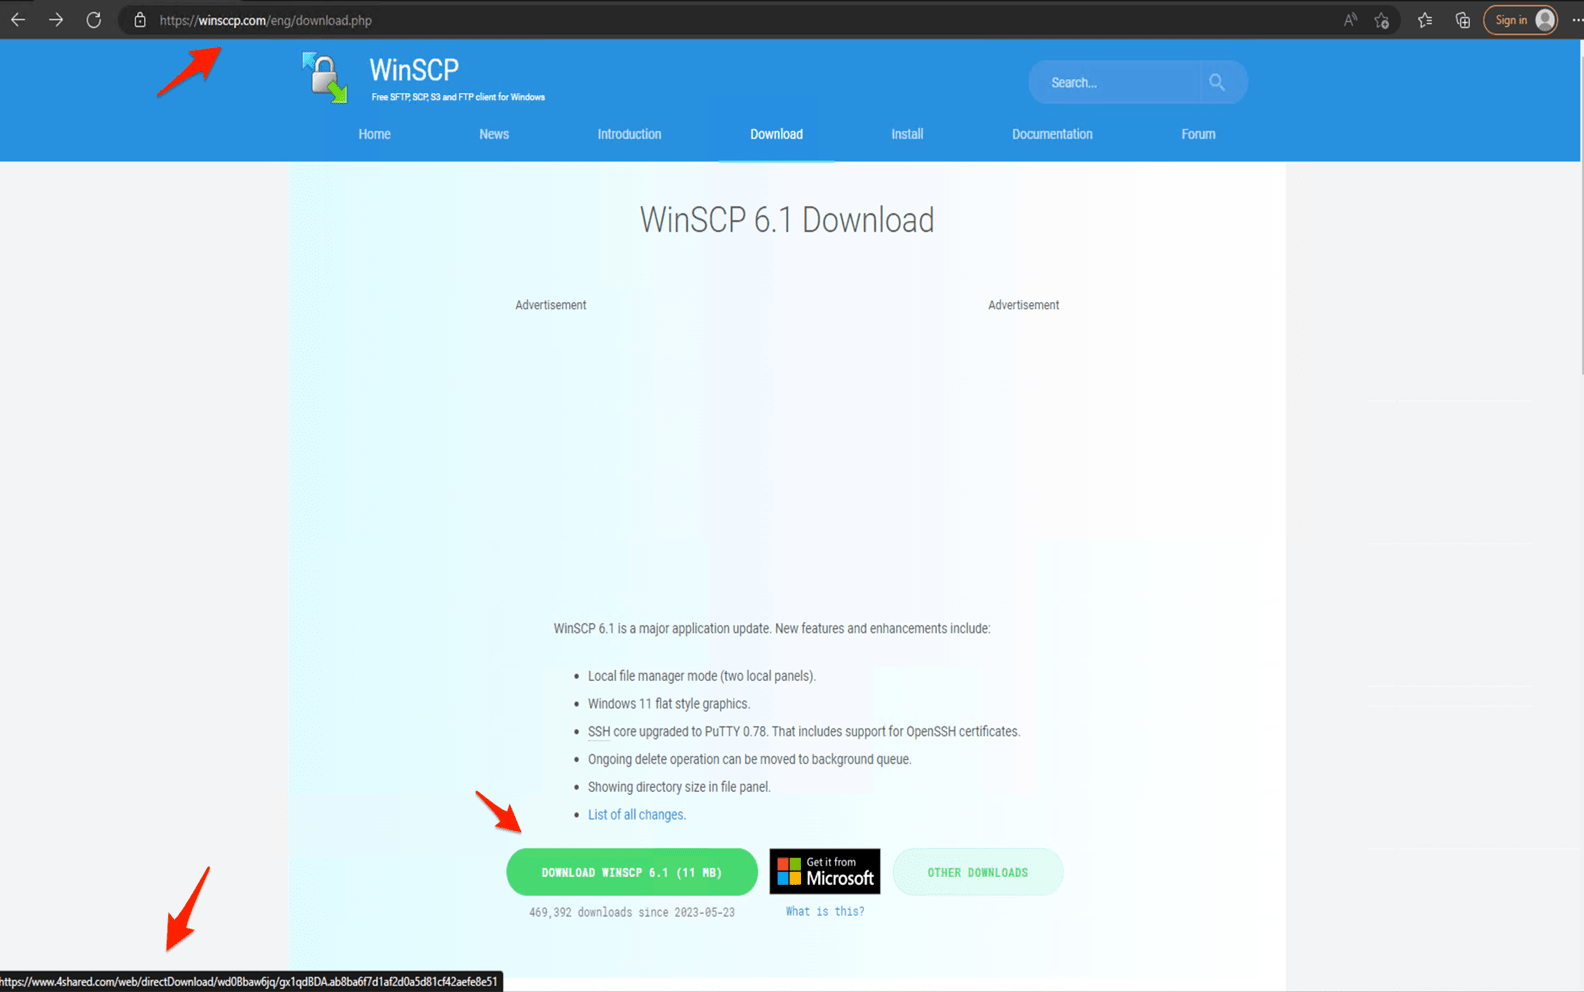
Вредоносная реклама, по словам исследователей, — новый вектор заражения для BlackCat. Поддельные страницы загрузки WinSCP (с редиректом на клон оригинала в похожем домене) выдают в результатах поиска и Google, и Bing.


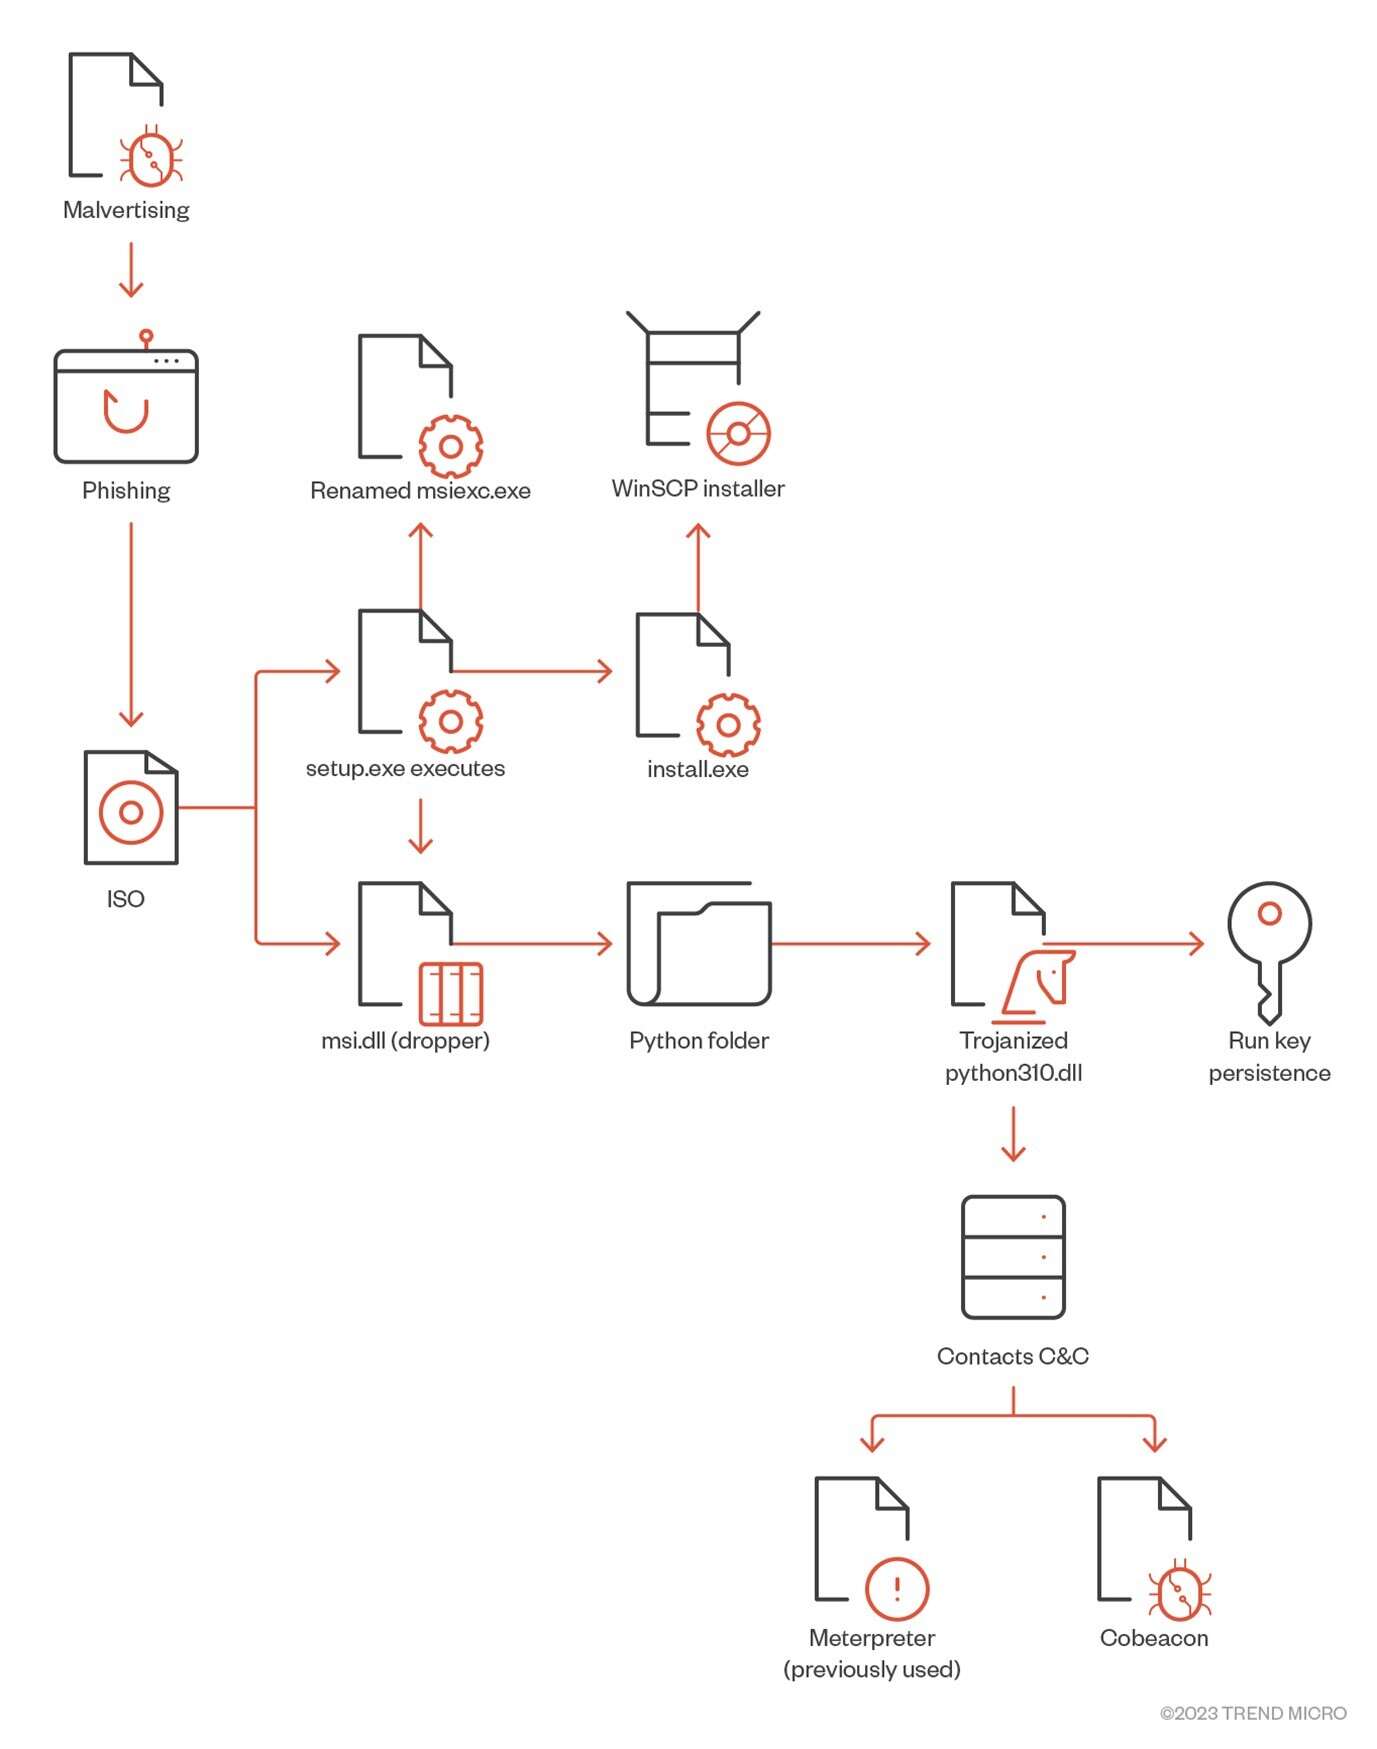
Файл ISO, распространяемый в ходе malvertising-кампании, содержит setup.exe и msi.dll. Первый — это переименованный msiexec.exe (часть установщика Windows), второй — работающая как дроппер библиотека, подключаемая методом отложенной загрузки.

В ходе исполнения setup.exe происходит вызов msi.dll, та извлекает из раздела RCDATA папку Python в качестве инсталлятора WinSCP и создает две его версии — легальную и вредоносную (в папке «Музыка»), обеспечив зловреду постоянное присутствие в системе.

Анализ показал, что в качестве основной полезной нагрузки используется маячок Cobalt Strike, который подключается к удаленному серверу и обеспечивает атакующим удаленный доступ к скомпрометированной системе. Для проведения разведки и развития успеха взломщики также используют ряд других инструментов: AdFind, AccessChk64, PowerView, PsExec, BitsAdmin, KillAV, AnyDesk. Вывод собранной информации осуществляется с помощью клиента PuTTY Secure Copy (PSCP), устранение помех в виде антивирусов и EDR — с помощью Terminator, недавно появившегося на черном рынке. Конечной целью всей этой вредоносной активности является внедрение в сеть вымогательской программы.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru