



Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Операторы BlackCat/ALPHV начали использовать malvertising для распространения шифровальщика через клоны сайтов легитимных организаций. Эксперты Trend Micro выявили киберкампанию, в ходе которой зловреда выдавали за файловый менеджер WinSCP.

Выбранное в качестве приманки opensource-приложение WinSCP позволяет безопасно переносить файлы и папки между локальным компьютером и серверами, поддерживающими протоколы SFTP, SCP, FTP, FTPS, Amazon S3 и WebDAV. Утилита распространяется по лицензии GNU GPL и пользуется большой популярностью.

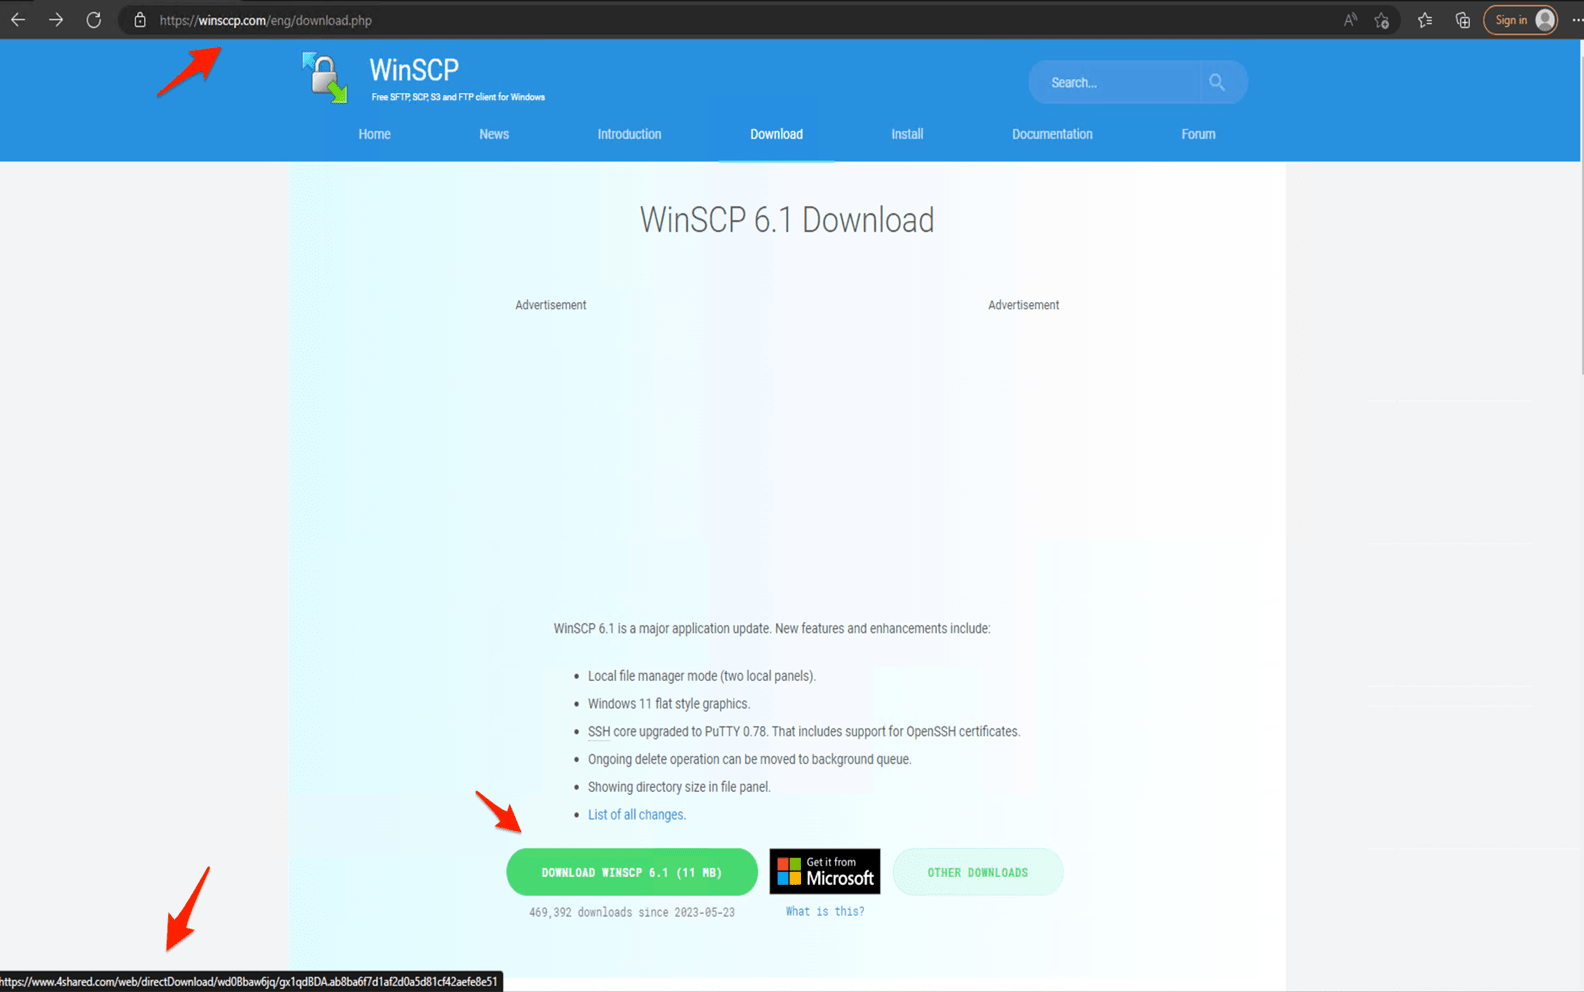
Вредоносная реклама, по словам исследователей, — новый вектор заражения для BlackCat. Поддельные страницы загрузки WinSCP (с редиректом на клон оригинала в похожем домене) выдают в результатах поиска и Google, и Bing.


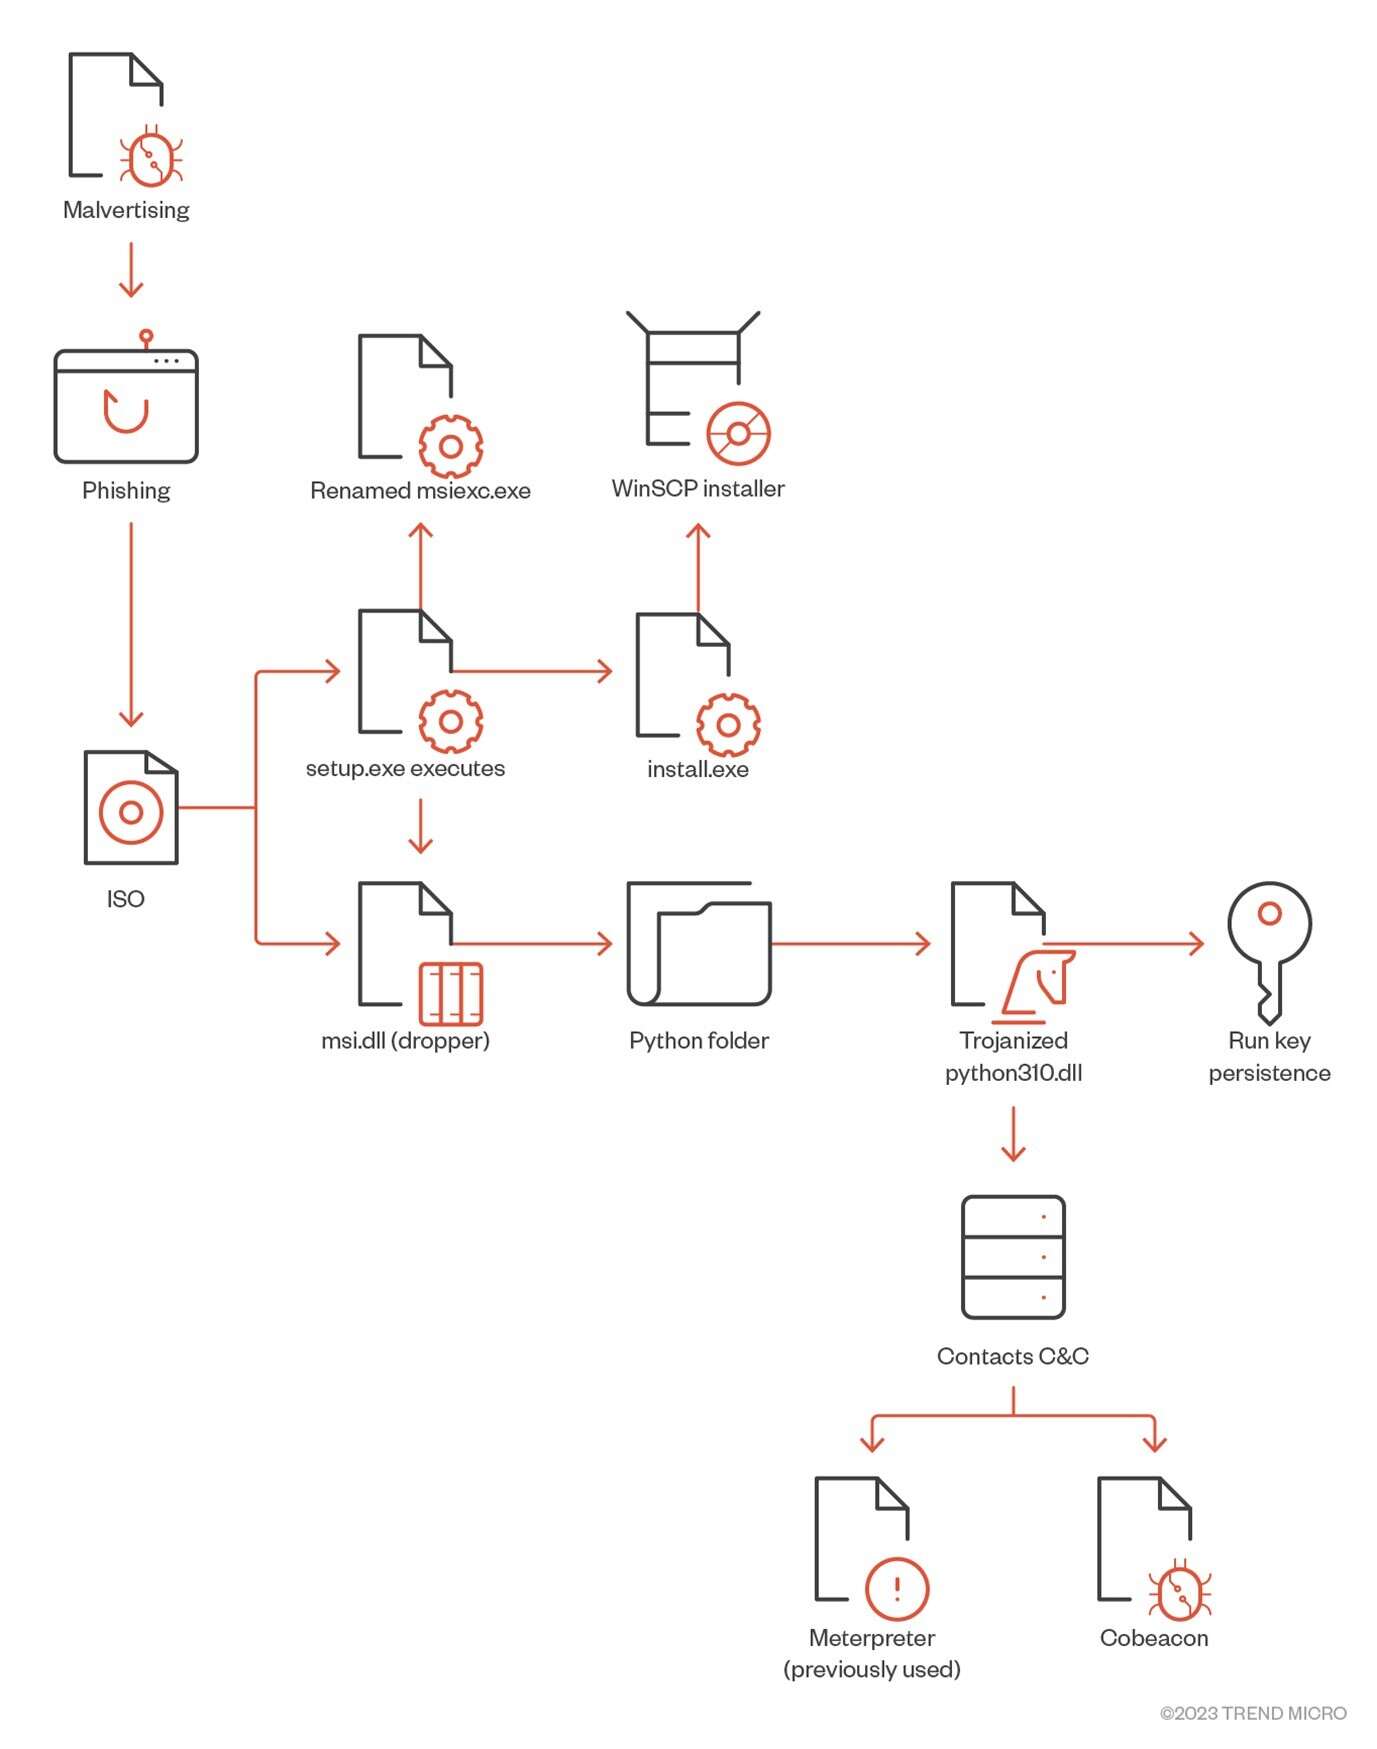
Файл ISO, распространяемый в ходе malvertising-кампании, содержит setup.exe и msi.dll. Первый — это переименованный msiexec.exe (часть установщика Windows), второй — работающая как дроппер библиотека, подключаемая методом отложенной загрузки.

В ходе исполнения setup.exe происходит вызов msi.dll, та извлекает из раздела RCDATA папку Python в качестве инсталлятора WinSCP и создает две его версии — легальную и вредоносную (в папке «Музыка»), обеспечив зловреду постоянное присутствие в системе.

Анализ показал, что в качестве основной полезной нагрузки используется маячок Cobalt Strike, который подключается к удаленному серверу и обеспечивает атакующим удаленный доступ к скомпрометированной системе. Для проведения разведки и развития успеха взломщики также используют ряд других инструментов: AdFind, AccessChk64, PowerView, PsExec, BitsAdmin, KillAV, AnyDesk. Вывод собранной информации осуществляется с помощью клиента PuTTY Secure Copy (PSCP), устранение помех в виде антивирусов и EDR — с помощью Terminator, недавно появившегося на черном рынке. Конечной целью всей этой вредоносной активности является внедрение в сеть вымогательской программы.

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru