



macOS-вредонос RustBucket теперь глубже пробирается в систему

macOS-вредонос RustBucket теперь глубже пробирается в систему

macOS-вредонос RustBucket теперь глубже пробирается в систему

Авторы вредоноса RustBucket, предназначенного для атак на macOS, выпустили новую версию. Теперь зловред может эффективнее закрепляться в целевой системе и уходить от детектирования антивирусными продуктами.

О новом образце рассказали исследователи из команды Elastic Security Labs. Впервые на RustBucket обратили внимание в апреле этого года. Тогда компания Jamf связала его с атаками APT-группы BlueNoroff.

«Новый вариант программы RustBucket оснастили дополнительными функциями, помогающими прочнее закрепиться в ОС жертвы. Командный сервер при этом задействует динамическую сетевую инфраструктуру», — говорится в отчёте Elastic Security Labs.

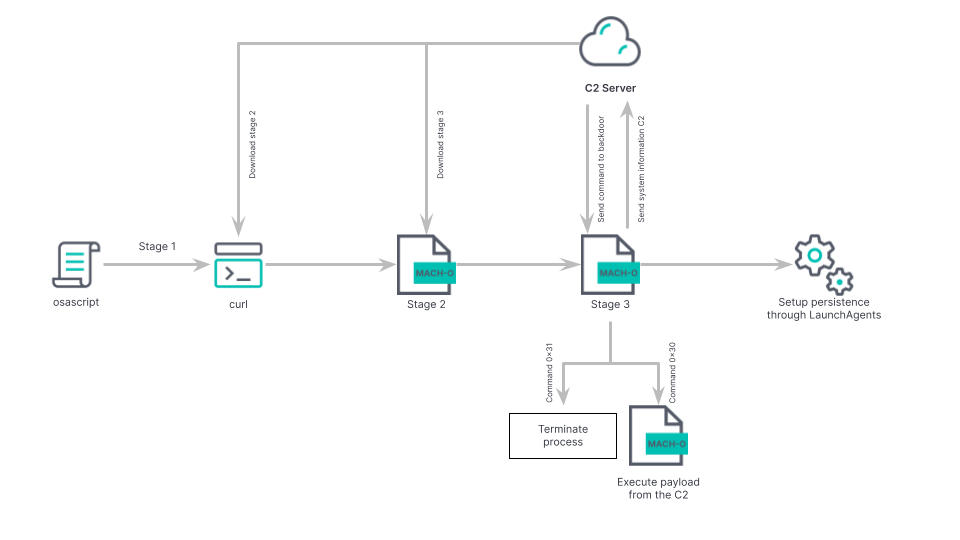
Первым на устройство попадает вредонос на Swift, его задача — скачать с командного сервера (C2) Rust-бинарник, который может извлекать важную информацию и загружать дополнительные исполняемые файлы и шелл-скрипты.

По словам Bluenoroff, группировка Bluenoroff серьёзно продвинулась в кросс-платформенных атаках, что помогает им расширить список потенциальных жертв. Для маскировки пользователям macOS подсовывают читалку PDF-документов.

Софт выполняет заявленные функции, но при этом дополнительно устанавливает в систему вредоносную нагрузку. Изначальный вектор атаки — фишинг, злоумышленники также любят выдавать себя за других людей в соцсетях вроде LinkedIn.

Операторы RustBucket специализируются исключительно на таргетированных кибератаках, выбирая в качестве целей финансовые организации. В новой версии вредоносной инфраструктуре добавили динамический DNS-домен для C2 — docsend.linkpc[.]net.

«Злоумышленники добавили обновлённой версии RustBucket plist-файл по пути  /Users/<user>/Library/LaunchAgents/com.apple.systemupdate.plist, а бинарник зловреда копируется в  /Users/<user>/Library/Metadata/System Update. Такой метод помогает оставаться в системе как можно дольше и дополнительно избегать обнаружения», — объясняют эксперты.

Подпишитесь на новости

Цифровой профиль россиян узнает о судимости, больничных и наследстве

Правительство заметно расширило эксперимент по созданию цифрового профиля граждан и организаций. Теперь в электронном обмене смогут участвовать новые компании и учреждения, а перечень доступных сведений пополнится данными об образовании, судимости, кредитах, наследстве и даже тракторах.

Изменения закреплены в постановлении правительства, опубликованном на официальном портале правовых актов.

Сам эксперимент проводится с июля 2019 года и должен упростить обмен информацией между гражданами, банками и государственными органами (в частности, при оказании финансовых услуг).

К проекту присоединятся «Дом.рф», Федеральная нотариальная палата, «Интерфакс», АО «Электронный паспорт», ломбарды, кредитные и сельскохозяйственные потребительские кооперативы, а также организаторы торгов на товарных и финансовых рынках.

Расширился и набор сведений. Через систему смогут передаваться данные о дипломах, обучении, зачислении в вузы, студенческих билетах и волонтёрской деятельности. В перечень также вошли сведения о судимости, уголовном преследовании и розыске, электронных больничных, банкротстве, правах на наследство и залоге движимого имущества.

Финансовый блок пополнят данные о праве на материнский капитал и остатке его средств, а также о кредитах, выданных по льготным ипотечным программам. Транспортный — выписки из реестра автомобилей, сведения об электронных ПТС, уплате утильсбора, таможенных ограничениях, тракторах и других самоходных машинах.

Кроме того, обмен охватит сведения о видах на жительство и разрешениях на временное проживание иностранцев, а также о зарегистрированных результатах интеллектуальной деятельности и действующих исключительных правах.

Цифровой профиль задумывался как способ избавить граждан от бесконечного перекладывания справок между ведомствами и банками. Теперь он действительно будет знать почти всё необходимое.

RSS: Новости на портале Anti-Malware.ru