



Android-шпион в Google Play Store маскируется под VPN, используется APT

Android-шпион в Google Play Store маскируется под VPN, используется APT

Android-шпион в Google Play Store маскируется под VPN, используется APT

В Google Play Store нашли шпионскую программу для Android, явно разработанную профессионалами. Судя по всему, этим софтом пользуется киберпреступная группировка правительственного уровня.

Согласно анализу специалистов из Cyfirma, вредонос может собирать важные сведения с мобильного устройства жертвы: данные геолокации, список контактов и т. п. Эксперты считают, что операторами шпиона являются члены группировки DoNot (APT-C-35).

В целом обнаруженный Android-троян помогает злоумышленникам подготовить почву для более серьёзной атаки. То есть фактически шпион представляет собой первую ступень заражения, участвующую в сложных целевых кампаниях.

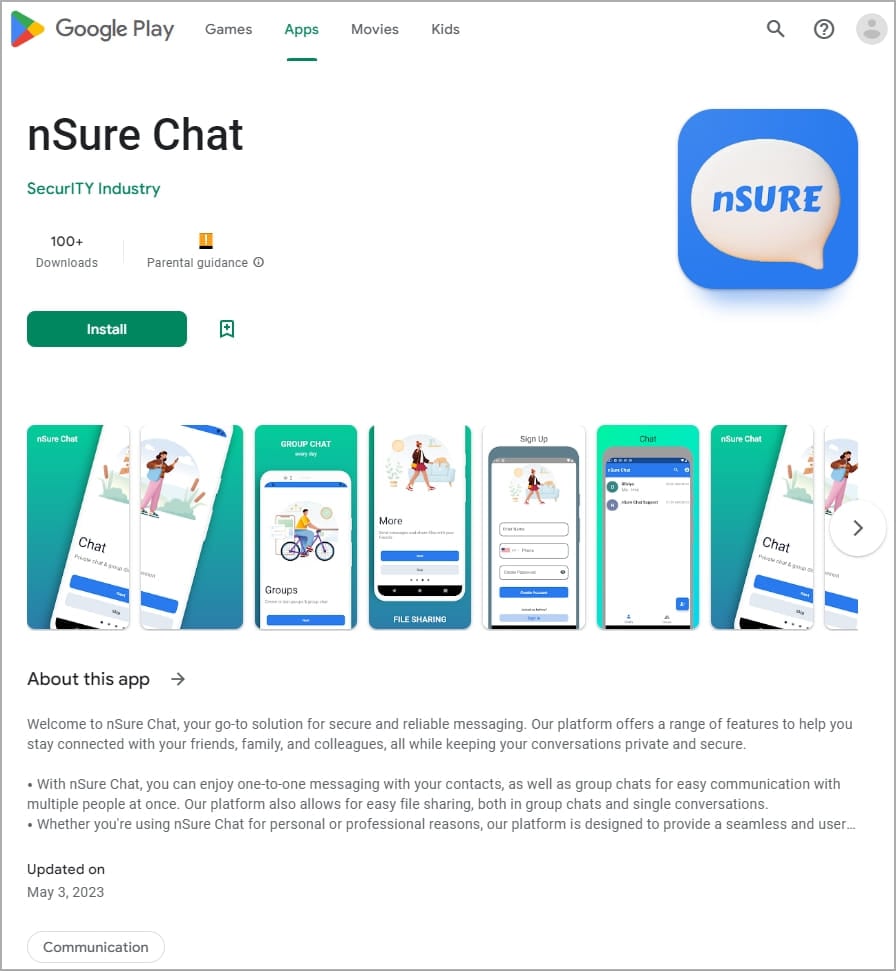
Вредоносное приложение маскируется под VPN и защищённый сервис обмена сообщениями. Софт с именами nSure Chat и iKHfaa VPN в официальный магазин загрузил разработчик «SecurITY Industry». В настоящее время программы доступны в Play Store.

Источник BleepingComputer


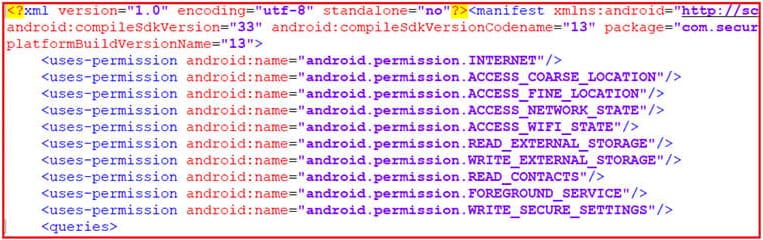
Малое число загрузок шпионского софта говорит о том, что он предназначен для узкого круга целей. Попав на устройство, оба приложения запрашивают подозрительные разрешения: доступ к списку контактов (READ_CONTACTS) и данным геолокации (ACCESS_FINE_LOCATION). Вся эта информация передаётся операторам зловреда.


Как выяснили исследователи из Cyfirma, код шпионских приложений заимствован у легитимного софта — Liberty VPN. Командный центр располагается под адресу https[:]ikhfaavpn[.]com.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru