



Украинские киберкопы пресекли массовый фишинг в Telegram

Украинские киберкопы пресекли массовый фишинг в Telegram

Украинские киберкопы пресекли массовый фишинг в Telegram

Мошенники с помощью фишинговых ботов получили ключи к 15 тыс. телеграм-аккаунтов и публиковали рекламу якобы выгодных инвестиций, чтобы выманить деньги у доверчивых граждан. Предполагаемые главари ОПГ выявлены, возбуждено уголовное дело.

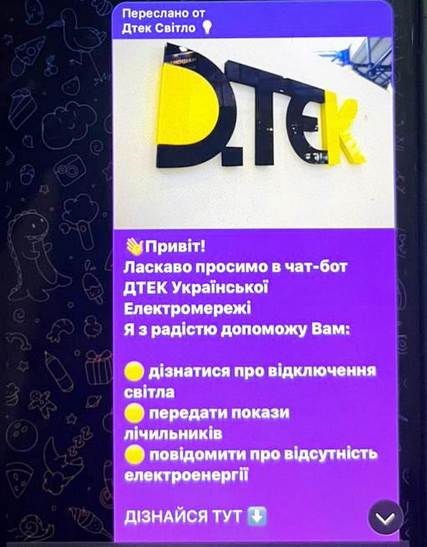
Согласно сообщению киберполиции Украины, организаторами мошеннической схемы являлись четыре жителя Киева и Одессы и один россиянин. Созданные ими боты Telegram имитировали чат-бот энергетической компании ДТЭК и оживали в периоды отключения электричества по стране.


Собранные ботами ключи (номер телефона и код подтверждения в мессенджере) открывали злоумышленникам доступ к чужим аккаунтам. Угон впоследствии использовался для распространения рекламы мошеннических каналов, публикующих советы по инвестированию в различные проекты.

Для обналичивания денежных средств, полученных в виде капиталовложений, было нанято полсотни дропов. По предварительным данным, от реализации мошеннической схемы пострадали более 15 тыс. владельцев телеграм-аккаунтов и около 3 тыс. несостоявшихся инвесторов.

Уголовное производство открыто по фактам совершения преступлений, предусмотренных ч. 1 ст. 209 (отмывание денег), ч. 4 ст. 190 (мошенничество), ч. 5 ст. 361 (несанкционированное вмешательство в работу ИКТ-систем) и ч. 2 ст. 361-1 (создание и использование вредоносных программ) УК Украины. По совокупности ответчикам грозит от 10 до 15 лет лишения свободы.

В домах прошли обыски, полиция изъяла мобильники, симки, компьютерную технику, банковские карты. Трем лицам вручили уведомление о подозрении, еще в двух случаях решение о привлечении в качестве обвиняемого было принято заочно. Правовая оценка действий дропов будет сделана после изучения изъятых материалов.

Киберкопы рекомендуют гражданам использовать двухфакторную аутентификацию (2FA), держать в тайне коды подтверждения, присылаемые в СМС либо генерируемые в приложении, а также мониторить подключенные устройства и активные сеансы в мессенджерах. При использовании ботов следует каждый раз проверять корректность ссылки.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru