



Kaspersky назвала наиболее востребованные MaaS-вредоносы

Kaspersky назвала наиболее востребованные MaaS-вредоносы

Kaspersky назвала наиболее востребованные MaaS-вредоносы

Исследователи из «Лаборатории Касперского» вычислили наиболее популярные типы вредоносных программ, которые злоумышленники распространяют по сервисной модели — MaaS (Malware-as-a-Service, «вредонос как услуга»).

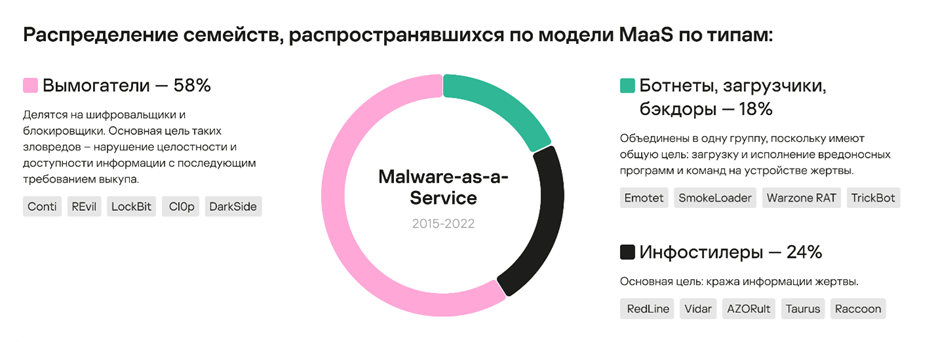
Изучив 97 семейств вредоносов, Kaspersky выяснила, что более половины доступных по модели MaaS являются программами-вымогателями. Инфостилеры составили 24%, а 18% занимают ботнеты, загрузчики и бэкдоры.

Высокая популярность шифровальщиков объясняется их способностью принести операторам быструю и большую прибыль. Злоумышленники могут бесплатно подписаться на Ransomware-as-a-Service (RaaS), а затем оплатить услугу после успешной атаки. Стоимость определяется процентом от выкупа (обычно составляет от 10% до 40%). Однако вступить в такую партнерскую программу не так просто.

У инфостилеров задача немного другая: они предназначены для кражи данных, включая логины, пароли, информацию о банковских картах и криптовалютных кошельках. Их услуги обычно оплачиваются по модели подписки, стоимость составляет от 100 до 300 долларов в месяц.

Ботнеты, загрузчики и бэкдоры, объединённые в одну группу, используются для загрузки и запуска других вредоносных программ. Как правило, такие зловреды стоят дороже инфостилеров из-за более сложного кода и дополнительной инфраструктуры, необходимой для их эффективной работы. Например, загрузчик Matanbuchus может стоить до 4900 долларов в месяц за стандартную версию.

Как подчеркивает Александр Забровский, аналитик Kaspersky Digital Footprint Intelligence, результаты исследования «Лаборатории Касперского» помогут специалистам лучше понять ландшафт киберугроз и повысить защищённость пользователей и организаций.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru