



Версия ChromeLoader Shampoo атакует пользователей через пиратские сайты

Версия ChromeLoader Shampoo атакует пользователей через пиратские сайты

Версия ChromeLoader Shampoo атакует пользователей через пиратские сайты

Киберпреступники запустили новую кампанию ChromeLoader, нацеленную на посетителей пиратских сайтов с фильмами. Задача злоумышленников — установить новый вариант рекламного расширения для браузеров под названием Shampoo.

Об атаках рассказали исследователи из команды Wolf Security (принадлежит HP). Согласно отчёту специалистов, кампания стартовала в марте 2023 года.

Напомним, что ChromeLoader устанавливает вредоносные расширения для браузеров, чтобы с их помощью перенаправлять пользователей из поисковой выдачи на сомнительные сайты, тематика которых варьируется от фейковых розыгрышей и опросов до игр для взрослых.

В начале этого года ChromeLoader начал использовать файлы в формате VHD с именами популярных игр. До этого зловред распространялся через ISO-образы. В сентябре 2022 года эксперты отметили, что ChromeLoader начал сбрасывать ZIP-бомбы и грузить шифровальщиков.

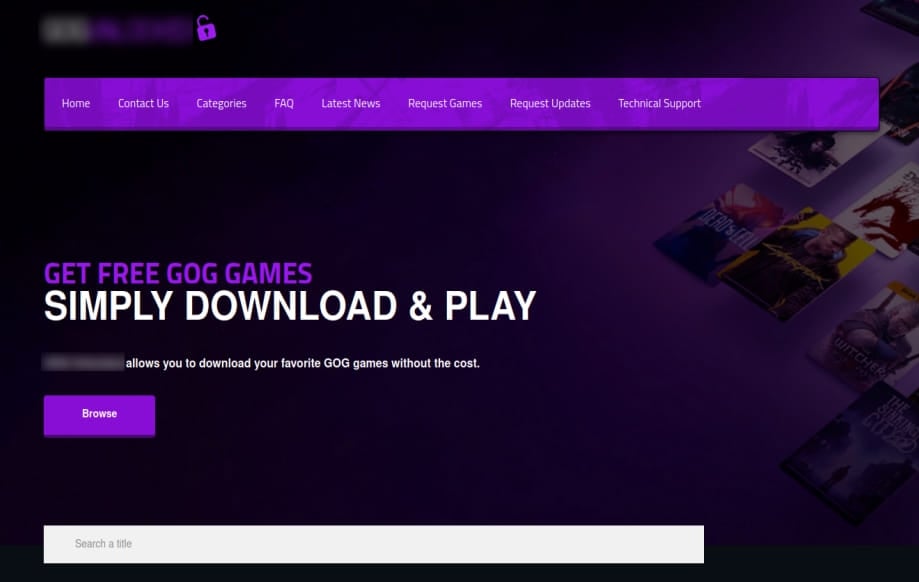
В новой кампании, на которую указали специалисты HP, вредонос распространяется через злонамеренные сайты. Для завлечения посетителей такие ресурсы предлагают бесплатно скачать музыкальные композиции, фильмы и игры.


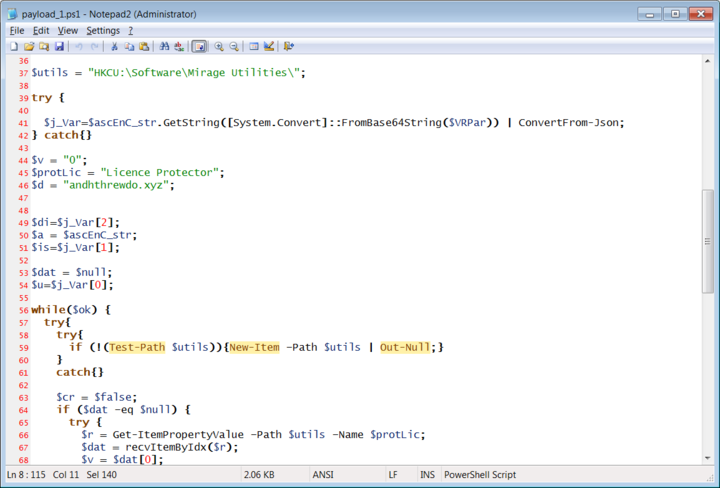
Вместо желаемых медиафайлов жертва в итоге получает нагрузку в формате VBScripts, выполняющую PowerShell-скрипты и создающую запланированную задачу в ОС с префиксом «chrome_».

При выполнении эта задача запускает серию скриптов, в результате чего на компьютер загружается дополнительный PowerShell-скрипт. Последний приводит в действие вредоносный аддон Shampoo.


Shampoo, являясь одним из вариантов ChromeLoader, может вставлять рекламные объявления на любые сайты, а также перенаправлять пользователя на сторонние ресурсы. После установки вредонос закрывает жертве доступ к странице расширений Chrome.

«Удалить Shampoo не так просто, как деинсталлировать обычное легитимное расширение. Вредонос полагается на запущенные в цикле скрипты и созданные в Windows задачи. Таким образом, если вы удаляете аддон, он всё равно возвращается на своё место», — предупреждают (PDF) в HP.

Для корректного удаления навязчивого расширения специалисты рекомендуют выполнить следующие шаги:

  • удалить любые задачи в системе с префиксом «chrome_»;
  • удалить ключ реестра HKCU\Software\Mirage Utilities\;
  • перезагрузить компьютер.
Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru