



Версия ChromeLoader Shampoo атакует пользователей через пиратские сайты

Версия ChromeLoader Shampoo атакует пользователей через пиратские сайты

Версия ChromeLoader Shampoo атакует пользователей через пиратские сайты

Киберпреступники запустили новую кампанию ChromeLoader, нацеленную на посетителей пиратских сайтов с фильмами. Задача злоумышленников — установить новый вариант рекламного расширения для браузеров под названием Shampoo.

Об атаках рассказали исследователи из команды Wolf Security (принадлежит HP). Согласно отчёту специалистов, кампания стартовала в марте 2023 года.

Напомним, что ChromeLoader устанавливает вредоносные расширения для браузеров, чтобы с их помощью перенаправлять пользователей из поисковой выдачи на сомнительные сайты, тематика которых варьируется от фейковых розыгрышей и опросов до игр для взрослых.

В начале этого года ChromeLoader начал использовать файлы в формате VHD с именами популярных игр. До этого зловред распространялся через ISO-образы. В сентябре 2022 года эксперты отметили, что ChromeLoader начал сбрасывать ZIP-бомбы и грузить шифровальщиков.

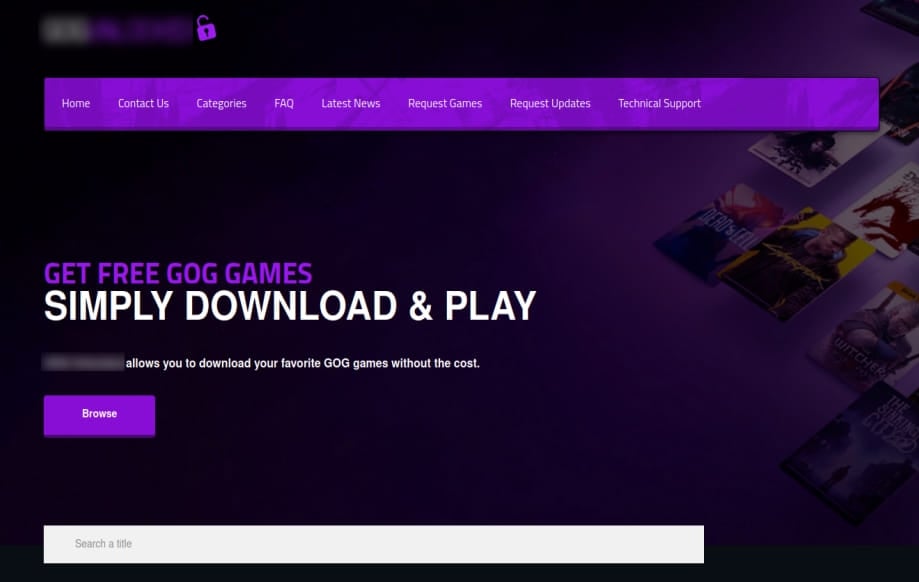
В новой кампании, на которую указали специалисты HP, вредонос распространяется через злонамеренные сайты. Для завлечения посетителей такие ресурсы предлагают бесплатно скачать музыкальные композиции, фильмы и игры.


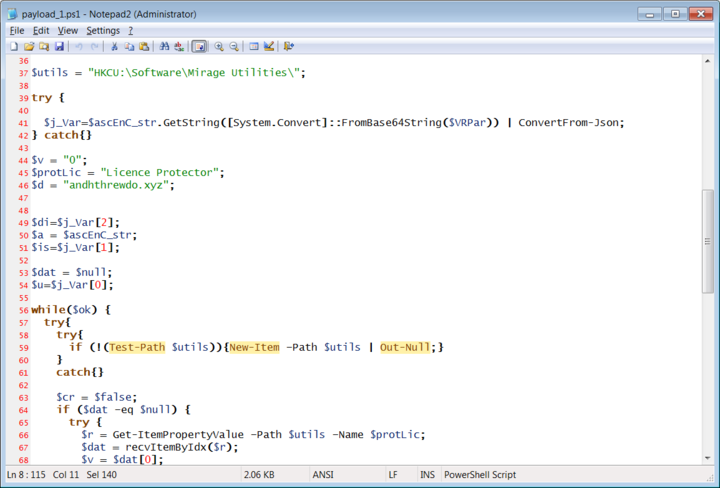
Вместо желаемых медиафайлов жертва в итоге получает нагрузку в формате VBScripts, выполняющую PowerShell-скрипты и создающую запланированную задачу в ОС с префиксом «chrome_».

При выполнении эта задача запускает серию скриптов, в результате чего на компьютер загружается дополнительный PowerShell-скрипт. Последний приводит в действие вредоносный аддон Shampoo.


Shampoo, являясь одним из вариантов ChromeLoader, может вставлять рекламные объявления на любые сайты, а также перенаправлять пользователя на сторонние ресурсы. После установки вредонос закрывает жертве доступ к странице расширений Chrome.

«Удалить Shampoo не так просто, как деинсталлировать обычное легитимное расширение. Вредонос полагается на запущенные в цикле скрипты и созданные в Windows задачи. Таким образом, если вы удаляете аддон, он всё равно возвращается на своё место», — предупреждают (PDF) в HP.

Для корректного удаления навязчивого расширения специалисты рекомендуют выполнить следующие шаги:

  • удалить любые задачи в системе с префиксом «chrome_»;
  • удалить ключ реестра HKCU\Software\Mirage Utilities\;
  • перезагрузить компьютер.
Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru