



Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Операторы программы-вымогателя атакуют российских игроков мультиплеерного шутера от первого лица — Enlisted. В этой кампании злоумышленники используют специально подготовленный фейковый сайт, распространяющий троянизированную версию игры.

Enlisted — довольно известный игровой проект от компании Gaijin Entertainment, выпущенный в 2021 году. На сегодняшний день ежемесячно в игру заходят от 500 тыс. до 1 млн активных геймеров.

Поскольку Enlisted является бесплатной, злоумышленникам ничего не стоило скачать установщик из официального источника и модифицировать его, добавив вредоносную составляющую.

В качестве вредоноса выступает программа-вымогатель, выдающая себя за одну из версий знаменитого шифровальщика WannaCry. К зашифрованным файлам добавляется расширение «.wncry».

Согласно анализу специалистов Cyble, этот якобы вариант WannaCry основан на Python-локере с открытым исходным кодом — «Crypter», который был создан в учебных целях. Стоит отметить, что ранее под WannaCry маскировались и другие вредоносы, так что это нельзя назвать новой тактикой.


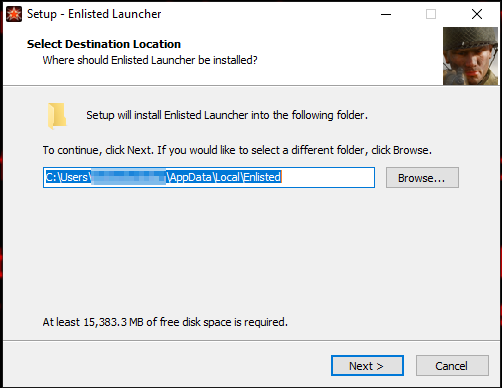
Загружаемый с фейкового веб-сайта установщик — enlisted_beta-v1.0.3.115.exe — сбрасывает в систему два исполняемых файла. Первый файл «ENLIST~1» представляет собой настоящую игру, а вот второй (enlisted) является лончером шифровальщика в формате Python.


Программа-вымогатель использует для шифрования алгоритм AES-256, а ко всем пострадавшим файлам добавляет расширение «.wncry». Интересно, что зловред не пытается завершить или остановить процессы в системе, как это обычно бывает в случае с современными шифровальщиками. Тем не менее имитатор WannaCry удаляет теневые копии.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru