



Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Российских игроков в шутер Enlisted атакуют имитатором WannaCry

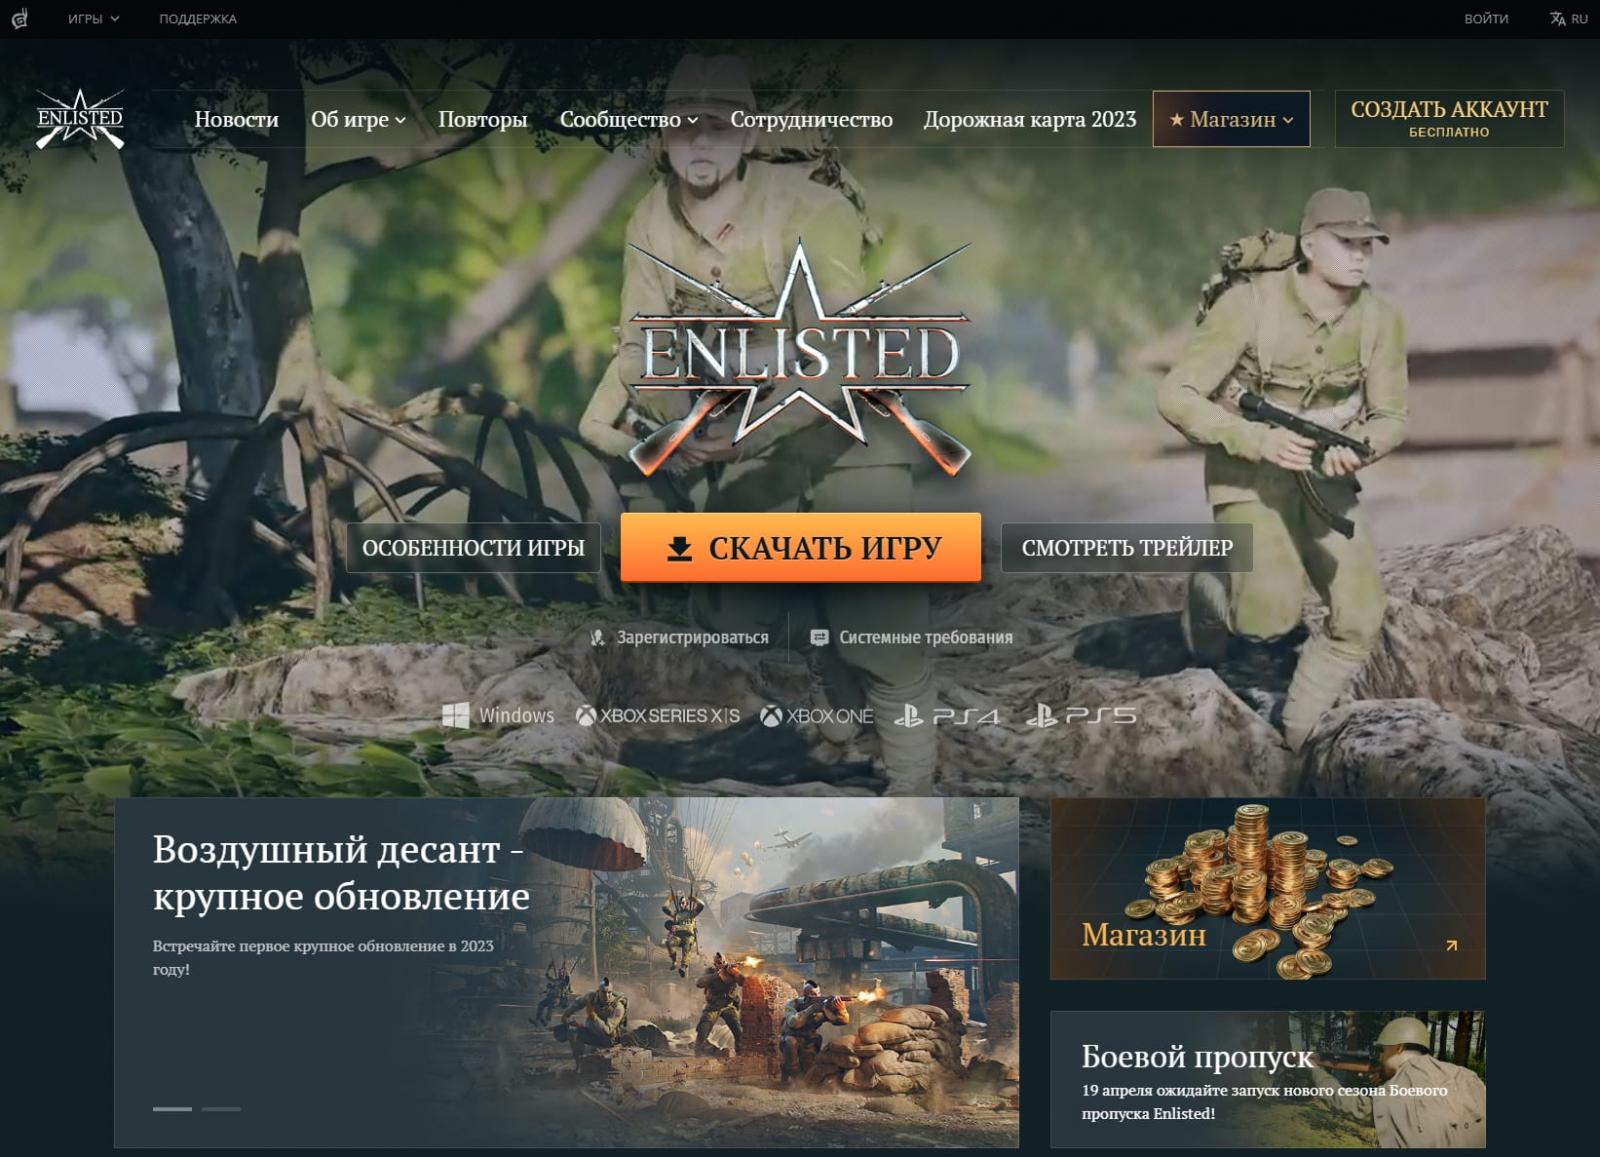
Операторы программы-вымогателя атакуют российских игроков мультиплеерного шутера от первого лица — Enlisted. В этой кампании злоумышленники используют специально подготовленный фейковый сайт, распространяющий троянизированную версию игры.

Enlisted — довольно известный игровой проект от компании Gaijin Entertainment, выпущенный в 2021 году. На сегодняшний день ежемесячно в игру заходят от 500 тыс. до 1 млн активных геймеров.

Поскольку Enlisted является бесплатной, злоумышленникам ничего не стоило скачать установщик из официального источника и модифицировать его, добавив вредоносную составляющую.

В качестве вредоноса выступает программа-вымогатель, выдающая себя за одну из версий знаменитого шифровальщика WannaCry. К зашифрованным файлам добавляется расширение «.wncry».

Согласно анализу специалистов Cyble, этот якобы вариант WannaCry основан на Python-локере с открытым исходным кодом — «Crypter», который был создан в учебных целях. Стоит отметить, что ранее под WannaCry маскировались и другие вредоносы, так что это нельзя назвать новой тактикой.


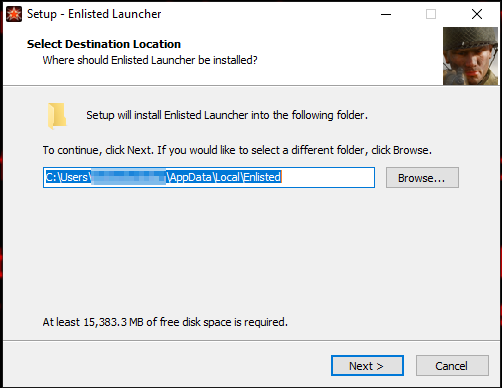
Загружаемый с фейкового веб-сайта установщик — enlisted_beta-v1.0.3.115.exe — сбрасывает в систему два исполняемых файла. Первый файл «ENLIST~1» представляет собой настоящую игру, а вот второй (enlisted) является лончером шифровальщика в формате Python.


Программа-вымогатель использует для шифрования алгоритм AES-256, а ко всем пострадавшим файлам добавляет расширение «.wncry». Интересно, что зловред не пытается завершить или остановить процессы в системе, как это обычно бывает в случае с современными шифровальщиками. Тем не менее имитатор WannaCry удаляет теневые копии.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru