



Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Российских игроков в шутер Enlisted атакуют имитатором WannaCry

Операторы программы-вымогателя атакуют российских игроков мультиплеерного шутера от первого лица — Enlisted. В этой кампании злоумышленники используют специально подготовленный фейковый сайт, распространяющий троянизированную версию игры.

Enlisted — довольно известный игровой проект от компании Gaijin Entertainment, выпущенный в 2021 году. На сегодняшний день ежемесячно в игру заходят от 500 тыс. до 1 млн активных геймеров.

Поскольку Enlisted является бесплатной, злоумышленникам ничего не стоило скачать установщик из официального источника и модифицировать его, добавив вредоносную составляющую.

В качестве вредоноса выступает программа-вымогатель, выдающая себя за одну из версий знаменитого шифровальщика WannaCry. К зашифрованным файлам добавляется расширение «.wncry».

Согласно анализу специалистов Cyble, этот якобы вариант WannaCry основан на Python-локере с открытым исходным кодом — «Crypter», который был создан в учебных целях. Стоит отметить, что ранее под WannaCry маскировались и другие вредоносы, так что это нельзя назвать новой тактикой.


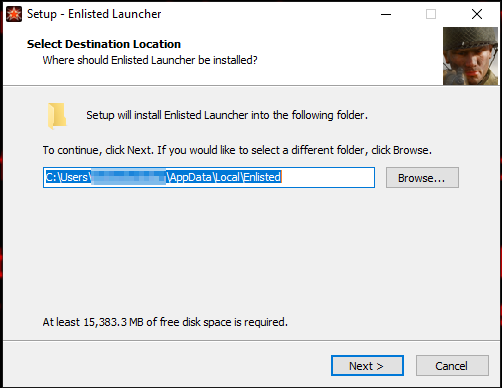
Загружаемый с фейкового веб-сайта установщик — enlisted_beta-v1.0.3.115.exe — сбрасывает в систему два исполняемых файла. Первый файл «ENLIST~1» представляет собой настоящую игру, а вот второй (enlisted) является лончером шифровальщика в формате Python.


Программа-вымогатель использует для шифрования алгоритм AES-256, а ко всем пострадавшим файлам добавляет расширение «.wncry». Интересно, что зловред не пытается завершить или остановить процессы в системе, как это обычно бывает в случае с современными шифровальщиками. Тем не менее имитатор WannaCry удаляет теневые копии.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru