


Мошенники надели погоны: в Telegram появился фейковый бот Киберполиции

Мошенники надели погоны: в Telegram появился фейковый бот Киберполиции

Мошенники надели погоны: в Telegram появился фейковый бот Киберполиции

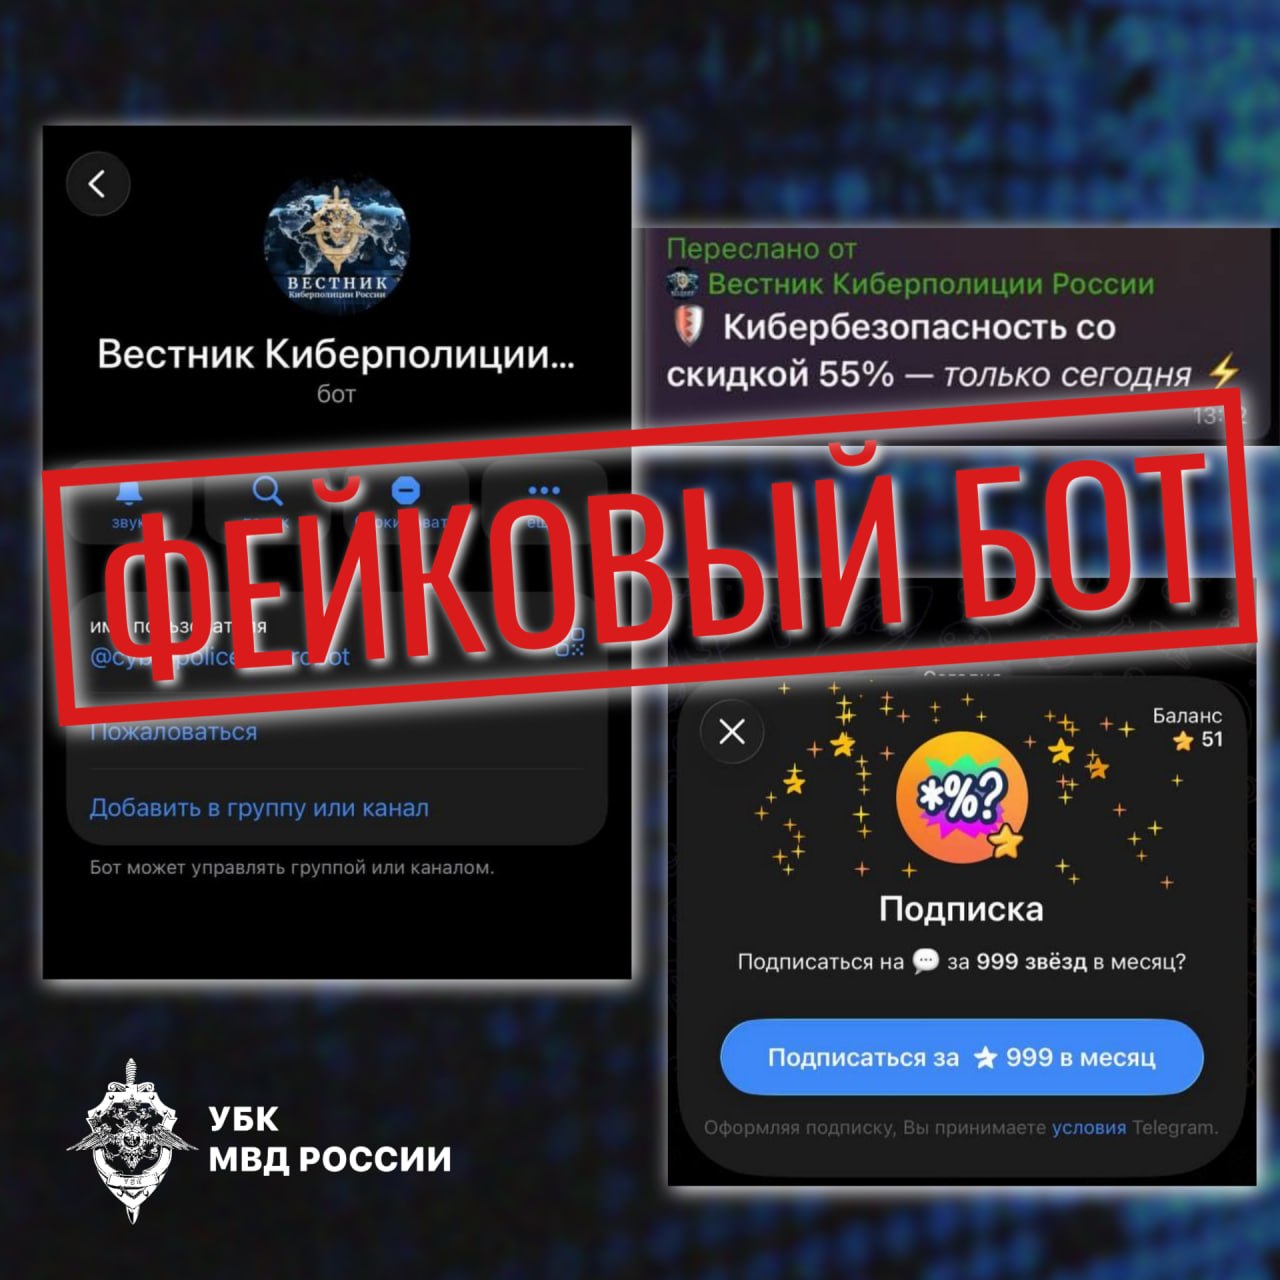
Мошенники создали поддельного Telegram-бота от имени Киберполиции России и прикрылись официальной символикой ведомства. Всё для солидности: аватар знакомый, легенда убедительная, а цель старая — добраться до денег или угнать аккаунт.

Пользователям предлагают оформить платную подписку от киберугроз. Видимо, обычного антивируса злоумышленникам показалось мало — теперь они торгуют защитой от самих себя.

Есть и второй сценарий. Бот просит сообщить шестизначный код подтверждения, после чего мошенники получают доступ к учётной записи жертвы в мессенджере. Передавать такие коды кому-либо нельзя: настоящим службам поддержки, полиции и другим организациям они не требуются.


В Киберполиции напомнили, что подразделения МВД России не оказывают платных услуг по информированию граждан о киберугрозах. Поэтому предложения купить у ведомства подписку, защиту или особое оповещение следует сразу отправлять туда, где им самое место, — в блокировку.

Официальный Telegram-бот Киберполиции России доступен по адресу @cyberpolicerus_bot. Перед началом общения стоит внимательно проверить имя: мошенники любят подменять буквы, добавлять символы и рассчитывать, что пользователь не заметит разницы.

Главное правило прежнее: никакие шестизначные коды никому не сообщаем, даже если на аватарке очень убедительный герб.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru