



Многоликий троян Rasket шантажирует владельцев Android-смартфонов

Многоликий троян Rasket шантажирует владельцев Android-смартфонов

Многоликий троян Rasket шантажирует владельцев Android-смартфонов

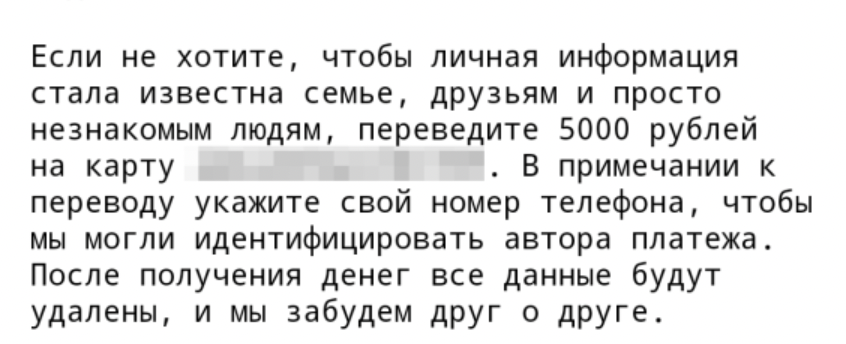
“Уже догадываетесь о чем пойдет речь? Верно. Мы получили контроль над устройством и перехватили все данные на нем”. Такое сообщение получают пользователи смартфонов на Android, чьи гаджеты заразились вымогателем Rasket. Всего за 5 тыс. рублей взломщики обещают не сливать фотографии и пароли жертвы.

О том, что недавно российские пользователи Android-смартфонов столкнулись с крайне неприятным сюрпризом в виде трояна, рассказали эксперты “Лаборатории Касперского”.

Цепочка заражения выглядит так: пользователь получает от знакомых СМС-сообщение со ссылкой на приложение (это может быть чат для знакомств, радар-детектор, мод или лотерея). Но вместо обещанного сервиса он скачивает программу-шантажиста Rasket, получившую доступ к записной книжке, фотографиям и паролям жертвы.

Вымогатели требуют пять тысяч рублей, в противном случае они обещают отправить всю информацию по списку контактов. В примечании к переводу нужно указать номер телефона, чтобы преступники не запутались в платежах.


В качестве доказательств жертве показывают список перехваченных контактов. На раздумья дается неделя.

Авторы зловреда уверяют, что за выкуп не будут использовать украденную информацию. Однако эксперты по кибербезопасности подчёркивают — верить атакующим и платить не стоит: нет гарантии, что данные не обнародуют и атака не повторится снова.

У троянца Rasket есть несколько особенностей, рассказывают эксперты “Лаборатории Касперского”:

  1. Кроме вымогательства и спам-рассылки, приложение может совершать банковские переводы с аккаунта жертвы. Для этого в самом начале работы зловред запрашивает разрешение на отправку СМС-сообщений. Эта функция позволяет в равной степени отнести Rasket к вымогателям, СМС-троянам и банковским вредоносам.
  2. Злоумышленники используют сразу несколько тактик: помимо ссылки на скачивание себя, в некоторых версиях текст спам-рассылки содержал ссылки на фишинговые сайты, а также сообщения с просьбой перевести деньги, например, на лечение больной дочери.
  3. Зловред сделан с использованием легитимного инструмента. Речь идёт о плагине для популярного приложения, позволяющем создавать другие программы.

Эксперты предупреждают, Rasket действительно опасен — телефон взломали, данные “слили”, а не имитировали утечку. Когда такое произошло, банковских карты, если их фото хранились на телефоне, нужно немедленно заблокировать и перевыпустить, а сохраненные на устройстве пароли (особенно если они хранились в простом текстовом формате) быстро сменить.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru