



Многоликий троян Rasket шантажирует владельцев Android-смартфонов

Многоликий троян Rasket шантажирует владельцев Android-смартфонов

Многоликий троян Rasket шантажирует владельцев Android-смартфонов

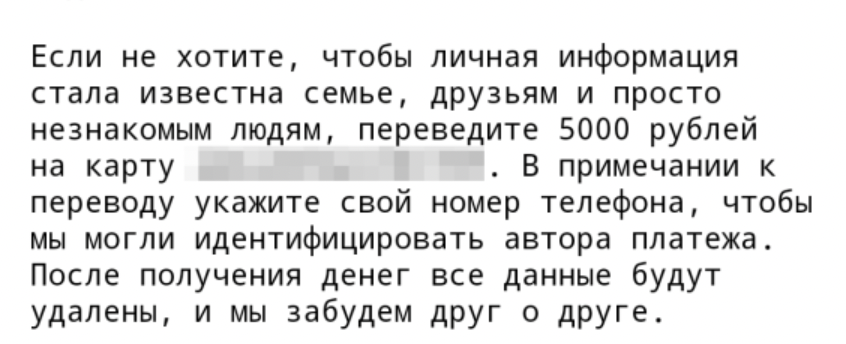
“Уже догадываетесь о чем пойдет речь? Верно. Мы получили контроль над устройством и перехватили все данные на нем”. Такое сообщение получают пользователи смартфонов на Android, чьи гаджеты заразились вымогателем Rasket. Всего за 5 тыс. рублей взломщики обещают не сливать фотографии и пароли жертвы.

О том, что недавно российские пользователи Android-смартфонов столкнулись с крайне неприятным сюрпризом в виде трояна, рассказали эксперты “Лаборатории Касперского”.

Цепочка заражения выглядит так: пользователь получает от знакомых СМС-сообщение со ссылкой на приложение (это может быть чат для знакомств, радар-детектор, мод или лотерея). Но вместо обещанного сервиса он скачивает программу-шантажиста Rasket, получившую доступ к записной книжке, фотографиям и паролям жертвы.

Вымогатели требуют пять тысяч рублей, в противном случае они обещают отправить всю информацию по списку контактов. В примечании к переводу нужно указать номер телефона, чтобы преступники не запутались в платежах.


В качестве доказательств жертве показывают список перехваченных контактов. На раздумья дается неделя.

Авторы зловреда уверяют, что за выкуп не будут использовать украденную информацию. Однако эксперты по кибербезопасности подчёркивают — верить атакующим и платить не стоит: нет гарантии, что данные не обнародуют и атака не повторится снова.

У троянца Rasket есть несколько особенностей, рассказывают эксперты “Лаборатории Касперского”:

  1. Кроме вымогательства и спам-рассылки, приложение может совершать банковские переводы с аккаунта жертвы. Для этого в самом начале работы зловред запрашивает разрешение на отправку СМС-сообщений. Эта функция позволяет в равной степени отнести Rasket к вымогателям, СМС-троянам и банковским вредоносам.
  2. Злоумышленники используют сразу несколько тактик: помимо ссылки на скачивание себя, в некоторых версиях текст спам-рассылки содержал ссылки на фишинговые сайты, а также сообщения с просьбой перевести деньги, например, на лечение больной дочери.
  3. Зловред сделан с использованием легитимного инструмента. Речь идёт о плагине для популярного приложения, позволяющем создавать другие программы.

Эксперты предупреждают, Rasket действительно опасен — телефон взломали, данные “слили”, а не имитировали утечку. Когда такое произошло, банковских карты, если их фото хранились на телефоне, нужно немедленно заблокировать и перевыпустить, а сохраненные на устройстве пароли (особенно если они хранились в простом текстовом формате) быстро сменить.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru