



Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Операторы программы-вымогателя BlackCat (другое имя — ALPHV) недавно начали использовать подписанные драйверы Windows уровня ядра для обхода защитных программ. Таким образом, атаки BlackCat стали ещё более изощрёнными.

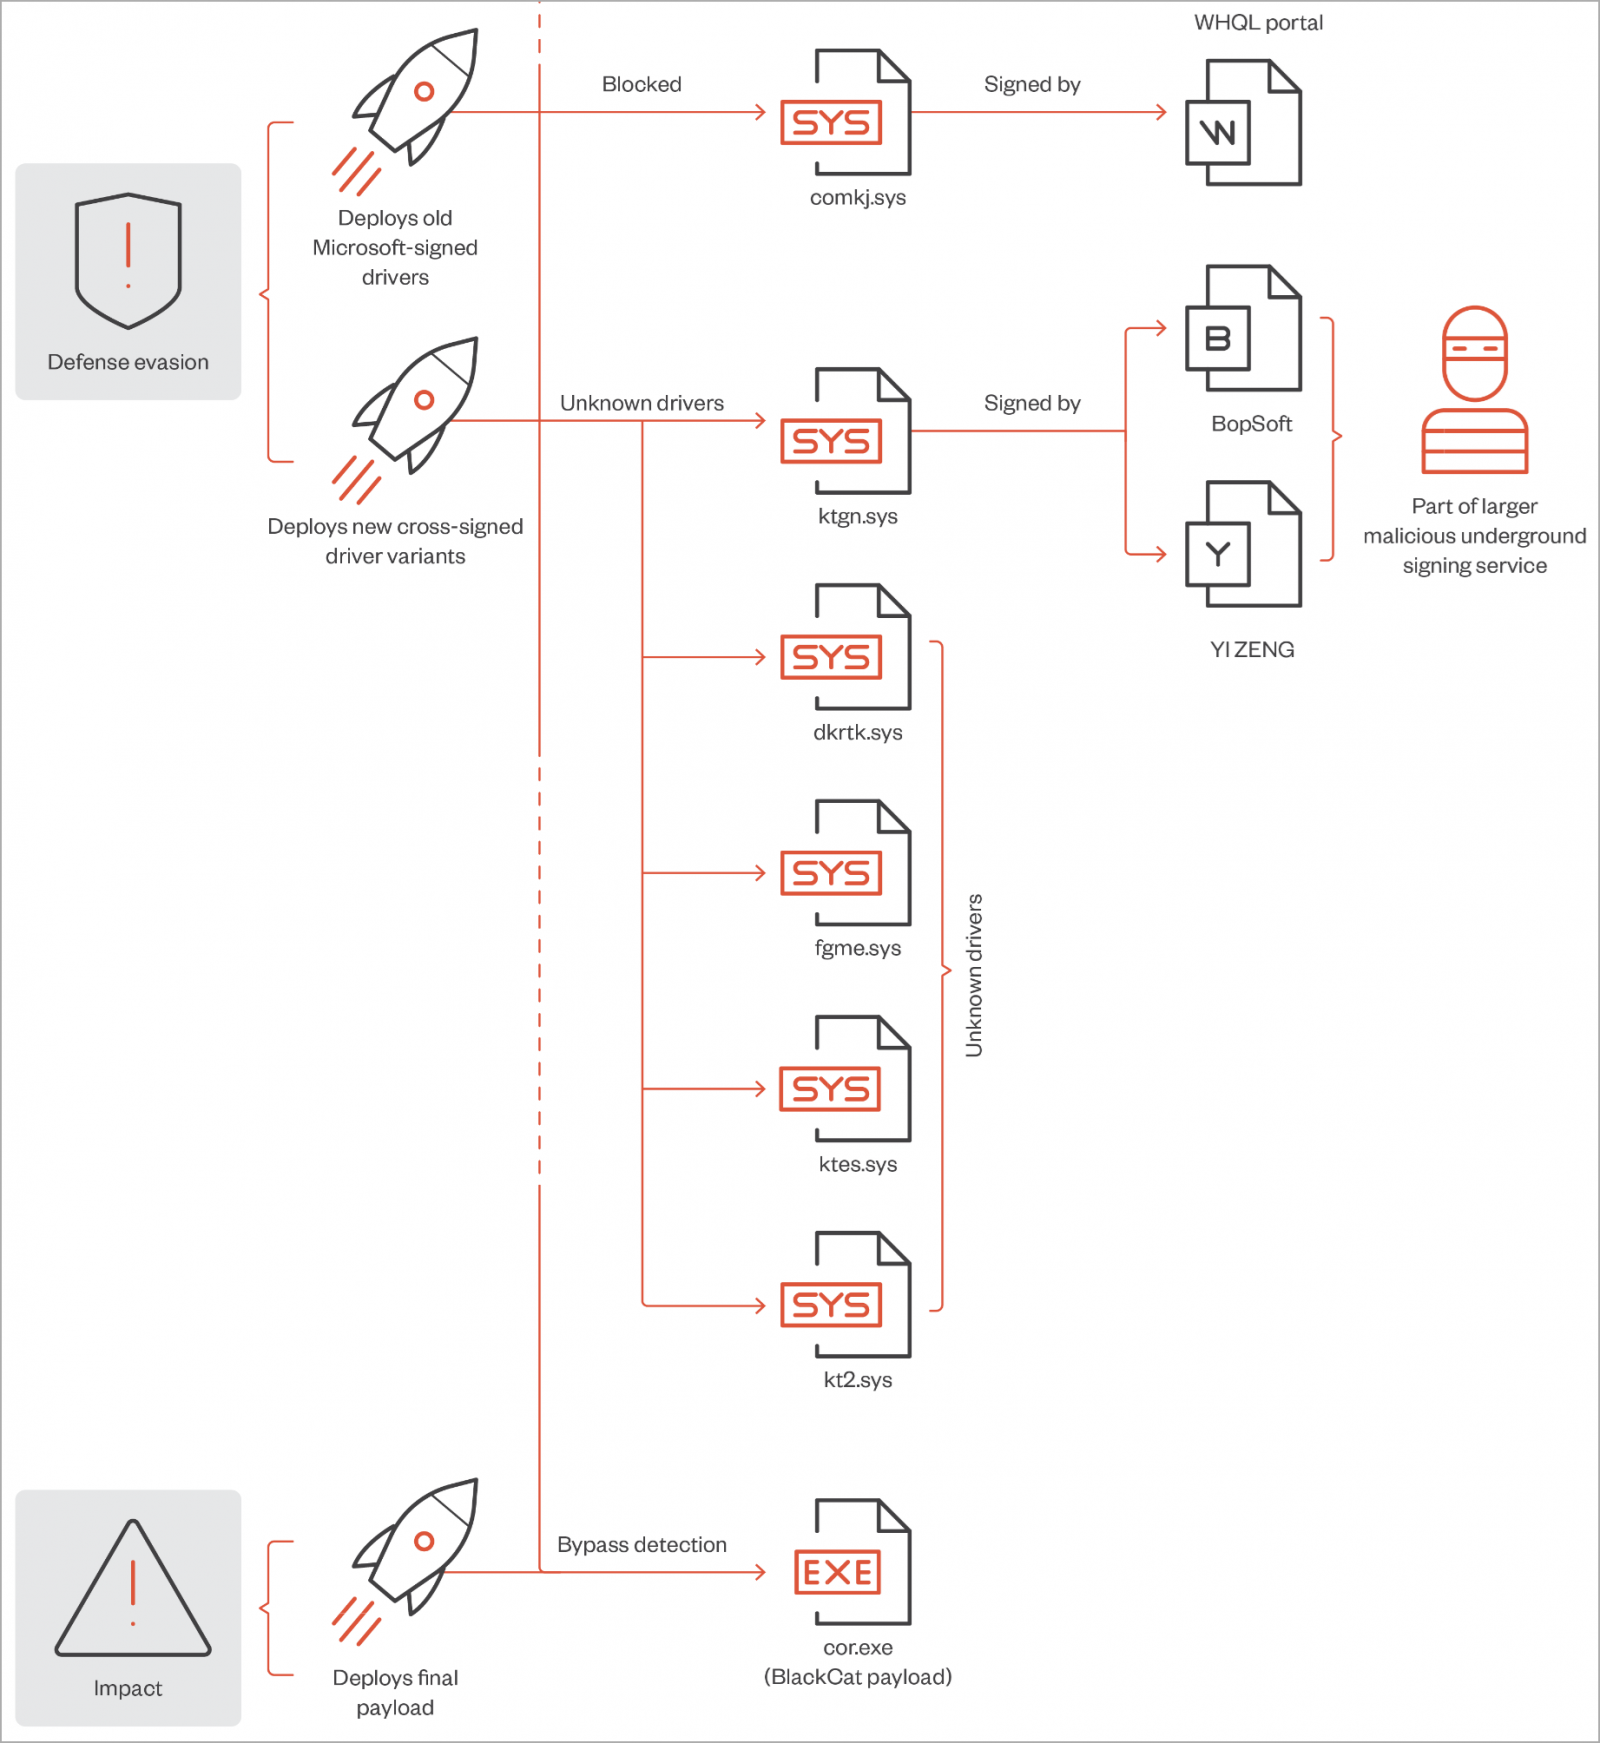
На новый метод обратили внимание специалисты Trend Micro. Оказалось, что это улучшенная версия вредоноса POORTRY, который был замечен в атаках других шифровальщиков в прошлом году.

POORTRY представляет собой драйвер уровня ядра Windows, подписанный с помощью украденных ключей, принадлежащих легитимным аккаунтам программы Microsoft Windows Hardware Developer.

Такой драйвер помогает уходить от детектирования антивирусными программами, поскольку работал на уровне ядра с наивысшими привилегиями в системе. Фактически POORTRY можно использовать для завершения любого процесса.

Как отметили в Trend Micro, операторы вымогателя пытались использовать старую версию POORTRY, подписанную Microsoft, но после отзыва скомпрометированных ключей антивирусы начали неплохо детектировать его.

Однако новый драйвер, замеченный в кампаниях BlackCat, помогает злоумышленникам повысить права. В систему он попадает под именем ktgn.sys и сбрасывается во временную папку %Temp%. Далее драйвер запускается с помощью софта уровня пользователя — исполняемый файл tjr.exe.

По словам экспертов, цифровая подпись ktgn.sys уже отозвана, однако драйверу всё равно удаётся без проблем загрузиться в 64-разрядных системах Windows.

«Исходя из нашего анализа активности вредоносного драйвера, мы отметили, что он задействует только один из кодов Device Input и Output Control (IOCTL) — Kill Process. Этот код используется непосредственно для завершения процессов защитных программ, установленных в системе», — пишет в отчёте Trend Micro.


Напомним, в этом месяце мы писали о выходе дешифратора для для жертв вымогателей BlackCat, Play, DarkBit, Agenda.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru