



В 2023 году в Сеть выложили 1,1 ТБ данных

В 2023 году в Сеть выложили 1,1 ТБ данных

В 2023 году в Сеть выложили 1,1 ТБ данных

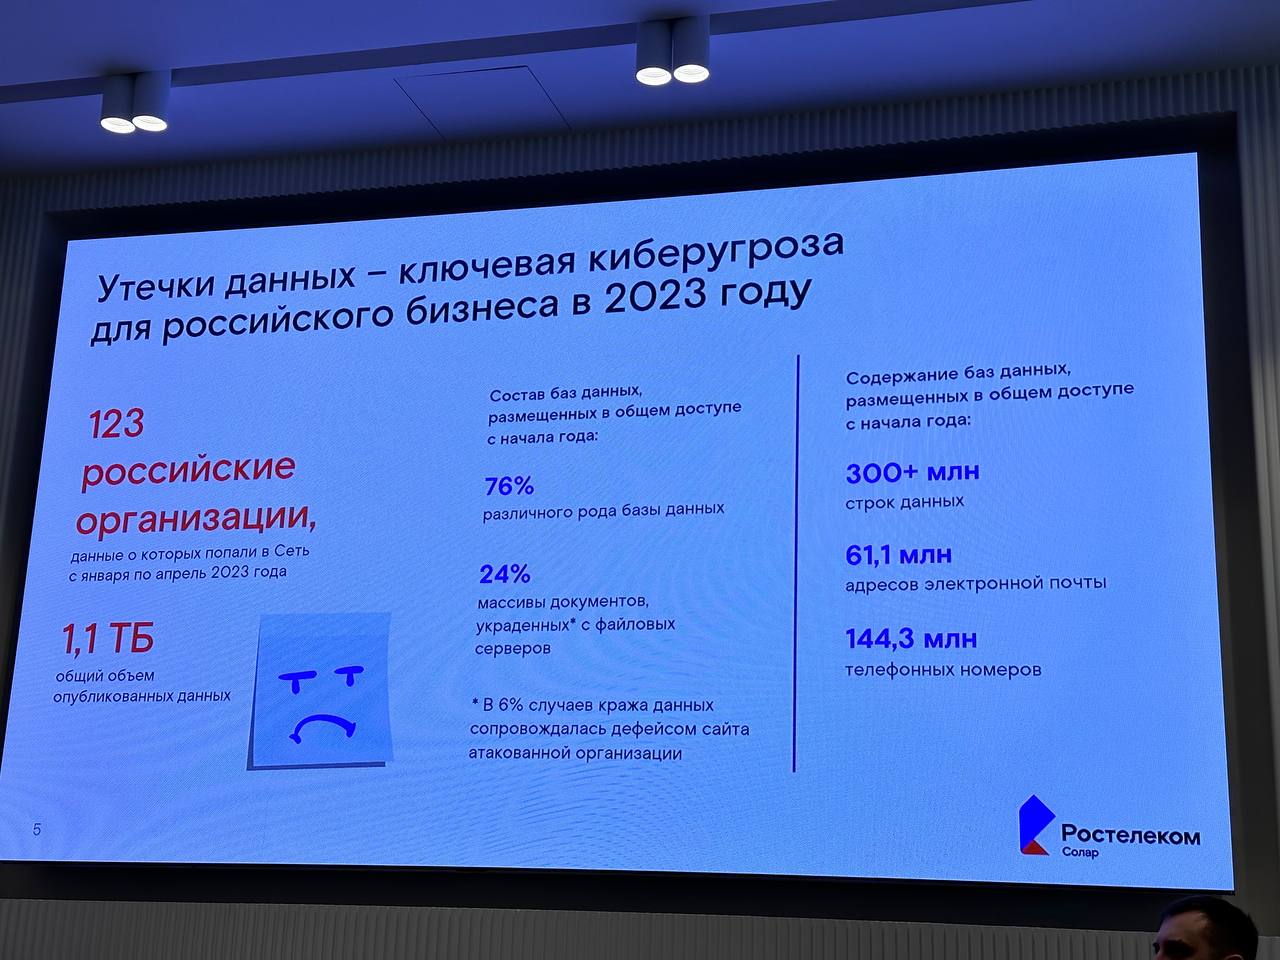
За 4 месяца 2023 года в открытый доступ попали данные 120 отечественных организаций, следует из свежего отчета “РТК-Солар” о ключевых внешних цифровых угрозах. Общий объем “утечек” — 300 млн строк или 1,1 ТБ информации.

Четверть всех баз, слитых в даркнет с начала года, представляет собой массивы документов, украденных с файловых серверов. Об этом говорится в новом исследовании компании “РТК-Солар”, посвященном ключевым внешним цифровым угрозам на российские компании (есть в распоряжении Anti-Malware.ru). Причем в 6% случаев кража данных сопровождалась дефейсом сайта жерты.

123 российские организации подверглись взлому и потеряли данные с января по апрель, фиксируют аналитики.


Общий объем опубликованных данных с начала года — 300 млн записей (1,1 ТБ данных). Это уже почти половина “улова” за весь прошлый год, который и так утроился в сравнении с 2021.

В Сеть слили 61,1 млн адресов электронной почты и почти 145 млн телефонных номеров.

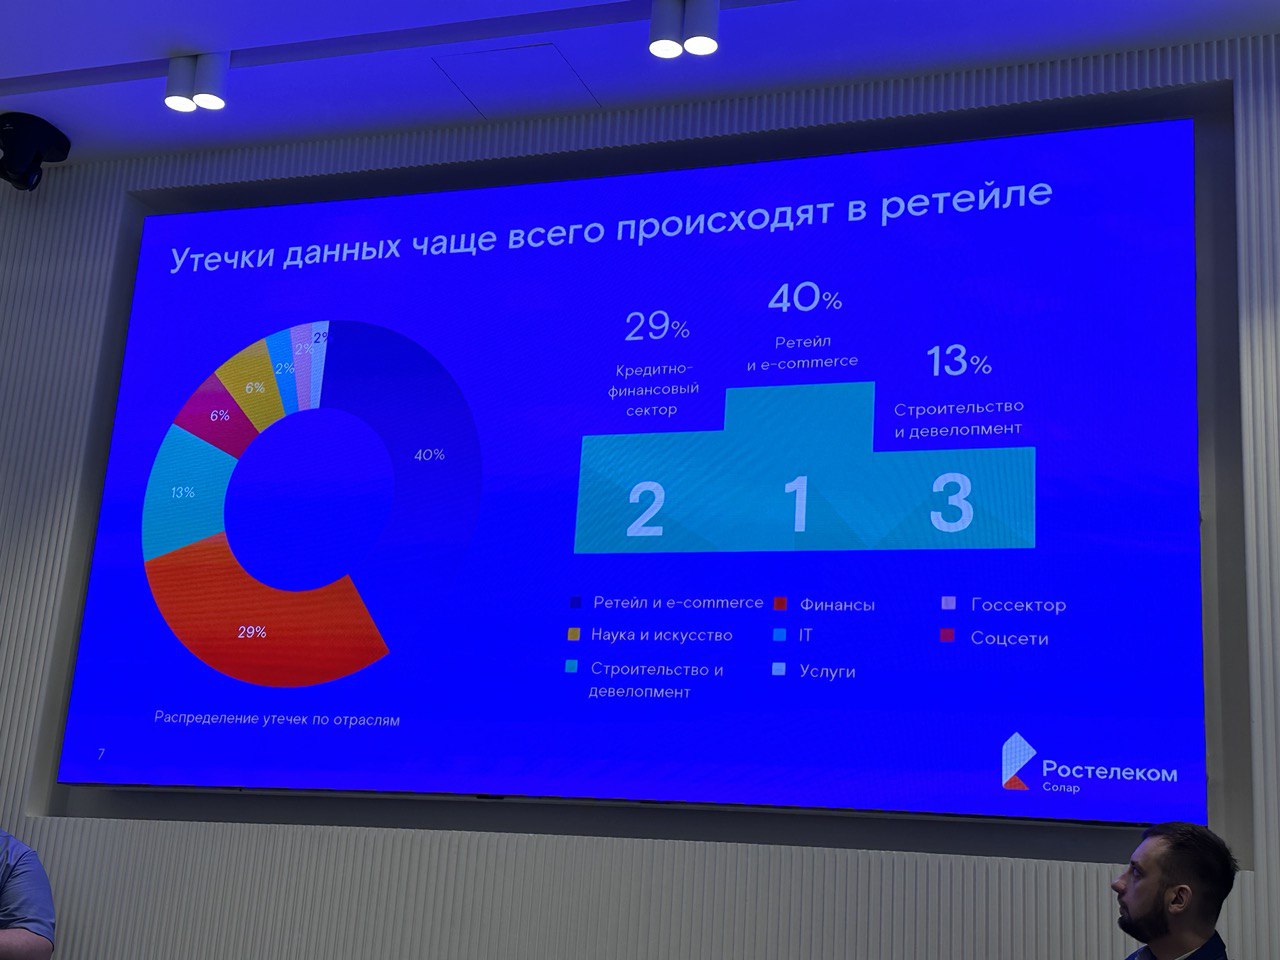
Первое место по потерям данных занимает ретейл и e-commerce — 40% всех утечек, на второй строчке — кредитно-финансовый сектор (29%), замыкает тройку антирейтинга строительство и девелопмент (13%). У госсектора, согласно “РТК-Солар”, — всего 2% “пирога” утечек. По столько же у ИТ и сферы услуг.


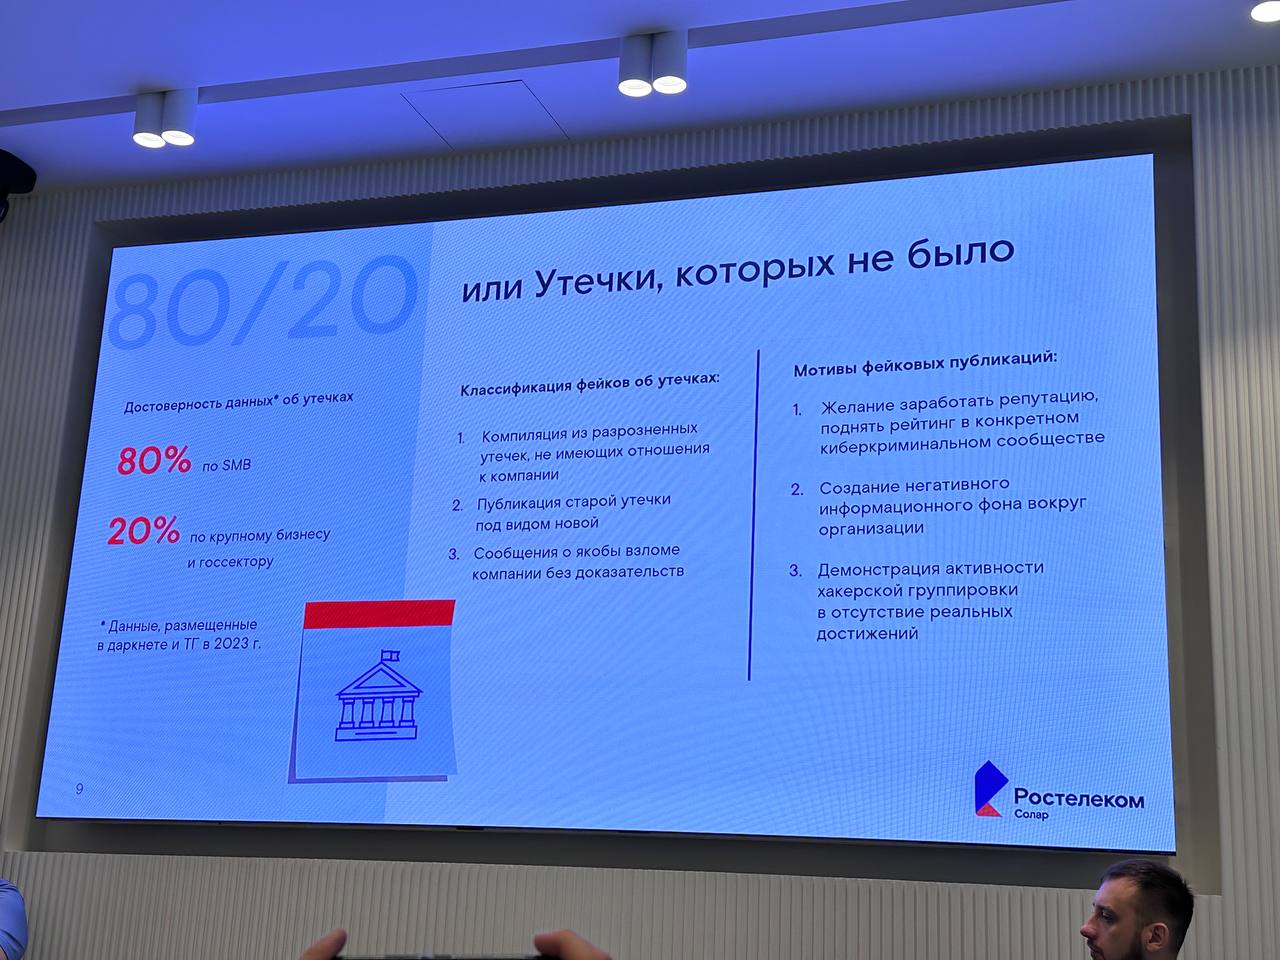
При этом 80% всех утечек государственных баз и крупного бизнеса — компиляции других сливов, старые утечки или откровенный фейк, утверждают аналитики.


Мотивами для таких инсценировок выступает желание киберпреступников заработать репутацию и поднять рейтинг в киберкриминальном сообществе, создать негативный информационный фон вокруг компании или просто “пошуметь”.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru