



В арсенале авторов атак на macOS появился Go-вариант Cobalt Strike Beacon

В арсенале авторов атак на macOS появился Go-вариант Cobalt Strike Beacon

В арсенале авторов атак на macOS появился Go-вариант Cobalt Strike Beacon

Эксперты SentinelOne фиксируют рост числа образцов Geacon, загруженных на VirusTotal. Анализ версии маячка Cobalt Strike, написанной на Golang, выявил артефакты, позволяющие говорить о ее использовании в атаках на macOS.

Легитимный набор инструментов Cobalt Strike предоставляет широкий выбор возможностей постэксплуатации, и преступники охотно им пользуются для развития успеха. Подобные злоупотребления встречаются в атаках на Windows-сети, платформу Apple они обычно не затрагивают.

Такие инциденты, как pymafka, редки. Напомним, более года назад в репозитории PyPI был обнаружен зловред, загружающий Cobalt Strike Beacon на хосты Windows и macOS.

В SentinelOne полагают, что эксперименты с Geacon, доступным на GitHub, способны со временем изменить предпочтения злоумышленников. В ИБ-компании убедились в этом, изучив два новых образца, поданных на VirusTotal в этом месяце. и созданных на основе форков geacon_pro и geacon_plus.

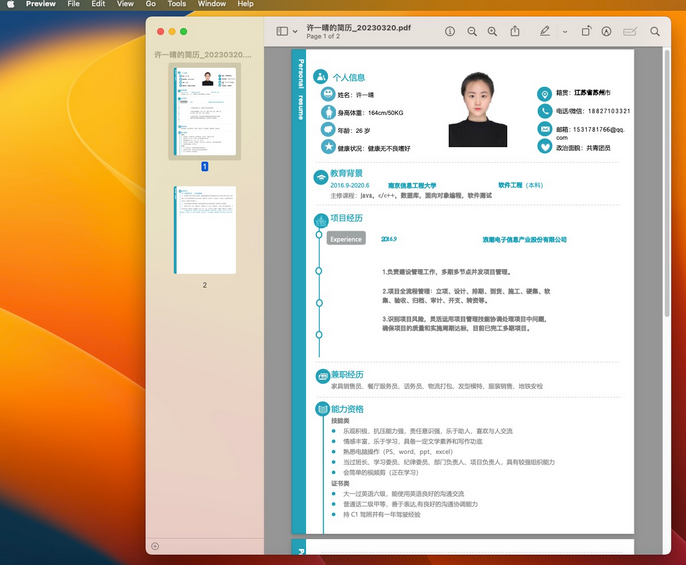
Оба созданы анонимом из Китая на основе форков geacon_pro и geacon_plus; первый проект уже удален с GitHub. Доставка маячка в настоящее время осуществляется разными способами, в том числе через файл-загрузчик Resume_20230320.app и троянизированное приложение корпоративного класса SecureLink.

В первом случае фальшивка использует AppleScript для загрузки целевого пейлоада с удаленного сервера в Китае. Загружаемый бинарник (уровень детектирования на VirusTotal — 24/61 по состоянию на 16 мая) не содержит подписи и способен работать на компьютерах, использующих чипы Apple и Intel.

Чтобы продлить иллюзию легитимности, Geacon отображает жертве маскировочный документ PDF на двух страницах — резюме на китайском языке. Сам зловред обладает множеством функций, позволяющих выполнять такие задачи, как сетевые коммуникации, шифрование и расшифровка, загрузка вторичного пейлоада, эксфильтрация данных.


Код Geacon, встроенный в клиент удаленной поддержки (SecureLink.app), нацелен на Intel-устройства, работающие под OS X Mavericks (10.9) и выше. Вредоносный фейк (24/61 на 16 мая) тоже не подписан и при установке запрашивает разрешения на доступ к контактам, фото, списку напоминаний, веб-камере и микрофону. Его С2-сервер расположен в Японии.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru