



Авторы BPFDoor запустили более незаметную версию Linux-вредоноса

Авторы BPFDoor запустили более незаметную версию Linux-вредоноса

Авторы BPFDoor запустили более незаметную версию Linux-вредоноса

На ландшафте киберугроз появилась новая версия Linux-вредоноса BPFDoor, в которой авторы реализовали более стойкое шифрование и обратное соединение (Reverse shell). Задача BPFDoor — проникнуть в систему жертвы и остаться там как можно дольше.

О заточенном под Linux вредоносе BPFDoor известно уже год, хотя его активность берёт начало аж в 2017 году. В мае 2022-го мы писали, что этот зловред использует давнюю уязвимость в Solaris для получения root.

BPFDoor получил своё имя из-за использования модуля отбора пакетов Berkeley Packet Filter (BPF) для получения инструкций и обхода ограничений межсетевого экрана на входящий трафик.

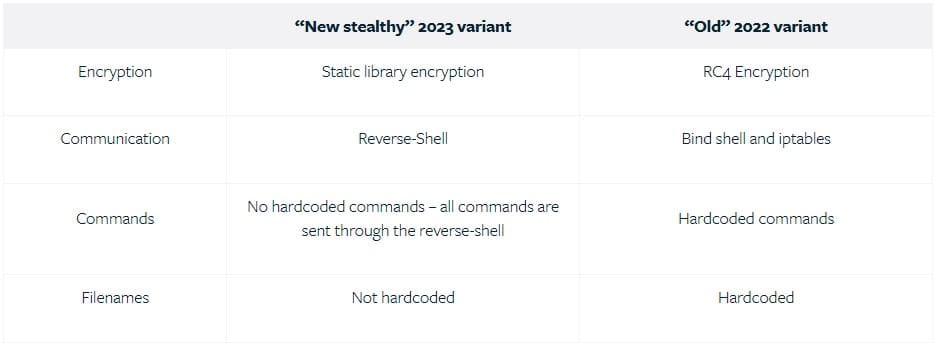
До 2022 года BPFDoor использовал RC4-шифрование, а для связи — bind shell и iptables. При этом команды и имена файлов были жёстко заданы в коде вредоносной программы. В новом варианте, обнаруженном экспертами Deep Instinct, уже есть шифрование статической библиотеки и обратная связь, а все команды отправляются соответствующим сервером (C2).


Благодаря нововведениям операторам BPFDoor удалось обеспечить более качественную обфускацию и, как следствие, незаметную работу вредоноса. Кроме того, убрав жёстко заданные в коде команды, авторы BPFDoor помогают ему уйти от детектирования антивирусными средствами.

Как отметили в Deep Instinct, последняя на данный момент версия трояна не распознаётся ни одним антивирусным движком на VirusTotal. Пока единственный способ «поймать» зловреда — обращать внимание на излишне подвижный трафик и мониторить логи.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru