



Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

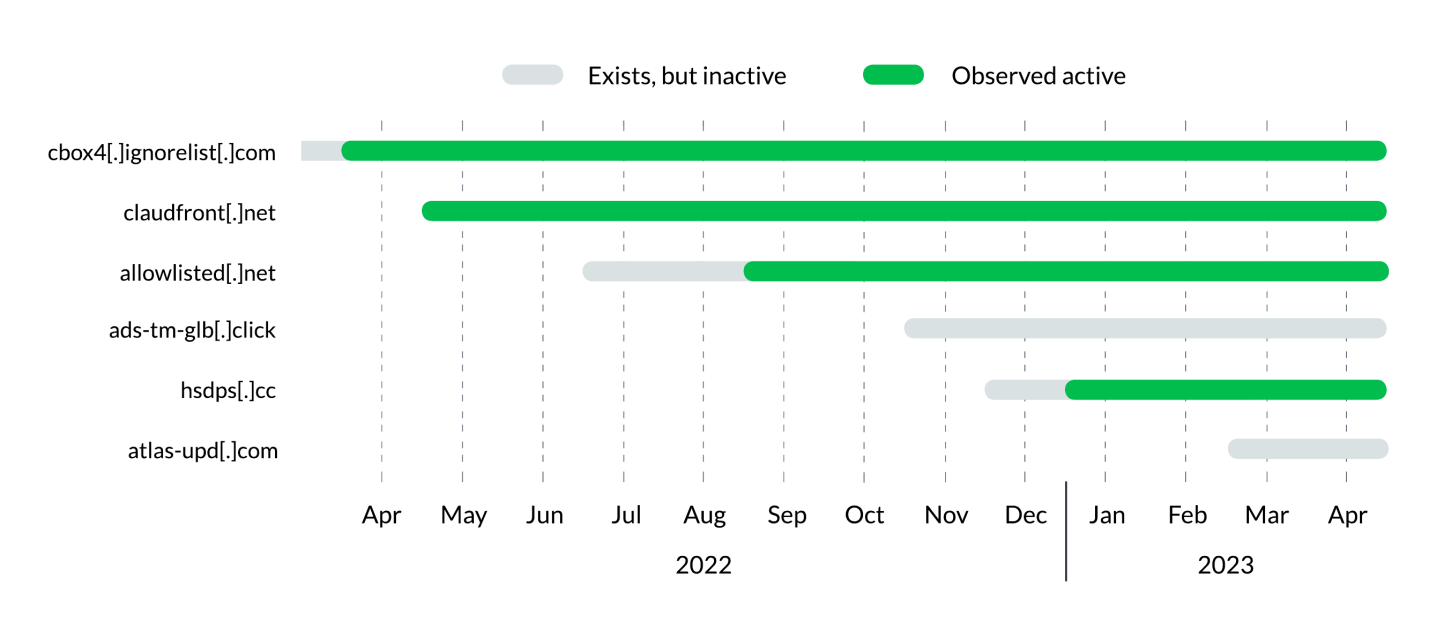
В ходе очередной проверки DNS-трафика на наличие подозрительных аномалий специалисты Infoblox обнаружили тулкит для развертывания инструмента удаленного администрирования Pupy. Как оказалось, вредонос, условно нареченный Decoy Dog, существует в интернете уже год, умело скрывая свои C2-домены.

Операторы зловреда берегут центры управления, искусственно состаривая домены (регистрация и отложенное использование), а также клонируя DNS-запросы. Для обмена с C2 выстраиваются DNS-туннели, при этом используются кастомные серверы, расположенные в России, либо бесплатные услуги DDNS.

Цифровой отпечаток (DNS-фингерпринт) Decoy Dog уникален, что упрощает идентификацию и отслеживание. Найдя один C2-домен зловреда, исследователи с легкостью обнаружили еще несколько. Примечательно также использование пинг-поддоменов; эти маячки, установленные во взломанных сетях, работают с разным интервалом генерации DNS-запросов.

Кросс-платформенный инструмент постэксплуатации Pupy — это проект с открытым исходным кодом, доступный на GitHub. Злоумышленники ценят его за скрытность (бесфайловый способ загрузки) и возможность шифрованных C2-коммуникаций.

В данном случае Pupy развертывается как DNS C2; подобная задача нетривиальна и требует определенных знаний и опыта. Выявленные индикаторы компрометации Decoy Dog приведены и в бюллетене Infoblox, и в репозитории ИБ-компании на GitHub.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru