


Фишеры устроили в Telegram конкурсы для менеджеров и пиарщиков

Фишеры устроили в Telegram конкурсы для менеджеров и пиарщиков

Фишеры устроили в Telegram конкурсы для менеджеров и пиарщиков

Злоумышленники открыли новый сезон охоты на аккаунты Telegram. Пользователей добавляют в специально созданную группу и просят голосовать за участников конкурса медиаменеджеров или пиарщиков, пройдя по ссылке на фишинговый сайт.

Эксперты F.A.C.C.T. выявили 462 домена, используемых для кражи учетов в рамках данной схемы. Все они созданы в период с декабря 2023 года по минувший март.

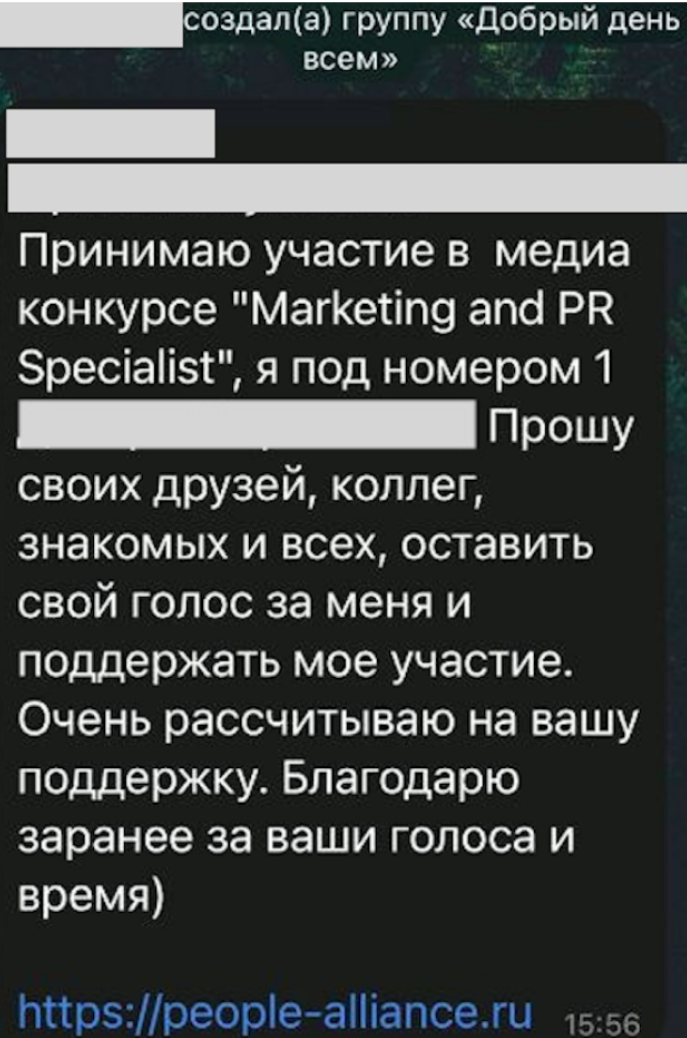
Чтобы уберечь свои группы от блокировки, мошенники присваивают им безобидные имена: «Всем привет», «Добрый день всем», «Доброе утро» и т. п. Сообщения с просьбой проголосовать за участника мифического конкурса содержат ссылку на сторонний ресурс.


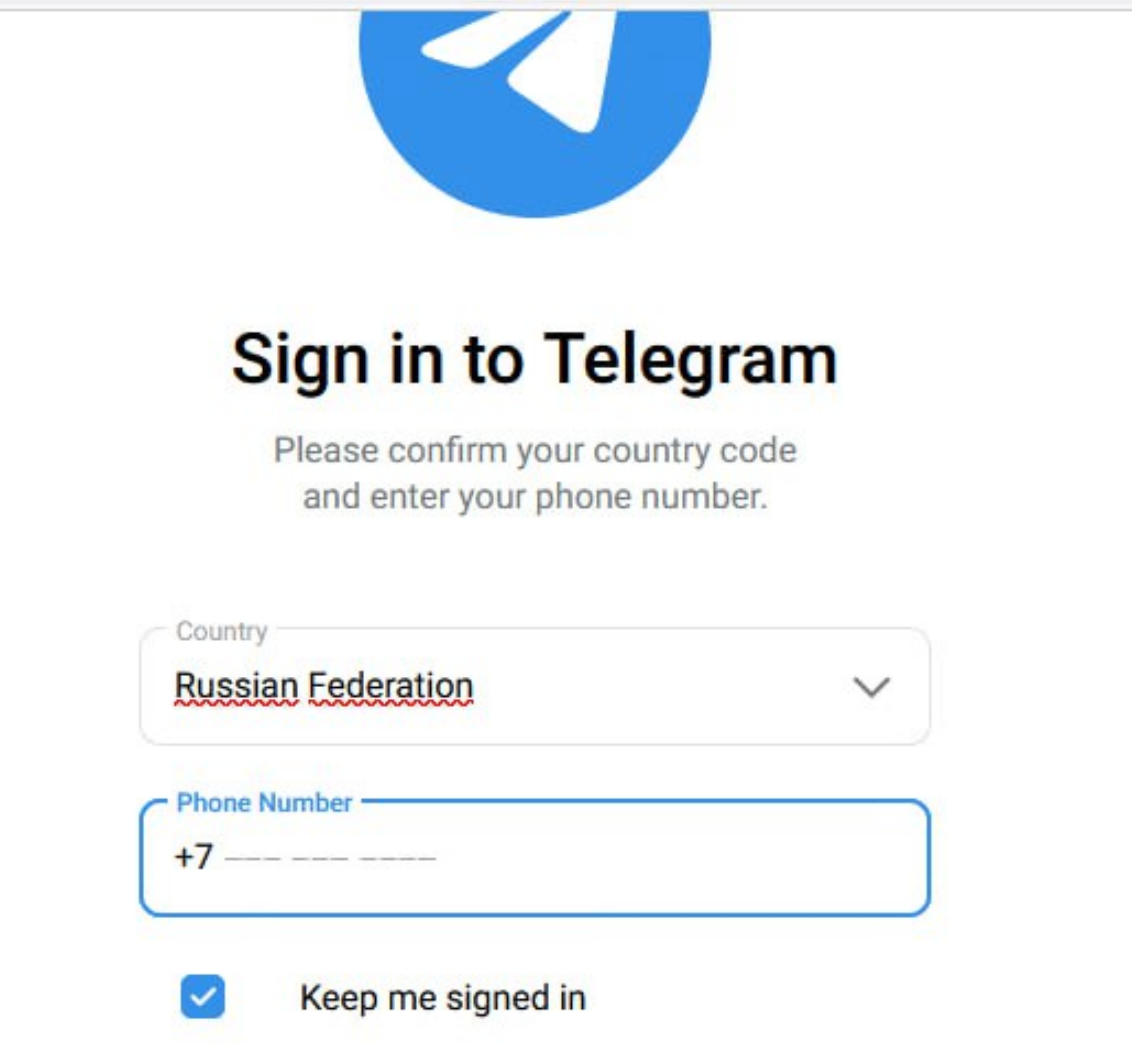
На нем приведен список кандидатов с количеством отданных голосов. После выбора происходит редирект на другой поддельный ресурс, с фишинговой формой входа в Telegram.

Выявлено два вида таких страниц: авторизация по QR-коду и через отправку одноразового кода на телефон. Если попавший в ловушку юзер совершит искомое действие, злоумышленники получат доступ к его аккаунту.


Профиль сразу отвязывают от телефона жертвы, и по найденным в базе контактам проводится рассылка приглашений принять участие в голосовании.

Приманка в виде выдуманного конкурса не нова и ранее уже применялась для угона Telegram-аккаунтов. Чтобы получить заветный ключ, мошенники также могут пообещать премиум-подписку в подарок, прислать поддельное сообщение ИБ-службы мессенджера с об угрозе блокировки или предложить партнерство от имени крупного рекламодателя. С недавних пор для обмана русскоязычных пользователей Telegram используются дипфейки — правда, пока только с целью отъема денег у граждан.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru