



Группировка APT41 начала использовать инструмент для Red Team от Google

Группировка APT41 начала использовать инструмент для Red Team от Google

Группировка APT41 начала использовать инструмент для Red Team от Google

Китайская киберпреступная группировка APT41 начала использовать в атаках инструмент для ред тиминга от Google — GC2, который обеспечивает функциональность командного центра. Кампания злоумышленников нацелена на медиасферу Тайваня.

APT41 также называют HOODOO. Принято считать, что эта группа действует в интересах властей КНР и атакует целый спектр различных организаций, расположенных в США, Азии и Европе.

Отчёт исследователей из команды Threat Analysis Group (TAG) демонстрирует новый подход киберпреступников к операциям в цифровом пространстве. Например, участники APT41 начали использовать инструмент для ред тиминга — GC2.

GC2 расшифровывается как “Google Command and Control“. На деле это проект с открытым исходным кодом, написанный на Go и разработанный специально для специалистов, тестирующих организации на проникновение.

«Эта программа была создана для обеспечения специалистов Red Teaming командным центром, не требующим специальной настройка (кастомного домена, VPS, CDN и т. п.). Проект работает исключительно с доменами Google», — заявлено на странице GitHub.

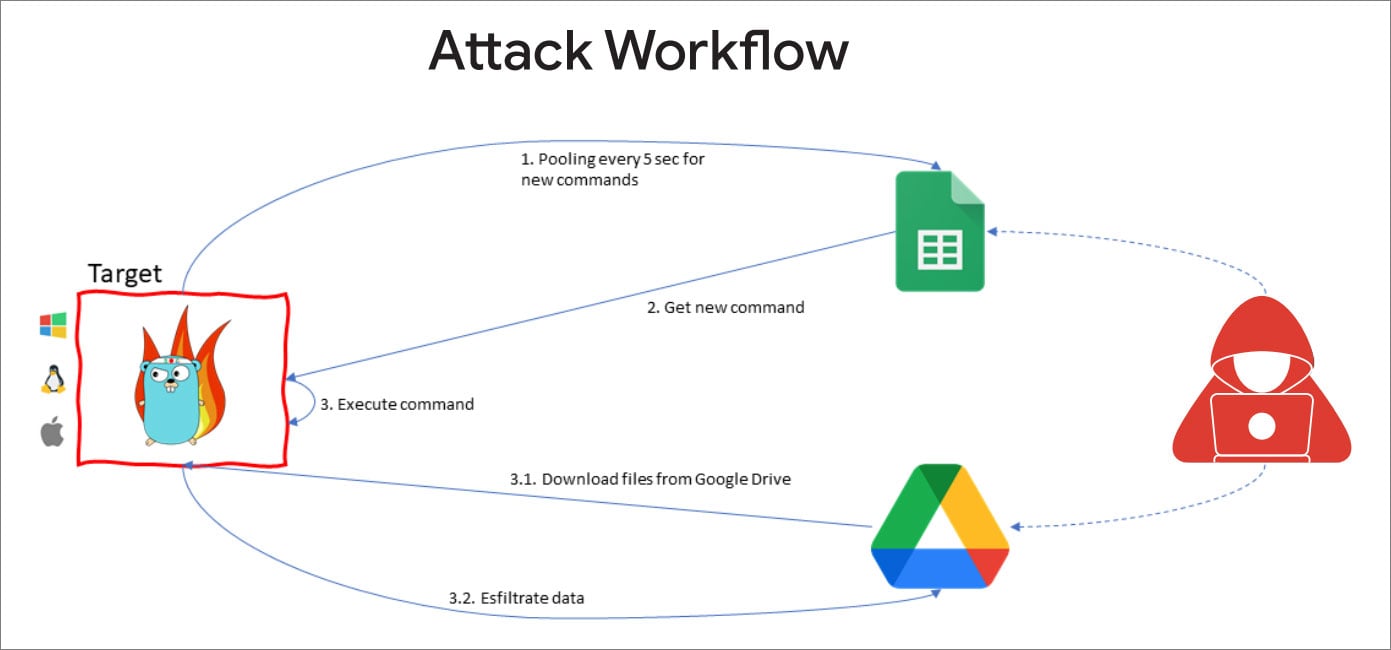
В состав GC2 входит агент, который устанавливается на скомпрометированное устройство. После инсталляции он подключается к URL в Google Таблицах для получения команд. Такие команды могут приказать агенту скачать дополнительные пейлоады с Google Диска или передать украденные данные в облачное хранилище.

По словам (PDF) специалистов, APT41 начинает свои атаки с фишинговых схем, нацеленных на тайваньские организации в медиасфере.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru