



Positive Technologies раскрыла 10 успешных техник пентестеров

Positive Technologies раскрыла 10 успешных техник пентестеров

Positive Technologies раскрыла 10 успешных техник пентестеров

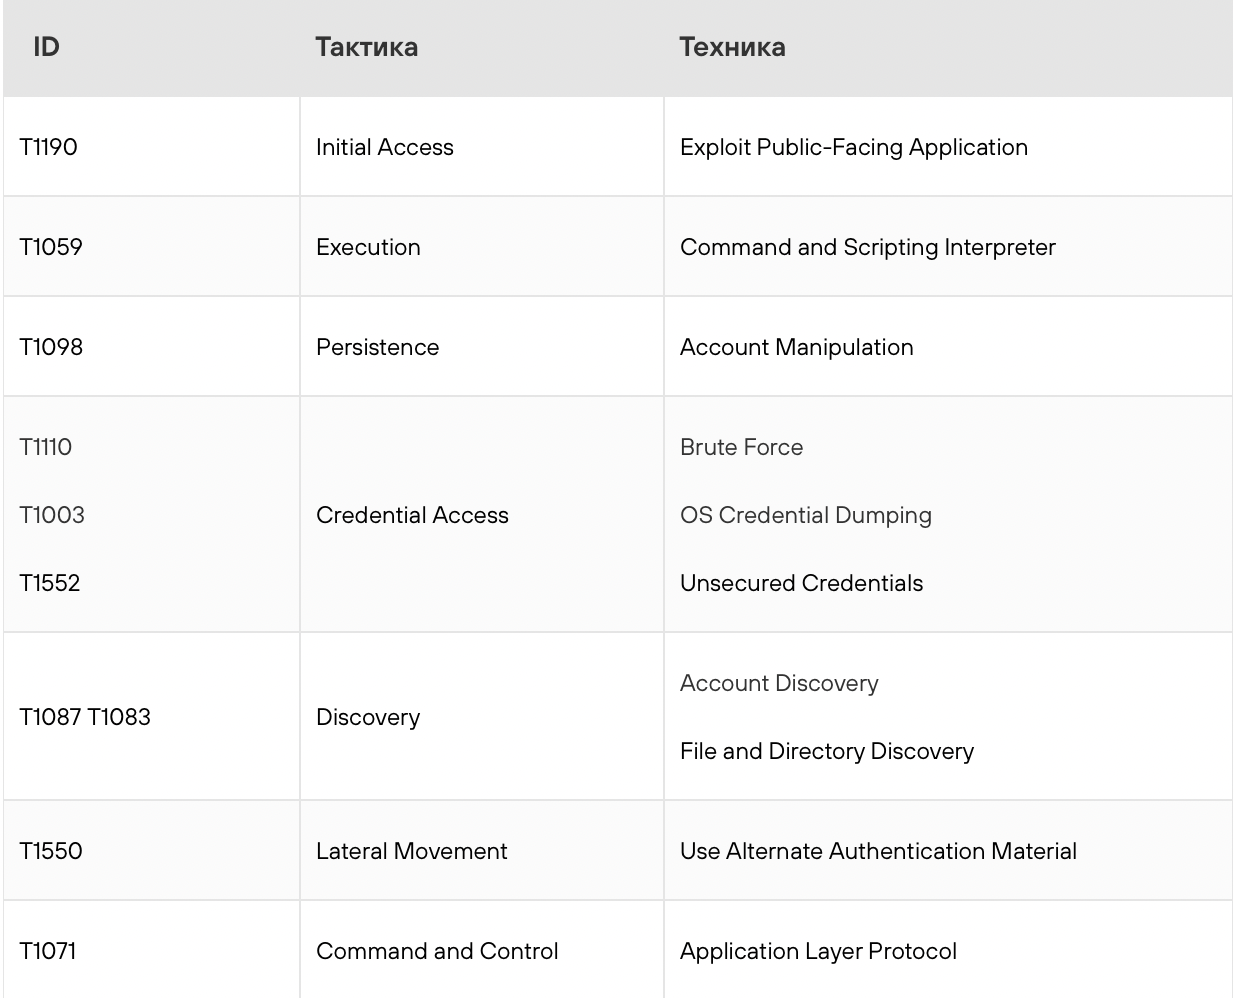
Компания Positive Technologies опубликовала топ-10 распространенных техник, которые успешно применяют пентестеры. В отчете приводятся превентивные меры, которые покрывают 30% требований ФСТЭК.

В рамках свежего исследования Positive Technologies представлены десять самых популярных и успешных методов атак. Эксперты компании использовали их в пентестах в 2022 году.

Первые три строчки рейтинга занимают тактики “первоначального доступа” (Initial Access), “выполнение” (Execution) и “закрепление в инфраструктуре” (Persistence).


Эксперты подобрали способы обнаружения этих техник и предложили перечень превентивных мер для предотвращения атак.

Основными источниками событий, анализ которых поможет выявить злоумышленника, эксперты назвали:

  • журнал событий ОС, в том числе связанных с аудитом безопасности и входом в систему;
  • сетевой трафик;
  • журнал событий приложений;
  • журнал событий на контроллере домена.

“Для примера рассмотрим технику, связанную с небезопасным хранением учетных данных (Unsecured Credentials). Она была использована при атаках в 79% исследованных организаций”, — комментирует отчет руководитель направления развития сообществ ИБ Positive Technologies Антон Кутепов.

Чтобы свести к минимуму шансы злоумышленника, рекомендуется регулярно проводить поиск файлов, содержащих пароли, и обучать пользователей грамотному хранению конфиденциальной информации.

Кроме того, необходимо разграничить доступ к общим ресурсам, так чтобы определенными папками могли воспользоваться только некоторые сотрудники. Помимо прочего, следует установить корпоративное правило, запрещающее хранить пароли в файлах, рекомендует Кутепов.

Список превентивных мер покрывает 29% требований о защите информации, изложенных в приказе ФСТЭК России от 11.02.2013 № 17 “Об утверждении Требований о защите информации, не составляющей государственную тайну, содержащейся в государственных информационных системах”, подчеркнули в Positive Technologies.

Если выполнять требования регулятора не только на бумаге, уровень защищенности в компании заметно вырастет, объясняют эксперты.

“Новый подход не только переведет ваши процессы ИБ на новый уровень зрелости, но и сделает систему безопасности вашей компании по-настоящему результативной”, — говорится в заключении исследования.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru