



Positive Technologies раскрыла 10 успешных техник пентестеров

Positive Technologies раскрыла 10 успешных техник пентестеров

Positive Technologies раскрыла 10 успешных техник пентестеров

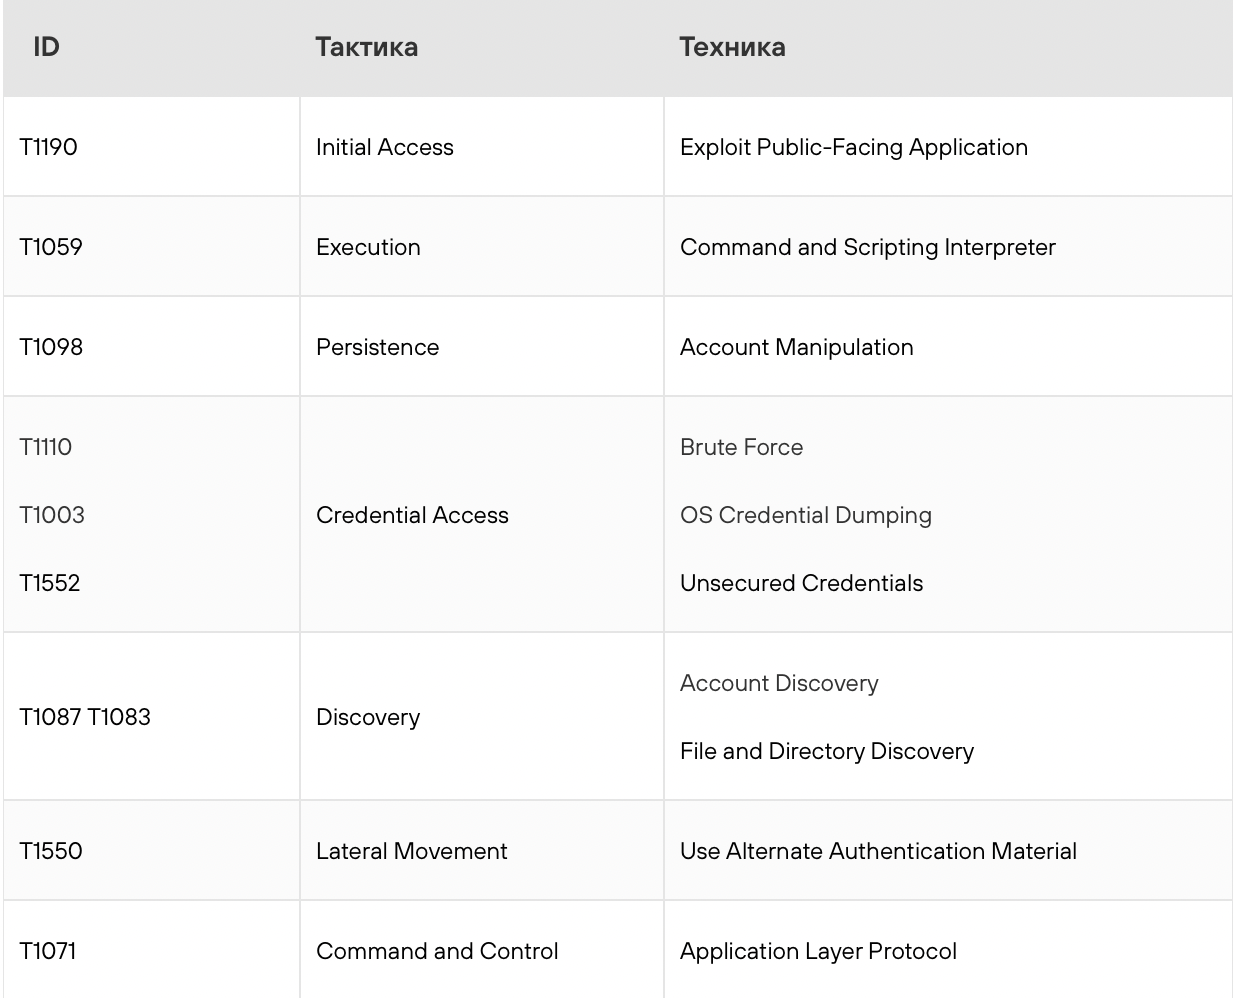
Компания Positive Technologies опубликовала топ-10 распространенных техник, которые успешно применяют пентестеры. В отчете приводятся превентивные меры, которые покрывают 30% требований ФСТЭК.

В рамках свежего исследования Positive Technologies представлены десять самых популярных и успешных методов атак. Эксперты компании использовали их в пентестах в 2022 году.

Первые три строчки рейтинга занимают тактики “первоначального доступа” (Initial Access), “выполнение” (Execution) и “закрепление в инфраструктуре” (Persistence).


Эксперты подобрали способы обнаружения этих техник и предложили перечень превентивных мер для предотвращения атак.

Основными источниками событий, анализ которых поможет выявить злоумышленника, эксперты назвали:

  • журнал событий ОС, в том числе связанных с аудитом безопасности и входом в систему;
  • сетевой трафик;
  • журнал событий приложений;
  • журнал событий на контроллере домена.

“Для примера рассмотрим технику, связанную с небезопасным хранением учетных данных (Unsecured Credentials). Она была использована при атаках в 79% исследованных организаций”, — комментирует отчет руководитель направления развития сообществ ИБ Positive Technologies Антон Кутепов.

Чтобы свести к минимуму шансы злоумышленника, рекомендуется регулярно проводить поиск файлов, содержащих пароли, и обучать пользователей грамотному хранению конфиденциальной информации.

Кроме того, необходимо разграничить доступ к общим ресурсам, так чтобы определенными папками могли воспользоваться только некоторые сотрудники. Помимо прочего, следует установить корпоративное правило, запрещающее хранить пароли в файлах, рекомендует Кутепов.

Список превентивных мер покрывает 29% требований о защите информации, изложенных в приказе ФСТЭК России от 11.02.2013 № 17 “Об утверждении Требований о защите информации, не составляющей государственную тайну, содержащейся в государственных информационных системах”, подчеркнули в Positive Technologies.

Если выполнять требования регулятора не только на бумаге, уровень защищенности в компании заметно вырастет, объясняют эксперты.

“Новый подход не только переведет ваши процессы ИБ на новый уровень зрелости, но и сделает систему безопасности вашей компании по-настоящему результативной”, — говорится в заключении исследования.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru