



Новый шифровальщик грузится в память с помощью модуля Cortex XDR

Новый шифровальщик грузится в память с помощью модуля Cortex XDR

Новый шифровальщик грузится в память с помощью модуля Cortex XDR

При разборе очередной вымогательской атаки команда реагирования Check Point обнаружила необычного шифровальщика: для его развертывания в системе используется подписанный компонент XDR-системы Palo Alto Networks.

Вредонос не имел имени, явных связей с каким-либо RaaS-сервисом (вымогатель как услуга) не прослеживалось, и заинтригованные эксперты решили изучить новинку. Как оказалось, другие исследователи уже пытались это сделать, но результаты немного расходились, поэтому в Check Point присвоили новобранцу имя Rorschach, вспомнив известный психологический тест.

Как оказалось, новый шифровальщик обладает рядом уникальных черт и предоставляет оператору большой выбор опций сверх вшитой конфигурации. Он также обеспечивает автоматизацию задач, которые обычно выполняются вручную, когда зловредов такого класса развертывают в сети.

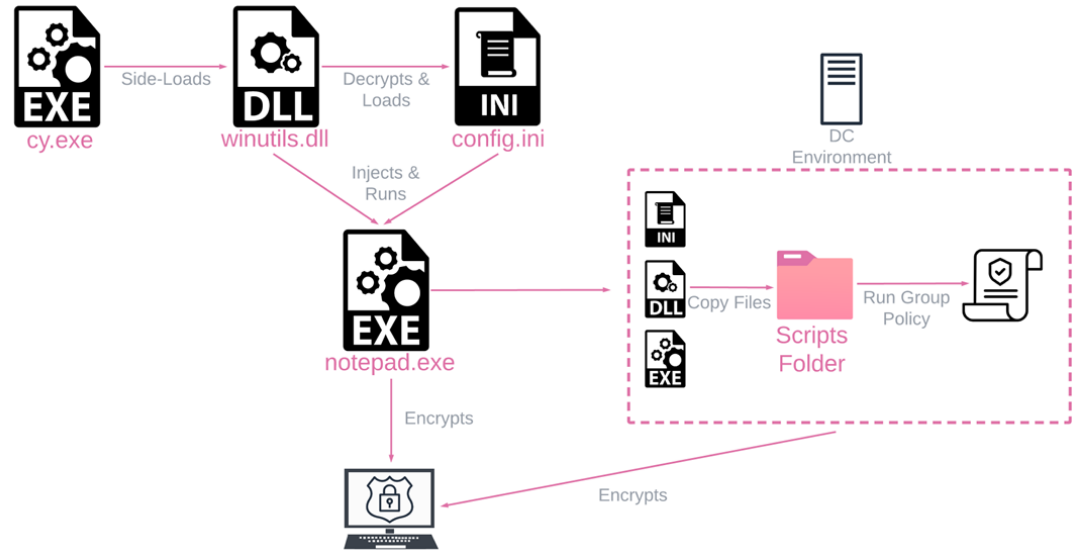
Основные функции Rorschach тоже реализованы непривычно, в итоге он сильно выиграл в быстродействии. Однако больше всего экспертов поразил способ запуска вредоносного кода: с этой целью он загружается в память по методу подмены DLL (редкость для шифровальщиков), притом с помощью инструмента экспертизы Dump Service Tool — дополнительного модуля Cortex XDR, снабженного цифровой подписью. О злоупотреблении уже доложено Palo Alto.

Выполнение Rorschach обеспечивают три файла:

  • winutils.dll — упакованный загрузчик и инжектор;
  • config.ini — шифровальщик со всей логикой и настройками;
  • cy.exe — аддон Cortex XDR Dump Service Tool версии 7.3.0.16740, загружающий в память библиотеку winutils.dll.

Вначале зловред пытается, используя легитимные инструменты Windows, отключить мешающие службы (по списку), удалить теневые копии и бэкап, отключить файрвол, очистить журналы событий (Application, Security, System, Powershell).

Для обхода защиты, отслеживающей прямое обращение к API, шифровальщик, что тоже необычно, использует системные вызовы (комнаду syscall). Выполняется также проверка дефолтного языка: в странах бывшего СНГ выполнение основной задачи откатывается.

Шифрование осуществляется в многопоточном режиме, при этом используется гибридная схема — сочетание криптопримитива curve25519 и потокового шифра HC-128 (вариант HC-256). Содержимое файлов обрабатывается не полностью, лишь определенная часть. Исследователи полагают, что шифратор Rorschach был позаимствован у Babuk, исходники которого утекли в Сеть полтора года назад.

Тестирование новобранца показало высокую скорость шифрования: 220 тыс. файлов локального хранения были заблокированы за 4,5 минуты — против 7 мин. по результатам такой же проверки LockBit v3. Записка с требованием выкупа по форме напоминает творения Yanluowang, другим исследователям попались семплы, в этом плане схожие с DarkSide.

По сети Rorschach может распространяться самостоятельно. При исполнении на контроллере домена он создает новую групповую политику и раздает свои копии на другие машины в пределах Active Directory. Такая же функциональность имелась у LockBit 2.0, но развертывание GPO-объектов выполнялось иначе.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru