


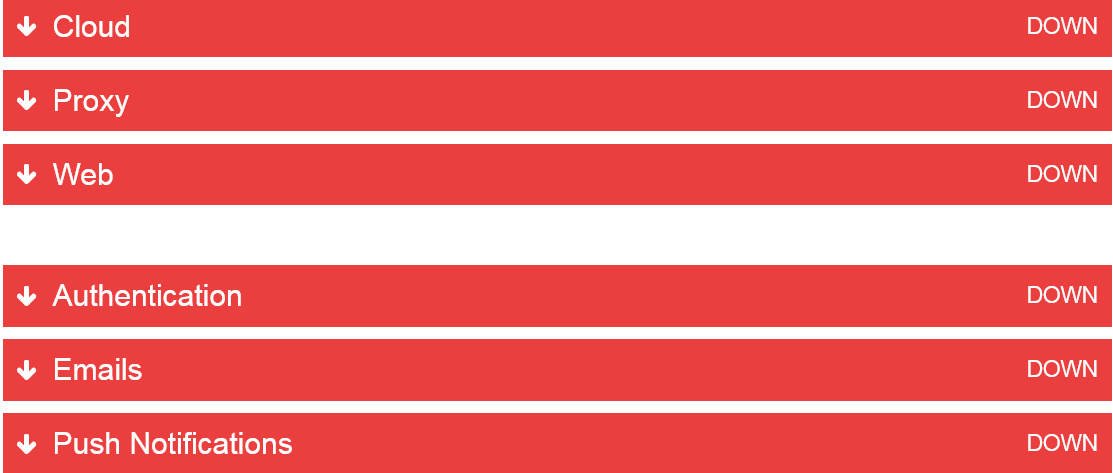

Сеть Western Digital взломана, сервисы My Cloud выпали из доступа

Сеть Western Digital взломана, сервисы My Cloud выпали из доступа

Сеть Western Digital взломана, сервисы My Cloud выпали из доступа

Сегодня ночью (3 апреля в 9 утра по Москве) компания Western Digital опубликовала информацию, проясняющую затянувшийся сбой ее облачных служб. Как оказалось, сеть вендора средств хранения данных взломали, и для защиты бизнес-операций пришлось отключить ряд систем и сервисов.

Согласно заявлению, хакерская атака была обнаружена неделю назад, 26 марта. Компания приняла меры реагирования и запустила расследование с привлечением сторонних экспертов; правоохранительные органы уже поставлены в известность.

На настоящий момент найдены свидетельства кражи данных из систем Western Digital. Величина и характер ущерба пока неизвестны. Клиентам придется запастись терпением: принимаемые меры безопасности еще будут какое-то время влиять на качество услуг, хотя вендор активно работает над восстановлением инфраструктуры и сервисов.

В настоящее время все службы My Cloud недоступны.


Затронуты следующие продукты:

  • My Cloud,
  • My Cloud Home,
  • My Cloud Home Duo,
  • My Cloud OS5,
  • SanDisk ibi,
  • SanDisk Ixpand Wireless Charger.
Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru