



Брешь Wi-Fi-протокола IEEE 802.11 выдаёт атакующим сетевой трафик

Брешь Wi-Fi-протокола IEEE 802.11 выдаёт атакующим сетевой трафик

Брешь Wi-Fi-протокола IEEE 802.11 выдаёт атакующим сетевой трафик

Исследователи выявили серьёзную уязвимость в основе Wi-Fi-протокола IEEE 802.11. С помощью этой бреши злоумышленники могут заставить точку доступа выдать сетевые фреймы в виде простого текста.

Фреймы Wi-Fi представляют собой контейнеры данных, состоящие из заголовка, полезной нагрузки и конечной части, в которую входят MAC-адрес, источник и местоназначения трафика и т. п.

Эти фреймы должны выстраиваться в очередь и выдаваться под контролем, чтобы избежать конфликтов и максимизировать производительность обмена данными. Как выяснили специалисты, выстроенные в очередь данные недостаточно защищены от условных злоумышленников.

В результате киберпреступники могут управлять передачей данных, проводить спуфинг, перенаправлять фреймы и захватывать сетевой трафик. Проведённый экспертами Северо-Восточного университета анализ показал, что этот вектор атаки затрагивает многие устройства и операционные системы (Linux, FreeBSD, iOS и Android).

Протокол IEEE 802.11 располагает механизмами энергосбережения, благодаря которым девайсы экономят электроэнергию. Это достигается путём буферизации и постановки в очередь фреймов, предназначенных для спящих устройств.

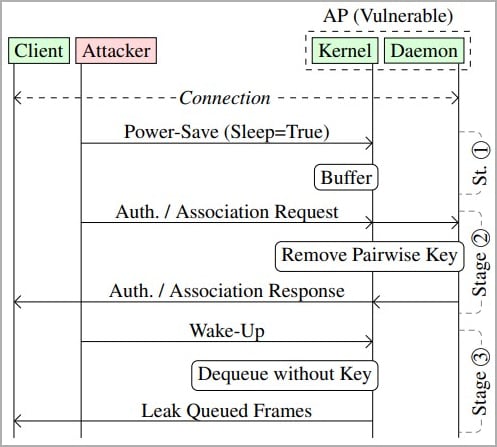
Если такое устройство переходит в спящий режим, оно отправляет точке доступа кадр с заголовком, в котором содержится бит энергосбережения. Однако есть проблема: стандарт не предусматривает явных указаний по управлению безопасностью фреймов в очереди.

Как следствие: атакующий может подделать MAC-адрес устройства и отправить точке доступа энергосберегающие фреймы, поставив их в очередь. После этого злоумышленник отправляет данные о пробуждении спящего девайса и получает стек сохранённых фреймов.

Как правило, передаваемые фреймы шифруются с помощью специального ключа, который расшаривается всем устройствам в сети Wi-Fi, или с помощью парного ключа шифрования, уникального для каждого девайса.

Тем не менее киберпреступник может отправить точке доступа фреймы аутентификации и заставить её передать данные в виде открытого текста.


Технические детали выявленной уязвимости исследователи опубликовали в своём отчёте (PDF).

Подпишитесь на новости

RuStore станет обязательным для предустановки на телевизоры со Smart TV

Предустановка российского магазина приложений RuStore на телевизоры с функцией Smart TV станет обязательной с 2027 года. Как сообщила пресс-служба Минцифры, правительство подписало постановление, которое создает для этого правовую и техническую возможность.

Заявление министерства приводит «Интерфакс». RuStore включат в действующий механизм обязательной предустановки программ на Smart TV.

Перечень приложений, обязательных к установке на телевизоры в 2027 году, скорректируют: свои предложения Минцифры должно представить до 1 марта 2027 года.

В министерстве считают, что RuStore обеспечит гарантированный доступ к российским сервисам на телевизорах. Через магазин можно будет выполнить требования по предустановке в том числе тех приложений, которых сейчас нет в Google Play и Google TV.

Пользоваться RuStore владельцы телевизоров не обязаны, его использование исключительно добровольно, подчеркнули в Минцифры.

На смартфоны и планшеты с Android RuStore обязательно предустанавливают с 2023 года, а с 1 сентября 2025 года требование распространили и на устройства с iOS и HyperOS.

RSS: Новости на портале Anti-Malware.ru