



Брешь Wi-Fi-протокола IEEE 802.11 выдаёт атакующим сетевой трафик

Брешь Wi-Fi-протокола IEEE 802.11 выдаёт атакующим сетевой трафик

Брешь Wi-Fi-протокола IEEE 802.11 выдаёт атакующим сетевой трафик

Исследователи выявили серьёзную уязвимость в основе Wi-Fi-протокола IEEE 802.11. С помощью этой бреши злоумышленники могут заставить точку доступа выдать сетевые фреймы в виде простого текста.

Фреймы Wi-Fi представляют собой контейнеры данных, состоящие из заголовка, полезной нагрузки и конечной части, в которую входят MAC-адрес, источник и местоназначения трафика и т. п.

Эти фреймы должны выстраиваться в очередь и выдаваться под контролем, чтобы избежать конфликтов и максимизировать производительность обмена данными. Как выяснили специалисты, выстроенные в очередь данные недостаточно защищены от условных злоумышленников.

В результате киберпреступники могут управлять передачей данных, проводить спуфинг, перенаправлять фреймы и захватывать сетевой трафик. Проведённый экспертами Северо-Восточного университета анализ показал, что этот вектор атаки затрагивает многие устройства и операционные системы (Linux, FreeBSD, iOS и Android).

Протокол IEEE 802.11 располагает механизмами энергосбережения, благодаря которым девайсы экономят электроэнергию. Это достигается путём буферизации и постановки в очередь фреймов, предназначенных для спящих устройств.

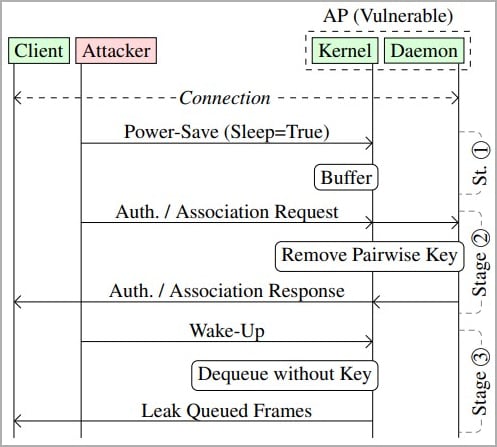
Если такое устройство переходит в спящий режим, оно отправляет точке доступа кадр с заголовком, в котором содержится бит энергосбережения. Однако есть проблема: стандарт не предусматривает явных указаний по управлению безопасностью фреймов в очереди.

Как следствие: атакующий может подделать MAC-адрес устройства и отправить точке доступа энергосберегающие фреймы, поставив их в очередь. После этого злоумышленник отправляет данные о пробуждении спящего девайса и получает стек сохранённых фреймов.

Как правило, передаваемые фреймы шифруются с помощью специального ключа, который расшаривается всем устройствам в сети Wi-Fi, или с помощью парного ключа шифрования, уникального для каждого девайса.

Тем не менее киберпреступник может отправить точке доступа фреймы аутентификации и заставить её передать данные в виде открытого текста.


Технические детали выявленной уязвимости исследователи опубликовали в своём отчёте (PDF).

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru