



Google выбрала 15 европейских ИБ-стартапов для участия в программе роста

Google выбрала 15 европейских ИБ-стартапов для участия в программе роста

Google выбрала 15 европейских ИБ-стартапов для участия в программе роста

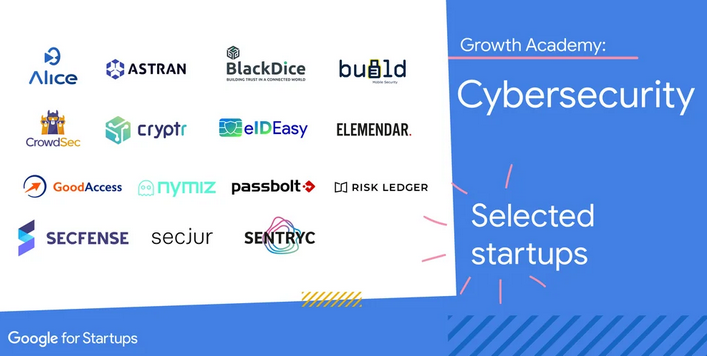
Объявлены результаты конкурса, организованного Google для европейцев в рамках программы Cybersecurity Startups Growth Academy. Из 120 претендентов на помощь техногиганта отобраны 15 стартапов из восьми стран.

Программа поддержки начинающих ИБ-предпринимателей, запущенная Google, рассчитана на три месяца и предполагает обучение, менторство и финансовое стимулирование. За это время участники должны получить базовые навыки ускорения развития бизнеса, его интернационализации и масштабирования с помощью инструментов и продуктов Google.

Курс обучения стартует в следующем месяце, встречи и семинары будут проводиться в разных городах Европы. В качестве менторов выступят эксперты компании, в том числе специалисты VirusTotal и купленной в прошлом году Mandiant. Руководство стартапов сможет получить консультации по выработке стратегии, организации продаж, формированию партнерских связей.


«Привлечение стартапов на передовые рубежи обороны Европы — не только хороший стратегический ход, но и настоятельная необходимость, — считает Ройал Хансен (Royal Hansen), вице-президент Google, курирующий аспекты приватности, надежности и безопасности в разработках. — Важность кибербезопасности признают 92% предприятий малого и среднего бизнеса в регионе, однако готовность к атакам ощущают лишь 16%».

Проект по поддержке стартапов сферы ИБ, но более масштабный, реализовала также «Лаборатория Касперского». С похожей инициативой в прошлом году выступили «РТК-Солар» и Фонд «Сколково»; запущенная ими общероссийская программа DeepTech Cybersecurity к декабрю дала первые результаты.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru