



Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Есть такой шифровальщик, представляющий собой модифицированную версию знаменитого вредоноса Conti и управляемый группой MeowCorp. Так вот, теперь жертвы MeowCorp могут не платить злоумышленникам, поскольку специалисты «Лаборатории Касперского» выпустили бесплатный дешифратор.

Утилита, позволяющая вернуть пострадавшие файлы в прежнее состояние, работает с теми образцами программы-вымогателя, которые появились после слива исходного кода Conti (в марте 2022 года). Примерно тогда же группа NB65 адаптировала код Conti для атак на Россию.

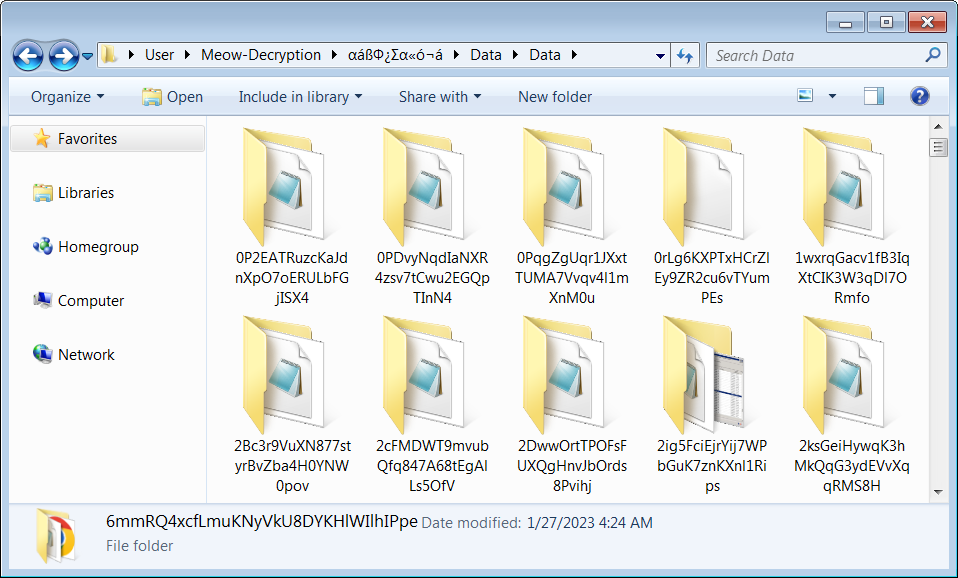
Исследователи из Kaspersky обнаружили интересный пост на форуме киберпреступников, где те выложили кеш, состоящий из 258 закрытых ключей. Оказалось, что это ключи от модифицированной версии шифровальщика Conti.

За последний год этот вариант вредоносной программы использовался в атаках на частные и общественные организации и управлялся группой, которую назвали MeowCorp. В Kaspersky проанализировали ключи и выяснили, что они подходят к одному из вариантов Conti от декабря 2022 года.

«Слитые закрытые ключи хранились в 257 директориях. Лиль одна из таких папок содержала два ключа», — гласит пресс-релиз «Лаборатории Касперского».


В результате Kaspersky добавила 258 ключей в свой дешифратор — RakhniDecryptor. По словам специалистов, декриптор теперь может расшифровать модифицированный вариант Conti, добавляющий следующие расширения к файлам:

  • <file_name>.KREMLIN
  • <file_name>.RUSSIA
  • <file_name>.PUTIN
Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru