



Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Есть такой шифровальщик, представляющий собой модифицированную версию знаменитого вредоноса Conti и управляемый группой MeowCorp. Так вот, теперь жертвы MeowCorp могут не платить злоумышленникам, поскольку специалисты «Лаборатории Касперского» выпустили бесплатный дешифратор.

Утилита, позволяющая вернуть пострадавшие файлы в прежнее состояние, работает с теми образцами программы-вымогателя, которые появились после слива исходного кода Conti (в марте 2022 года). Примерно тогда же группа NB65 адаптировала код Conti для атак на Россию.

Исследователи из Kaspersky обнаружили интересный пост на форуме киберпреступников, где те выложили кеш, состоящий из 258 закрытых ключей. Оказалось, что это ключи от модифицированной версии шифровальщика Conti.

За последний год этот вариант вредоносной программы использовался в атаках на частные и общественные организации и управлялся группой, которую назвали MeowCorp. В Kaspersky проанализировали ключи и выяснили, что они подходят к одному из вариантов Conti от декабря 2022 года.

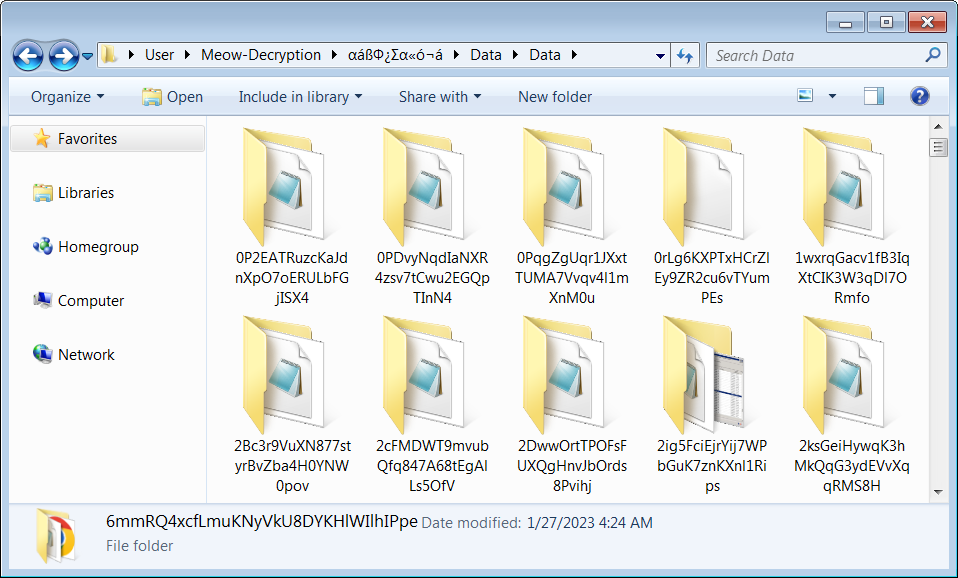
«Слитые закрытые ключи хранились в 257 директориях. Лиль одна из таких папок содержала два ключа», — гласит пресс-релиз «Лаборатории Касперского».


В результате Kaspersky добавила 258 ключей в свой дешифратор — RakhniDecryptor. По словам специалистов, декриптор теперь может расшифровать модифицированный вариант Conti, добавляющий следующие расширения к файлам:

  • <file_name>.KREMLIN
  • <file_name>.RUSSIA
  • <file_name>.PUTIN
Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru