



Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Полиция Германии и ФБР при поддержке Европола сокрушили инфраструктуру сервиса, отмывшего свыше $800 млн в биткоинах для киберкриминала. В США огласили обвинения, выдвинутые против предполагаемого создателя и оператора ChipMixer, 49-летнего вьетнамца по имени Минь Куок Нгуен (Minh Quốc Nguyễn).

В ходе совместной операции правоохранители захватили четыре сервера ChipMixer, в том числе в сети Tor, 1909,4 биткоина (более $47 млн по текущему курсу) и 7 Тбайт данных. В расследовании принимали участие киберкопы Бельгии, Польши и Швейцарии.


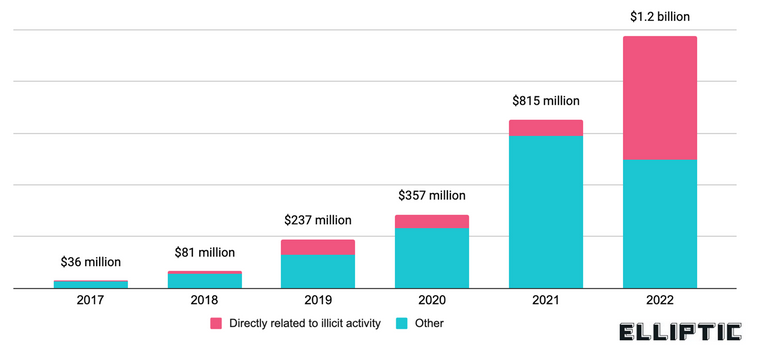
Насколько известно, ChipMixer был введен в строй в августе 2017 года. По оценке Elliptic, за истекший срок пользователи онлайн-миксера отмыли более $2,7 млрд в биткоинах, в том числе $844 млн, полученные путем совершения преступлений, таких как торговля оружием и наркотиками, вымогательство, банковское мошенничество и хакинг.

Услугами ChipMixer охотно пользовались участники кибергрупп Lazarus и APT28, посетители даркнет-рынка Hydra, операторы шифровальщиков LockBit, Sodinokibi/REvil, Zeppelin, Mamba, Dharma, SunCrypt.


Нгуен, по версии следствия, активно продвигал услуги по анонимизации биткоинов и поддерживал инфраструктуру ChipMixer в рабочем состоянии. Он также регистрировал домены, арендовал хостинг, платил сервис-провайдерам, используя чужие данные, псевдонимы и анонимные адреса имейл.

В США вьетнамцу инкриминируют отмывание денег, проведение финансовых операций без соответствующей лицензии и кражу ПДн. По совокупности ему грозит до 40 лет лишения свободы.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru