



Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Полиция Германии и ФБР при поддержке Европола сокрушили инфраструктуру сервиса, отмывшего свыше $800 млн в биткоинах для киберкриминала. В США огласили обвинения, выдвинутые против предполагаемого создателя и оператора ChipMixer, 49-летнего вьетнамца по имени Минь Куок Нгуен (Minh Quốc Nguyễn).

В ходе совместной операции правоохранители захватили четыре сервера ChipMixer, в том числе в сети Tor, 1909,4 биткоина (более $47 млн по текущему курсу) и 7 Тбайт данных. В расследовании принимали участие киберкопы Бельгии, Польши и Швейцарии.


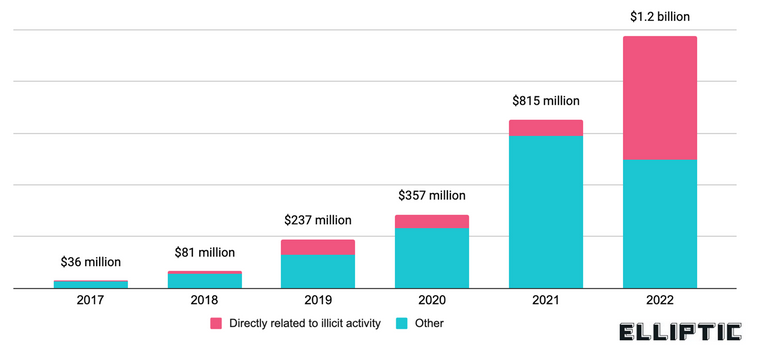
Насколько известно, ChipMixer был введен в строй в августе 2017 года. По оценке Elliptic, за истекший срок пользователи онлайн-миксера отмыли более $2,7 млрд в биткоинах, в том числе $844 млн, полученные путем совершения преступлений, таких как торговля оружием и наркотиками, вымогательство, банковское мошенничество и хакинг.

Услугами ChipMixer охотно пользовались участники кибергрупп Lazarus и APT28, посетители даркнет-рынка Hydra, операторы шифровальщиков LockBit, Sodinokibi/REvil, Zeppelin, Mamba, Dharma, SunCrypt.


Нгуен, по версии следствия, активно продвигал услуги по анонимизации биткоинов и поддерживал инфраструктуру ChipMixer в рабочем состоянии. Он также регистрировал домены, арендовал хостинг, платил сервис-провайдерам, используя чужие данные, псевдонимы и анонимные адреса имейл.

В США вьетнамцу инкриминируют отмывание денег, проведение финансовых операций без соответствующей лицензии и кражу ПДн. По совокупности ему грозит до 40 лет лишения свободы.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru