



Вымогатели LockBit заявили о краже 3000 чертежей у снабженца SpaceX

Вымогатели LockBit заявили о краже 3000 чертежей у снабженца SpaceX

Вымогатели LockBit заявили о краже 3000 чертежей у снабженца SpaceX

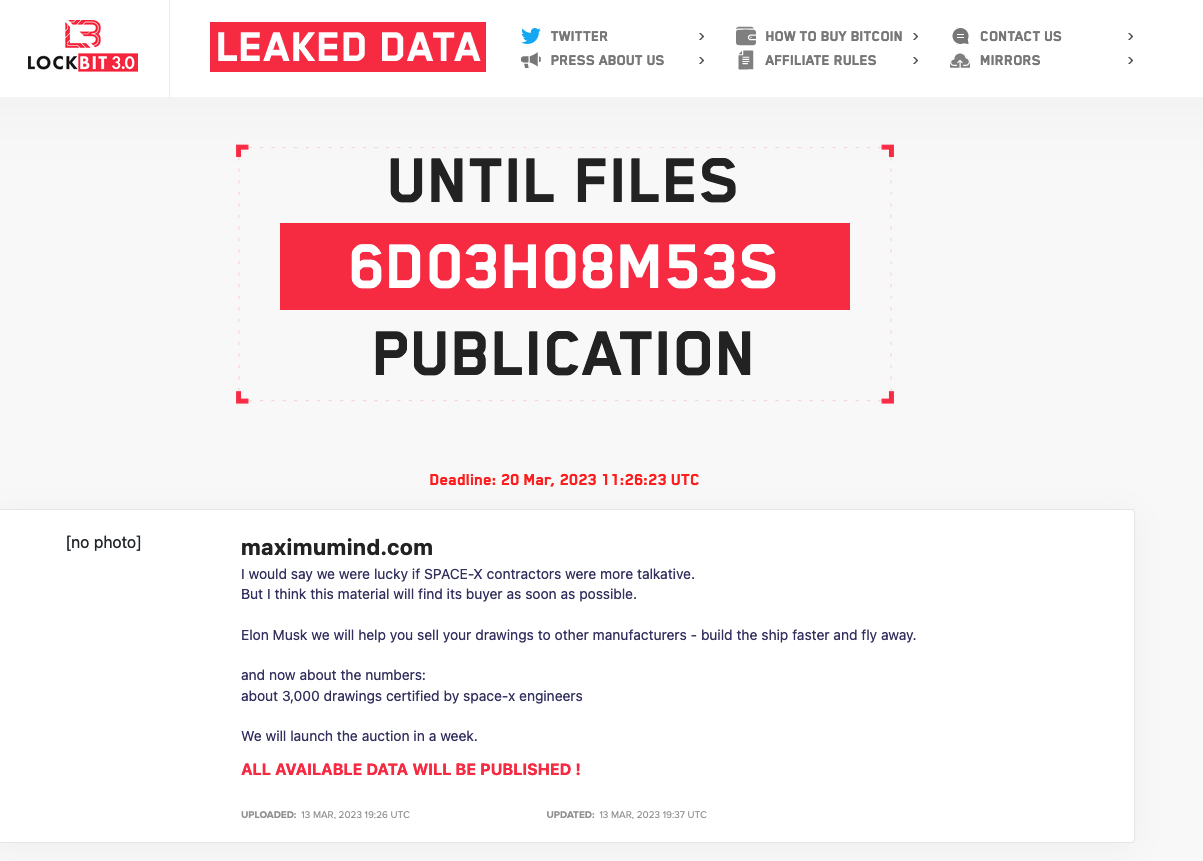
На сайте утечек шифровальщика LockBit появилось еще одно имя — Maximum Industries. Жертве угрожают продажей с молотка украденных данных, если она откажется платить.

Техасская компания Maximum Industries специализируется на изготовлении узлов и деталей из пластика и металла на заказ. Она также предоставляет услуги по гидроабразивной резке, лазерной резке и обработке изделий на станках с ЧПУ.

Автор публикации из группировки, стоящей за LockBit, утверждает, что новая жертва является контрагентом SpaceX — компании Илона Маска, занимающейся в числе прочего разработкой космических ракет. В ходе атаки на Maximum Industries якобы было украдено около 3000 чертежей, утвержденных инженерами  SpaceX, и они будут выставлены на продажу в случае неуплаты выкупа в установленный срок, до 21 марта.


Исследователи из Cybernews усомнились в правдивости заявления взломщиков. Данных о сотрудничестве двух американских компаний в открытых источниках нет, хотя Maximum Industries действительно оказывает некоторые услуги представителям аэрокосмической индустрии.

На запросы журналистов о комментарии ни Maximum, ни SpaceX пока не ответили.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru