



Offensive Security запустила новый проект Kali Purple для синих команд

Offensive Security запустила новый проект Kali Purple для синих команд

Offensive Security запустила новый проект Kali Purple для синих команд

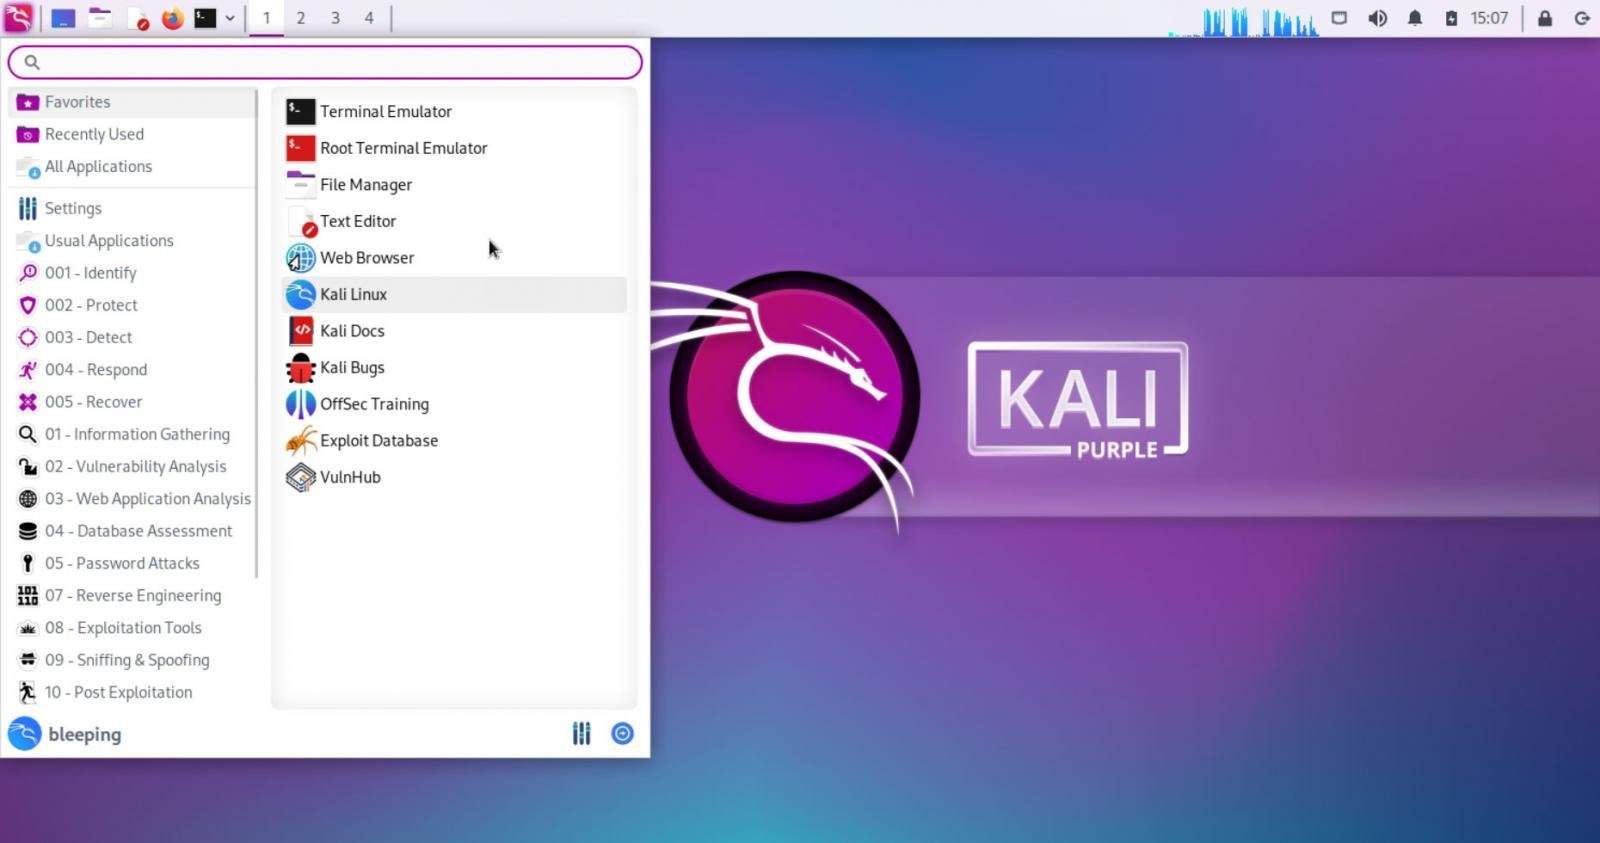
Offensive Security выпустила первый серьёзный релиз Kali Linux в 2023 году, получивший номер 2023.1. В честь 10-летия дистрибутива разработчики запустили проект «Kali Purple», предназначенный для синих и фиолетовых команд (Blue и Purple Team).

Помимо Kali Purple, можно отметить ещё три важных нововведения, которые разработчики реализовали в честь юбилея:

  • Восемь новых инструментов.
  • Предупреждения об изменениях Python.
  • Обновлённые темы Kali.

Новый проект Kali Purple специально готовился под специалистов в области кибербезопасности, занимающихся защитой систем от потенциальных атак. Сами разработчики пишут по этому поводу следующее:

«На протяжении многих лет мы совершенствовали так называемую наступательную безопасность. Но теперь мы входим в новую эру защиты. На данный момент “Kali Purple“ находится на начальном этапе разработки, потребуется время, чтобы полностью сформировать этот проект».

«Тем не менее вы уже можете наблюдать, в каком направлении движется Kali. Более того, вы можете принять участие в нашем развитии».

Kali Purple уже включает в себя более 100 инструментов, среди которых есть Malcolm, Surricata, Arkime, TheHive и Zeek. Посвящённая дистрибутиву Wiki-страница поможет всем заинтересованным специалистам начать работать с Kali Purple.


Вы можете скачать Kali Purple в виде ISO-образа по этой ссылке.

Пройдёмся также по новым инструментам, которые представили в Kali 2023.1:

  • Arkime — инструмент с открытым исходным кодом для поиска и захвата пакетов.
  • CyberChef — позволяет анализировать, расшифровывать, деобфусцировать и декодировать данные (онлайн-версию можно найти здесь).
  • DefectDojo — тулза, обеспечивающая оркестрацию и управление уязвимостями в приложениях.
  • Dscan — вариация Nmap, позволяющая проводить перечисление распределенной сети.
  • Kubernetes-Helm — платформа с открытым исходным кодом для управления пакетом Kubernetes.
  • PACK2 — утилита для анализа и взлома паролей.
  • Redeye — помогает управлять данными в процессе тестирования на проникновение (пентест).
  • Unicrypto — унифицированный интерфейс для некоторых криптоалгоритмов.
Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru