



Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

На ландшафте киберугроз появился новый Golang-ботнет, заражающий веб-серверы, на которых запущены phpMyAdmin, MySQL, FTP и Postgres. Вредонос, получивший имя GoBruteforcer, сканирует Сеть, пытаясь найти уязвимые установки.

Первыми на GoBruteforcer обратили внимание исследователи из команды Unit 42 (принадлежит Palo Alto Networks). По их словам, ботнет совместим с архитектурами x86, x64 и ARM. Как можно понять из имени зловреда, он пытается брутфорсить *nix-девайсы, используя слабые связки «логин-пароль».

«Для запуска зловреду нужно соблюсти ряд условий в системе жертвы. Например, ему требуются специальные аргументы и установленные службы (со слабыми паролями)», — объясняют специалисты.

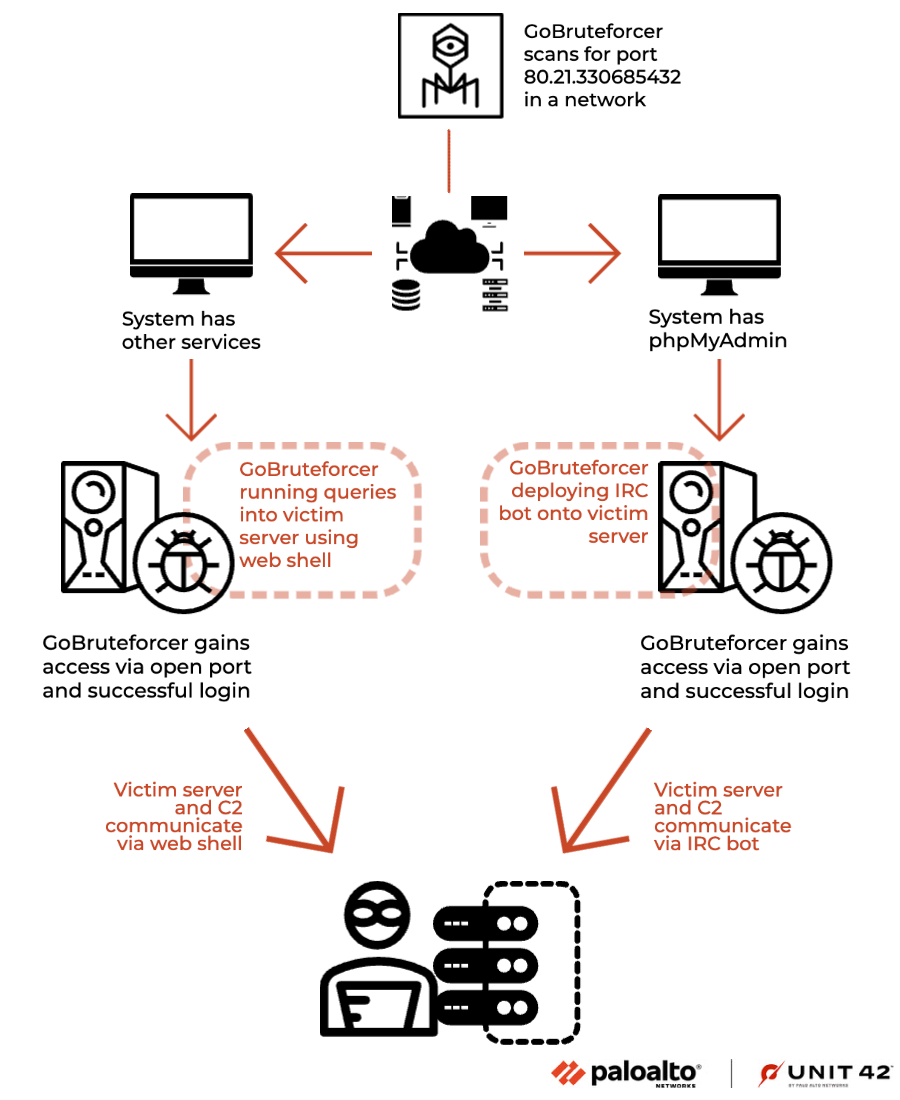
Для каждого найденного IP-адреса GoBruteforcer сканирует наличие служб phpMyAdmin, MySQL, FTP и Postgres. Если он обнаруживает открытый порт, принимающий соединения, будет попытка войти с помощью жёстко заданных в коде учётных данных.

После успешного входа ботнет разворачивает IRC-бота на скомпрометированных системах phpMyAdmin и веб-шелл PHP, если установлены другие атакуемые службы. На следующем этапе GoBruteforcer пытается достучаться до командного сервера и ждёт инструкций.


Эксперты считают, что GoBruteforcer находится в стадии доработки. Скорее всего, авторы вредоноса научат своё детище обходить защитные решения и ещё успешнее атаковать веб-серверы. Таким образом, вектор проникновения и пейлоады скоро могут измениться.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru