


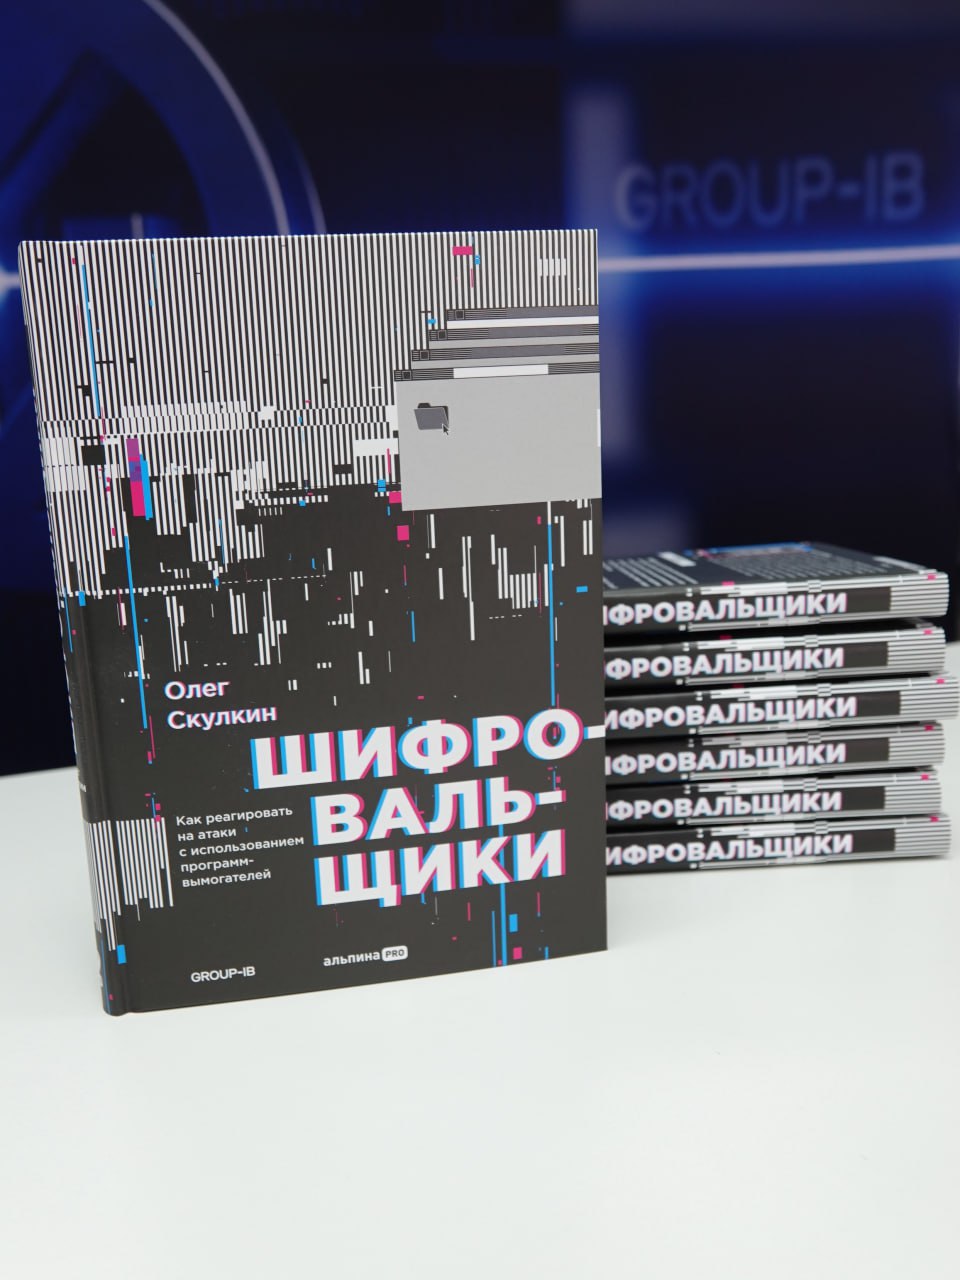

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Автор книги «Шифровальщики. Как реагировать на атаки с использованием программ-вымогателей», изданной «Альпина ПРО», — Олег Скулкин, руководитель Лаборатории цифровой криминалистики Group-IB.

Эксперт знакомит читателей с историей развития киберугрозы, тактиками, техниками и инструментами преступных групп, а также приводит подробные инструкции по расследованию и предотвращению таких атак.

Первая в своем роде российская книга задумывалась как практическое пособие для широкого круга специалистов, от студентов, изучающих кибербез, до вирусных аналитиков и групп реагирования на инциденты. Рекомендации составлены с учетом опыта криминалистов GIB в расследовании случаев вымогательства, в том числе со стороны таких известных группировок, как Conti, OldGremlin, LockBit, REvil, Hive.

«Надеюсь, что эта книга поможет многим не только реагировать на инциденты, но и лучше понять текущий ландшафт угроз, связанный̆ с атаками программ-вымогателей, — заявил автор. — Имея представление о жизненном цикле атак шифровальщиков, вы можете использовать различные модели, в том числе унифицированный жизненный цикл для реконструкции атаки. При этом не стоит ограничиваться только теми криминалистическими артефактами, которые описаны в книге. Полезными сторонними источниками информации являются, например, системы класса XDR или Threat Intelligence».

Согласно Group-IB, шифровальщики уже четвертый год подряд возглавляют список самых опасных и разрушительных киберугроз для организаций. География вымогательских атак обширна: от них страдают в Америке, Европе, Азиатско-Тихоокеанском регионе, а с недавних пор и в России.

По оценке экспертов, в 2022 году количество атак шифровальщиков на российский бизнес увеличилось в три раза. Рекорд по сумме выкупа поставила кибергруппа OldGremlin, потребовав 1 млрд рублей. В действиях вымогателей также подмечен новый тренд: использование вредоносов для разрушения ИТ-инфраструктуры и кибердиверсий.

Поиск готовой домашки может закончиться кражей аккаунта и денег родителей

Желание списать домашку может закончиться не двойкой, а кражей аккаунта и денег родителей. К началу учебного года мошенники активнее используют сайты с готовыми домашними заданиями как приманку для школьников. Схема начинается с того, что ребёнок ищет решение задачи и попадает на портал, внешне похожий на обычную библиотеку ГДЗ.

Для просмотра полного ответа сайт предлагает зарегистрироваться, указав имя, номер телефона, класс и иногда сведения о родителях. Полученные данные затем используют для более точных атак, предупреждают опрошенные «Известиями» эксперты.

Например, злоумышленник может позвонить или написать от имени учителя, директора либо сотрудника образовательной платформы. Зная имя ребёнка, школу и класс, мошенник выглядит убедительнее. Следующий шаг — просьба назвать код из СМС, войти в электронный дневник по ссылке или срочно подтвердить данные.

Другой вариант — платный премиум-доступ к ответам, подписка на фальшивый канал с архивом ГДЗ или скачивание фирменного приложения. Вместо шпаргалки школьник может получить вредоносную программу, которая крадёт данные, показывает рекламу поверх других окон или подключает устройство к ботнету.

Проблему усиливает простая психология: дети не всегда хотят рассказывать родителям, что искали готовые ответы. А если решение требуется за пять минут до урока, проверка адреса сайта обычно проигрывает.

Схема далеко не новая. В октябре 2025 года МВД сообщало о массовом появлении мошеннических ресурсов с ГДЗ: более 400 одинаковых сайтов в зоне .ru зарегистрировали всего за два дня. Они собирали цифровой след посетителей, после чего жертвам могли звонить якобы из школы.

Эксперты советуют не вводить данные на неизвестных образовательных сайтах, не сообщать коды из СМС и не устанавливать приложения из сторонних источников. Но главная защита — договориться с ребёнком, что о подозрительной переписке или случайно скачанном файле можно рассказать без скандала.

RSS: Новости на портале Anti-Malware.ru