


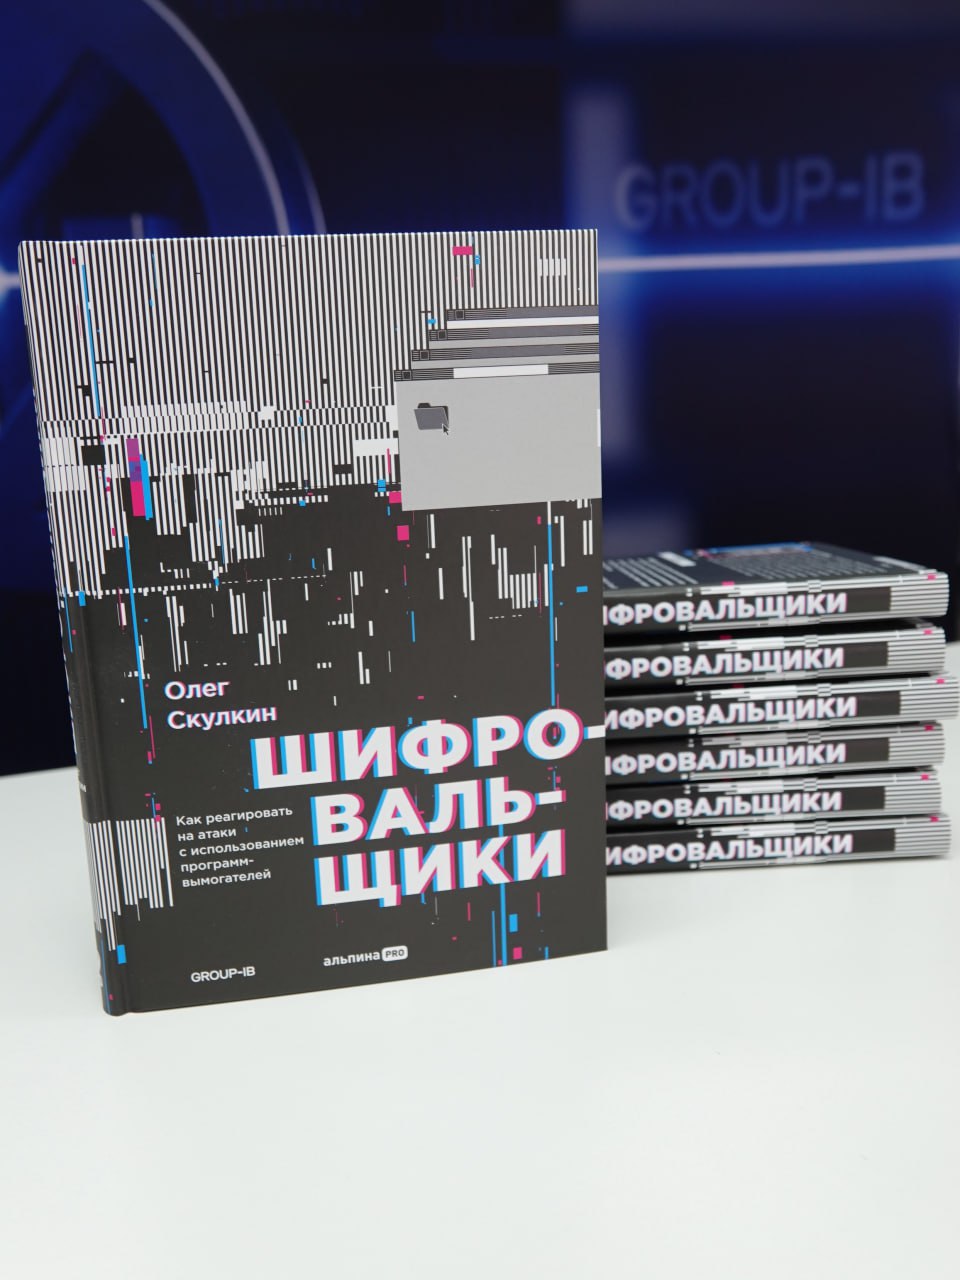

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Автор книги «Шифровальщики. Как реагировать на атаки с использованием программ-вымогателей», изданной «Альпина ПРО», — Олег Скулкин, руководитель Лаборатории цифровой криминалистики Group-IB.

Эксперт знакомит читателей с историей развития киберугрозы, тактиками, техниками и инструментами преступных групп, а также приводит подробные инструкции по расследованию и предотвращению таких атак.

Первая в своем роде российская книга задумывалась как практическое пособие для широкого круга специалистов, от студентов, изучающих кибербез, до вирусных аналитиков и групп реагирования на инциденты. Рекомендации составлены с учетом опыта криминалистов GIB в расследовании случаев вымогательства, в том числе со стороны таких известных группировок, как Conti, OldGremlin, LockBit, REvil, Hive.

«Надеюсь, что эта книга поможет многим не только реагировать на инциденты, но и лучше понять текущий ландшафт угроз, связанный̆ с атаками программ-вымогателей, — заявил автор. — Имея представление о жизненном цикле атак шифровальщиков, вы можете использовать различные модели, в том числе унифицированный жизненный цикл для реконструкции атаки. При этом не стоит ограничиваться только теми криминалистическими артефактами, которые описаны в книге. Полезными сторонними источниками информации являются, например, системы класса XDR или Threat Intelligence».

Согласно Group-IB, шифровальщики уже четвертый год подряд возглавляют список самых опасных и разрушительных киберугроз для организаций. География вымогательских атак обширна: от них страдают в Америке, Европе, Азиатско-Тихоокеанском регионе, а с недавних пор и в России.

По оценке экспертов, в 2022 году количество атак шифровальщиков на российский бизнес увеличилось в три раза. Рекорд по сумме выкупа поставила кибергруппа OldGremlin, потребовав 1 млрд рублей. В действиях вымогателей также подмечен новый тренд: использование вредоносов для разрушения ИТ-инфраструктуры и кибердиверсий.

5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами

С российским 5G обнаружился важный нюанс. Сети пятого поколения действительно запущены, но работа в новом диапазоне 4,63-4,99 ГГц пока ограничивается пилотными зонами. Коммерческие сервисы на первом этапе разворачиваются преимущественно на уже используемых операторами частотах LTE.

МТС создала зоны 5G в диапазоне 4,9 ГГц в Москве, Санкт-Петербурге, Новосибирске, Екатеринбурге и Уфе.

Однако в Минцифры уточнили: оператор получил разрешение на тестирование оборудования без взимания платы с абонентов. Оно действует до 1 августа 2027 года и основано на решении Госкомиссии по радиочастотам от 2019 года.

Источник «Коммерсанта» в отрасли считает, что называть эти площадки полноценным коммерческим запуском некорректно. Старое разрешение позволяло проводить пилоты, в том числе на зарубежном оборудовании.

В МТС подтвердили, что действуют в рамках решения ГКРЧ, но производителя техники не раскрыли. По данным собеседников издания, оператор использует иностранные базовые станции.

А вот новое решение ГКРЧ уже устанавливает другие правила: строить сети в диапазоне 4,63-4,99 ГГц можно только на сертифицированном российском оборудовании. Здесь и начинается главная загвоздка — серийных отечественных базовых станций 5G на рынке пока нет.

«Иртея» рассчитывает поставить первые станции в начале 2027 года, Yadro также планирует начать серийное производство в следующем году. До этого операторы будут развивать 5G в уже выделенных им LTE-диапазонах. МегаФон, например, прямо заявил, что пошёл именно по такому пути.

Ранее Минцифры сообщило о запуске коммерческого 5G в 16 городах для потенциальной аудитории около 10 млн человек. Использование существующих частот должно увеличить пропускную способность сетей на 20-25%, а до конца 2026 года технологию хотят распространить ещё на 50 городов.

RSS: Новости на портале Anti-Malware.ru