


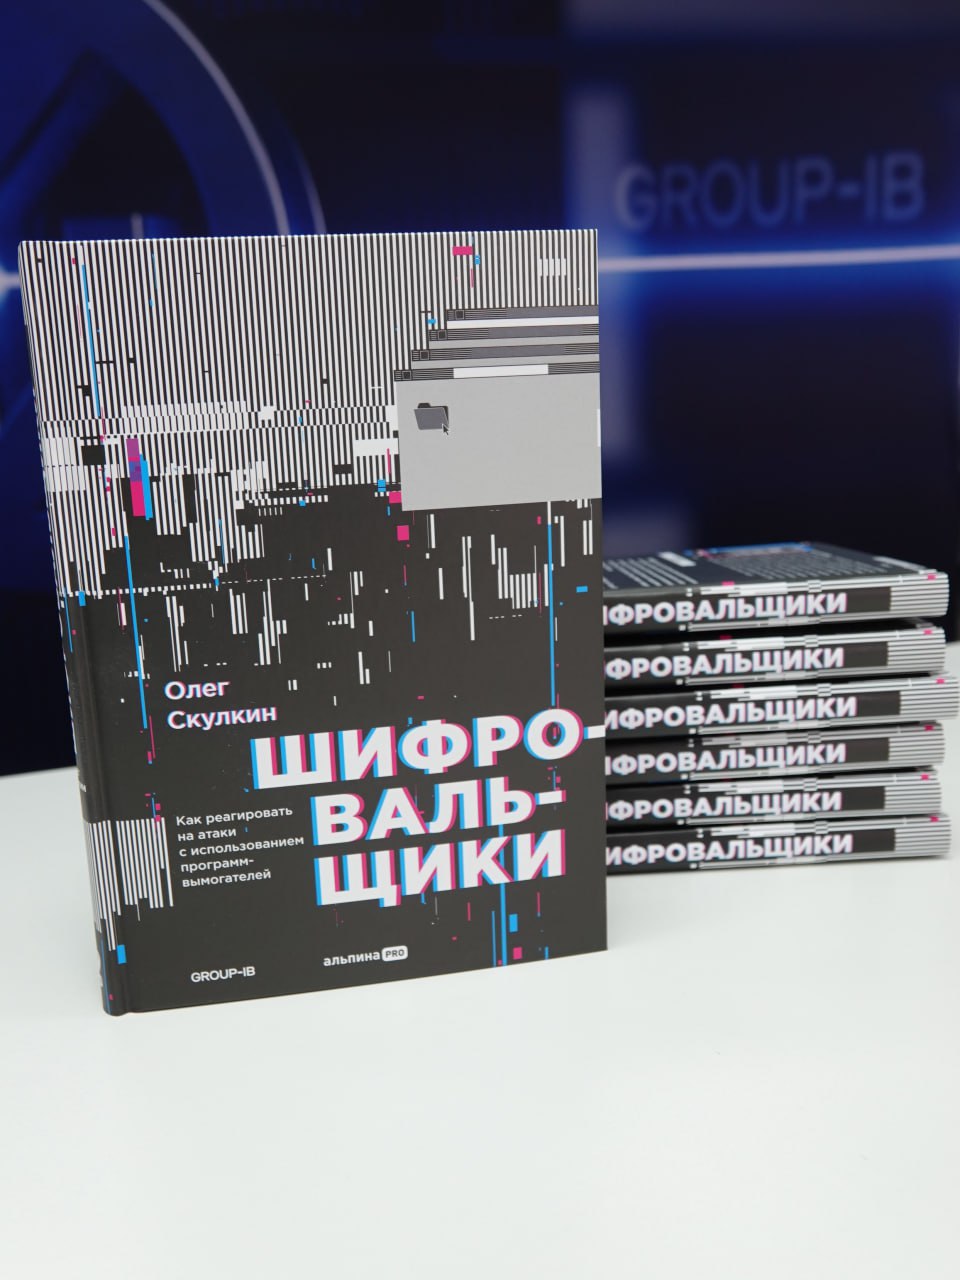

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Автор книги «Шифровальщики. Как реагировать на атаки с использованием программ-вымогателей», изданной «Альпина ПРО», — Олег Скулкин, руководитель Лаборатории цифровой криминалистики Group-IB.

Эксперт знакомит читателей с историей развития киберугрозы, тактиками, техниками и инструментами преступных групп, а также приводит подробные инструкции по расследованию и предотвращению таких атак.

Первая в своем роде российская книга задумывалась как практическое пособие для широкого круга специалистов, от студентов, изучающих кибербез, до вирусных аналитиков и групп реагирования на инциденты. Рекомендации составлены с учетом опыта криминалистов GIB в расследовании случаев вымогательства, в том числе со стороны таких известных группировок, как Conti, OldGremlin, LockBit, REvil, Hive.

«Надеюсь, что эта книга поможет многим не только реагировать на инциденты, но и лучше понять текущий ландшафт угроз, связанный̆ с атаками программ-вымогателей, — заявил автор. — Имея представление о жизненном цикле атак шифровальщиков, вы можете использовать различные модели, в том числе унифицированный жизненный цикл для реконструкции атаки. При этом не стоит ограничиваться только теми криминалистическими артефактами, которые описаны в книге. Полезными сторонними источниками информации являются, например, системы класса XDR или Threat Intelligence».

Согласно Group-IB, шифровальщики уже четвертый год подряд возглавляют список самых опасных и разрушительных киберугроз для организаций. География вымогательских атак обширна: от них страдают в Америке, Европе, Азиатско-Тихоокеанском регионе, а с недавних пор и в России.

По оценке экспертов, в 2022 году количество атак шифровальщиков на российский бизнес увеличилось в три раза. Рекорд по сумме выкупа поставила кибергруппа OldGremlin, потребовав 1 млрд рублей. В действиях вымогателей также подмечен новый тренд: использование вредоносов для разрушения ИТ-инфраструктуры и кибердиверсий.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru