



Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

В Positive Technologies изучили результаты пилотных проектов PT Network Attack Discovery, запущенных в 60 российских организациях в 2021-22 годах. Картина в целом оказалась неблагополучной: в 93% компаний выявлена подозрительная сетевая активность, в 70% — присутствие вредоносных программ.

Развернутые системы глубокого анализа сетевого трафика PT NAD также зафиксировали нарушения регламентов ИБ, облегчающие задачу злоумышленникам. Эта угроза обнаружена во всех организациях контрольной выборки, половину которой составили промышленные предприятия и госучреждения.

К потенциально опасным нарушениям относится, например, использование незащищенных протоколов передачи данных (97% компаний) и программ удаленного доступа (72%), таких как TeamViewer, AnyDesk и Ammyy Admin. Для минимизации рисков эксперты советуют ограничиться одним видом такого софта и разграничить права локальных и удаленных пользователей.

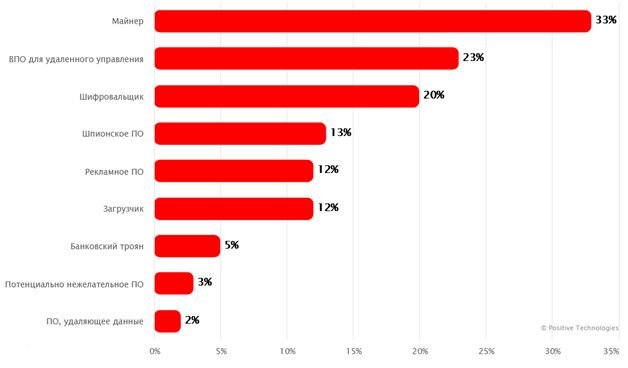
Из вредоносных программ в корпоративных сетях чаще всего всплывали майнеры, софт для удаленного управления и шифровальщики. Из последних до сих пор актуален WannaCry: признаки его присутствия были обнаружены в каждой пятой организации.


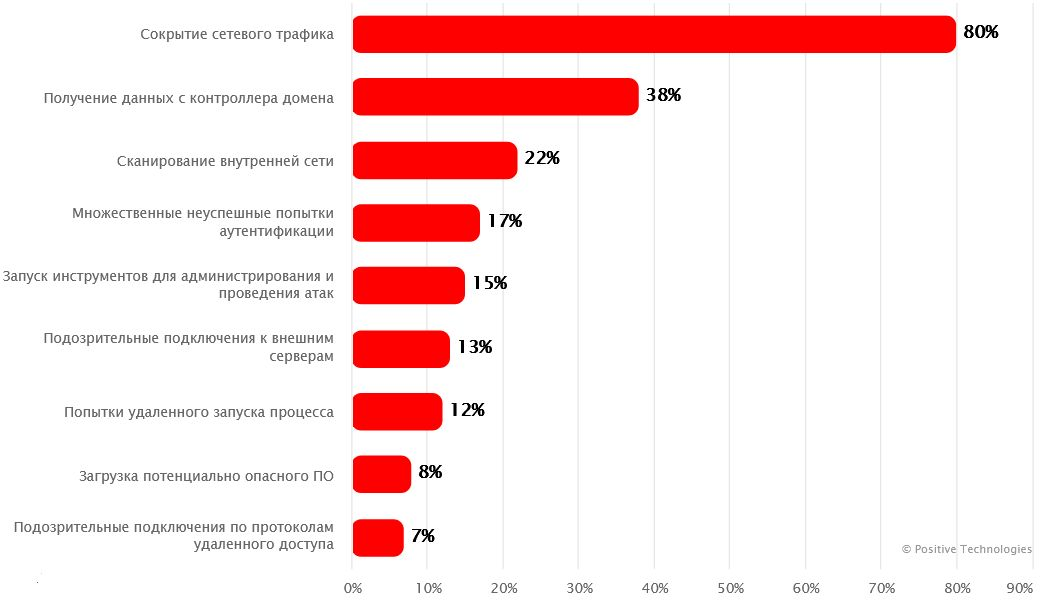
Сетевая активность классифицируется как подозрительная, когда трафик пытаются скрыть, запускают сканирование, многократно и безуспешно логинятся, пытаются удаленно запустить процесс. Из способов сокрытия трафика в 65% случаев было выявлено туннелирование, в 53% — использование прокси. В 47% компаний были зафиксированы попытки подключения к узлам Tor, в 28% — к OpenVPN, в 18% — к SSH-сервису с помощью нестандартной библиотеки.


«Разнообразие выявленных угроз говорит о том, что злоумышленники становятся изощреннее, — комментирует Олег Хныков, менеджер по продвижению PT NAD. — Злоумышленникам такое положение вещей только на руку. Проникнув в сеть и закрепившись в ней, они могут зашифровать инфраструктуру, требуя выкуп, захватить контроль над всеми активами компании, использовать инфраструктуру как плацдарм для других атак или майнинга, а также продать доступы в дарквебе. Защитить компанию в данном случае способны продукты класса NTA, в частности PT NAD».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru