



Цифровая инъекция становится трендом в атаках на биометрический кибербез

Цифровая инъекция становится трендом в атаках на биометрический кибербез

Цифровая инъекция становится трендом в атаках на биометрический кибербез

Британская компания iProov, специализирующаяся на биометрической аутентификации, опубликовала отчет о соответствующих киберугрозах по итогам 2022 года. В документе также рассмотрены способы снижения рисков в условиях роста количества атак.

Цифровизация бизнеса и госсектора вызвала рост спроса на удаленный доступ к интернет-услугам. В результате многие организации внедрили биометрические технологии верификации лица, которые считаются наиболее практичным и безопасным решением по удостоверению личности.

Этот тренд подметили также киберпреступники, которые начали проводить сложные атаки на биометрические системы идентификации. В частности, эксперты отметили рост популярности техники digital injection (цифровая инъекция), позволяющей обойти выгрузку с камеры видеонаблюдения.

Как оказалось, современные средства распознавания лиц можно ввести в заблуждение с помощью синтезированного изображения и видеозаписи. Подобные атаки легко автоматизировать, к тому же на черном рынке имеются готовые инструменты, которые можно купить или арендовать.

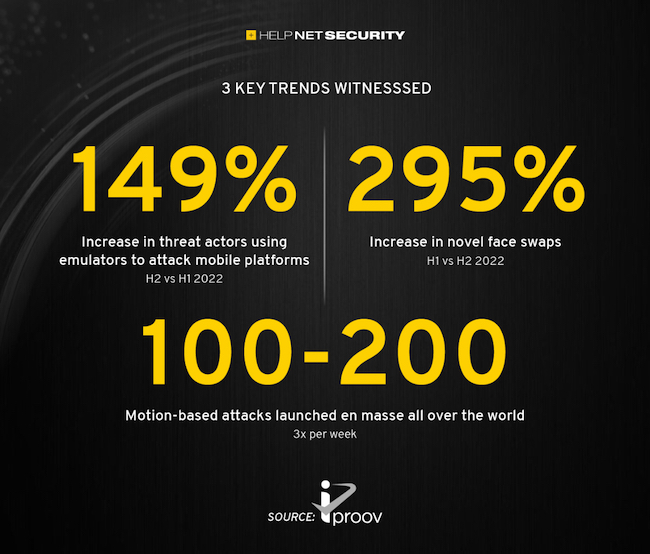
По данным iProov, в прошлом году число инцидентов, использующих цифровые инъекции, в пять раз превысило количество атак на биометрическое предъявление (таких, как замена лица в кадре фотографией или маской).

Растет уязвимость мобильных платформ биометрической верификации и снимаемые с них данные теряют надежность. Киберкриминал теперь использует так называемые эмуляторы — программы, имитирующие поведение мобильных устройств; и число атак, полагающихся на подобный софт, за II квартал возросло в 2,5 раза.

Такой инструмент, как дипфейки, перестал быть диковиной; в прошлом году атаки с использованием этой технологии вышли на новый уровень: злоумышленники научились в реальном времени подменять 3D-изображения в видеопотоках с помощью оверлеев.

Новый вектор получил известность как face swap (перестановка лиц). Современные системы верификации, как пассивной, так и активной, с трудом выявляют подобный подлог, и к середине года количество свопинг-атак увеличилось почти в четыре раза.

В прошлом году также получили распространение массированные атаки на биометрические системы контроля доступа, использующие динамические методы идентификации (основаны на анализе особенностей воспроизведения какого-либо действия: улыбки, кивка, моргания). Злоумышленники в одно и то же время наносят удар в разных вертикалях и регионах, предпринимая по 100-200 попыток верификации в надежде сокрушить платформы.


Полнотекстовая версия годового отчета доступна на сайте iProov (требуется регистрация).

Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru